



Оператор Crackonosh заработал $2 млн, заразив 222 тыс. Windows-систем

Оператор Crackonosh заработал $2 млн, заразив 222 тыс. Windows-систем

Оператор Crackonosh заработал $2 млн, заразив 222 тыс. Windows-систем

Оператор вредоносной программы Crackonosh с 2018 года атаковал компьютеры на Windows, в общей сложности поразив за этот период более 222 тысяч устройств. В результате киберпреступник заработал более 9000 монет Monero, что равно приблизительно 2 миллионам долларов.

Об операциях злоумышленника рассказал специалист антивирусной компании Avast Дэниел Бенеш. Как объяснил Бенеш, атакующий прятал вредонос в пиратских и взломанных копиях популярных программ.

Команда Avast начала изучать активность киберпреступника после того, как к ним поступила информация о серьёзных функциональных возможностях Crackonosh. Оказалось, что зловред мог отключать и деинсталлировать антивирусные программы.

Изучив Crackonosh, эксперты поняли, что вредонос прекрасно справляется со многими антивирусами и обладает полным набором функций, препятствующих его детектированию и анализу. Crackonosh вполне спокойно деактивировал Windows Defender и Windows Update.

Как только вредоносная программа проникала в систему, она загружала и запускала пакет XMRig, позволяющий оператору получать цифровую валюту за счёт жертвы. В Avast считают, что злоумышленник действовал из Чехии.

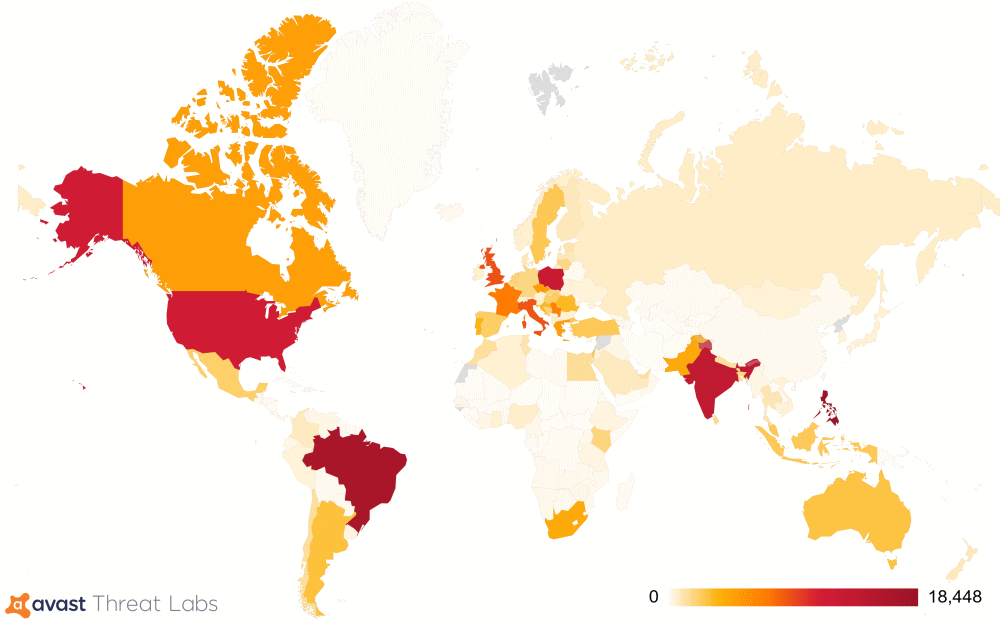
Специалисты обнаружили более 222 тысяч уникальных устройств, заражённых Crackonosh. Большая часть жертв находится в США, Бразилии, Индии, Польше и на Филиппинах.


Напомним, что на днях исследователи из Avast рассказывали о зловреде DirtyMoe, который за полгода заразил более 100 тысяч Windows-машин.


Подпишитесь на новости

Codex и Kimi провалили задачи после перевода промптов на русский

Попросили ИИ исправить код по-русски, а он сразу же решил обойтись без интернета и начал придумывать решение. Такое поведение заметила автор проекта worklore Валентина Конюхова: в её эксперименте Codex и Kimi K3.1 пропускали поиск, которым пользовались при англоязычных заданиях.

Подробности и методику она опубликовала на Хабре.

Автор провела 1350 прогонов: шесть задач, девять конфигураций агентов, задания на русском и английском (с подсказками и без них). У всех был доступ в интернет.

На одной задаче Codex с низким уровнем рассуждений нашёл нужный формат на форуме и справился во всех пяти англоязычных прогонах.


С русским заданием он ни разу не обратился в Сеть и получил ноль успешных решений. У Kimi K3.1 похожий провал произошёл на задаче с OAuth.

Зато заметка с нужным фактом возвращала результат до пяти успешных результатов из пяти. В среднем подсказки повышали успешность на 33 процентных пункта для английских заданий и на 39 — для русских. Язык самой заметки почти ничего не менял.


Стоит учитывать, что задач в примере было всего шесть, повторов немного, а причину изменения поведения автор не проверяла. Но на всякий случай смотрите в логи, искал ли агент ответ.

RSS: Новости на портале Anti-Malware.ru