



Оператор Crackonosh заработал $2 млн, заразив 222 тыс. Windows-систем

Оператор Crackonosh заработал $2 млн, заразив 222 тыс. Windows-систем

Оператор Crackonosh заработал $2 млн, заразив 222 тыс. Windows-систем

Оператор вредоносной программы Crackonosh с 2018 года атаковал компьютеры на Windows, в общей сложности поразив за этот период более 222 тысяч устройств. В результате киберпреступник заработал более 9000 монет Monero, что равно приблизительно 2 миллионам долларов.

Об операциях злоумышленника рассказал специалист антивирусной компании Avast Дэниел Бенеш. Как объяснил Бенеш, атакующий прятал вредонос в пиратских и взломанных копиях популярных программ.

Команда Avast начала изучать активность киберпреступника после того, как к ним поступила информация о серьёзных функциональных возможностях Crackonosh. Оказалось, что зловред мог отключать и деинсталлировать антивирусные программы.

Изучив Crackonosh, эксперты поняли, что вредонос прекрасно справляется со многими антивирусами и обладает полным набором функций, препятствующих его детектированию и анализу. Crackonosh вполне спокойно деактивировал Windows Defender и Windows Update.

Как только вредоносная программа проникала в систему, она загружала и запускала пакет XMRig, позволяющий оператору получать цифровую валюту за счёт жертвы. В Avast считают, что злоумышленник действовал из Чехии.

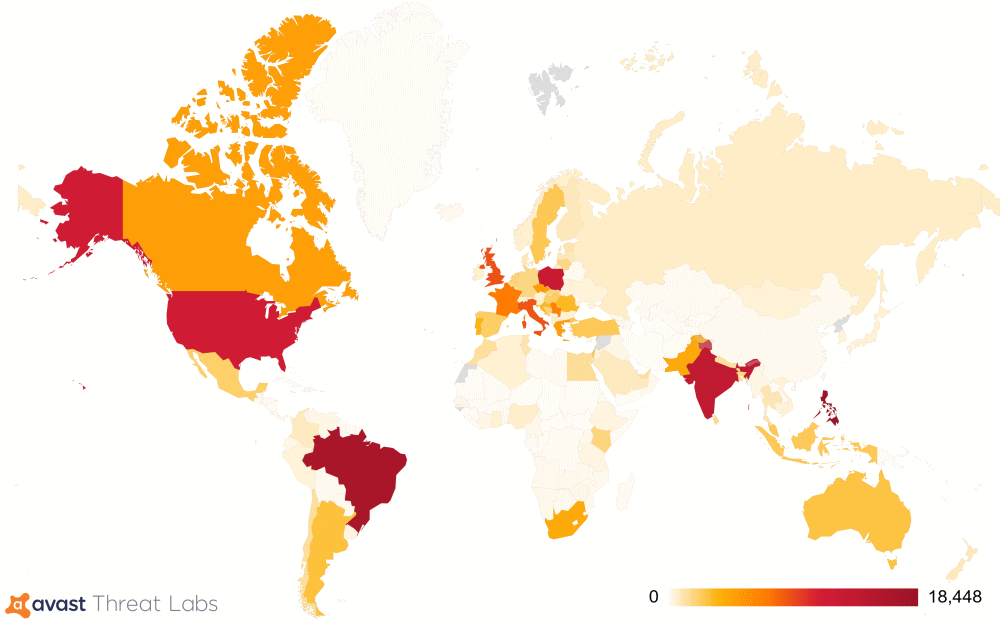
Специалисты обнаружили более 222 тысяч уникальных устройств, заражённых Crackonosh. Большая часть жертв находится в США, Бразилии, Индии, Польше и на Филиппинах.


Напомним, что на днях исследователи из Avast рассказывали о зловреде DirtyMoe, который за полгода заразил более 100 тысяч Windows-машин.


Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru