



Баги NFC позволяют бесконтактно взломать банкоматы с помощью смартфона

Баги NFC позволяют бесконтактно взломать банкоматы с помощью смартфона

Баги NFC позволяют бесконтактно взломать банкоматы с помощью смартфона

Исследователь в области кибербезопасности обнаружил ряд багов, позволяющих взломать банкоматы и POS-терминалы. До этого эксперты и преступники уже демонстрировали атаки на ATM, но на этот раз нам показали действительно новый способ — с помощью смартфона и считывателя бесконтактных карт.

Джозеф Родригес, специалист из штата компании IOActive, потратил последний год на поиск уязвимостей в NFC-чипах ридеров, которые используется в миллионах банкоматов и терминалов для оплаты по всему миру.

Если вы вдруг не в курсе, именно NFC позволяет нам бесконтактно оплачивать товары своей картой. Такую систему можно встретить почти в каждом магазине, ресторане и т. п.

Учитывая эту особенность и нюансы работы NFC, Родригес написал Android-приложение, позволяющее смартфону имитировать взаимодействие с банковской картой. Программа эксперта эксплуатирует уязвимости в прошивке NFC-систем.

Другими словами, просто проведя телефоном у банкомата или терминала, Родригес мог использовать ряд багов, позволяющих в результате взломать эти устройства, привести к сбою в их работе или же изменить данные транзакции. Более того, эксплуатация этих дыр может привести к блокировке ATM, после чего можно потребовать выкуп.

По словам Родригеса, ему удалось заставить банкомат одного из производителей «выплюнуть» деньги — так называемая «атака джекпота». Специалист отказался раскрыть детали использованных уязвимостей, чтобы не нарушать договор между ним и производителями банкоматов.

«Вы можете модифицировать прошивку и изменить, например, цену на один доллар, хотя на дисплее будет отображаться, скажем, 50 долларов. Вы также можете превратить устройство в кирпич или установить какую-либо программу-вымогатель. Там много возможностей, на самом деле», — объясняет Родригес.

«А если вы свяжете атаку с отправкой специального пейлоада компьютеру банкомата, вы сможете провести атаку джекпотинга».

Специалист уведомил производителей, чьи банкоматы затронуты проблемой: ID Tech, Ingenico, Verifone, Crane Payment Innovations, BBPOS, Nexgo. Есть ещё один нюанс — патчинг сотен тысяч банкоматов, который ещё должен осуществляться физически, — непростая задача.

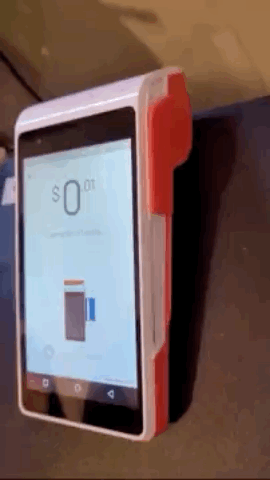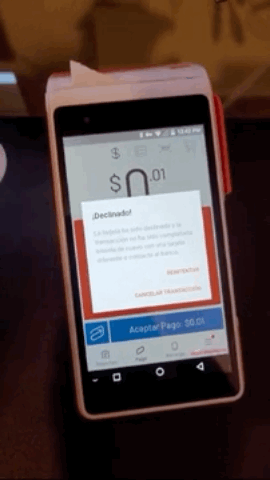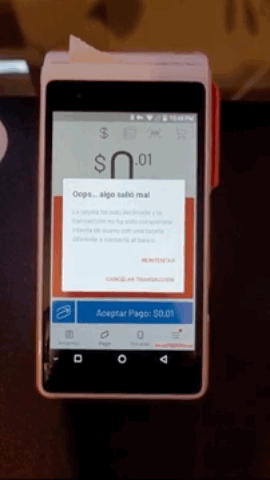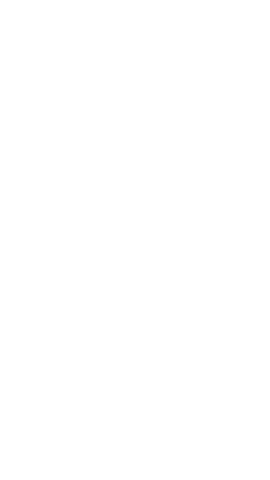
Эксперт поделился с изданием WIRED видео, на котором демонстрируется описанный им метод атаки.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru