



В Tor устранили баг, позволяющий отслеживать действия пользователей

В Tor устранили баг, позволяющий отслеживать действия пользователей

В Tor устранили баг, позволяющий отслеживать действия пользователей

Разработчики проекта Tor Project выпустили новую версию браузера Tor Browser под номером 10.0.18. В этом релизе устраняется рад уязвимостей, включая весьма опасную брешь, позволяющую отслеживать пользователей. По словам специалистов, эту дыру можно использовать для снятия цифрового отпечатка установленных на устройстве жертвы приложений.

О методе снятия отпечатка с помощью JavaScript компания FingerprintJS рассказала ещё в мае. Эта техника позволяет потенциальному злоумышленнику отслеживать действия пользователя в разных браузерах. Метод основан на анализе установленных на устройстве приложений.

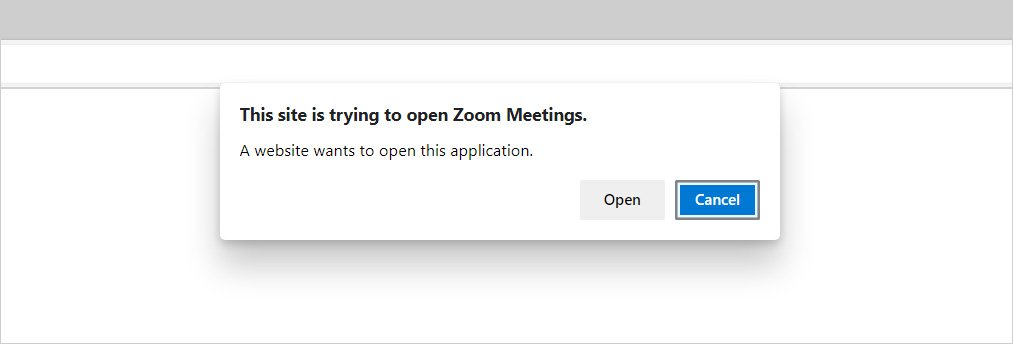
Атакующий, например, создаёт специальный профиль для пользователя, пытающегося открыть различные ссылки с URL-хендлерами (zoommtg:// и т. п.), и наблюдает за запуском определённых программ. Так злоумышленник узнаёт, какие именно приложения инсталлированы в системе.


В результате, перебрав целый ряд URL-хендлеров, атакующий должен создать полноценный идентификатор жертвы, который будет учитывать не только имеющиеся на устройстве программы, но и их конфигурацию. Далее сформированный ID уже будет применяться для отслеживания действий пользователя в браузерах Google Chrome, Edge, Tor Browser, Firefox и Safari.

Уязвимость особенно опасна для любителей Tor, поскольку этот интернет-обозреватель приучил нас, что ему нет равных по части безопасности и конфиденциальности. Именно поэтому разработчики Tor выпустили патч с версией 10.0.18.

Изменения коснулись лишь одной настройки, чего вполне хватило для фикса. В браузере запретили активацию функции «network.protocol-handler.external», и теперь он не будет выдавать конкретный URL сторонним приложениям.

Вы можете обновить Tor прямо в программе (Help => About Tor Browser) или же скачать актуальную версию с официального сайта.

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru