



Состав комплекта PT Platform 187 теперь можно выбрать по потребностям

Состав комплекта PT Platform 187 теперь можно выбрать по потребностям

Состав комплекта PT Platform 187 теперь можно выбрать по потребностям

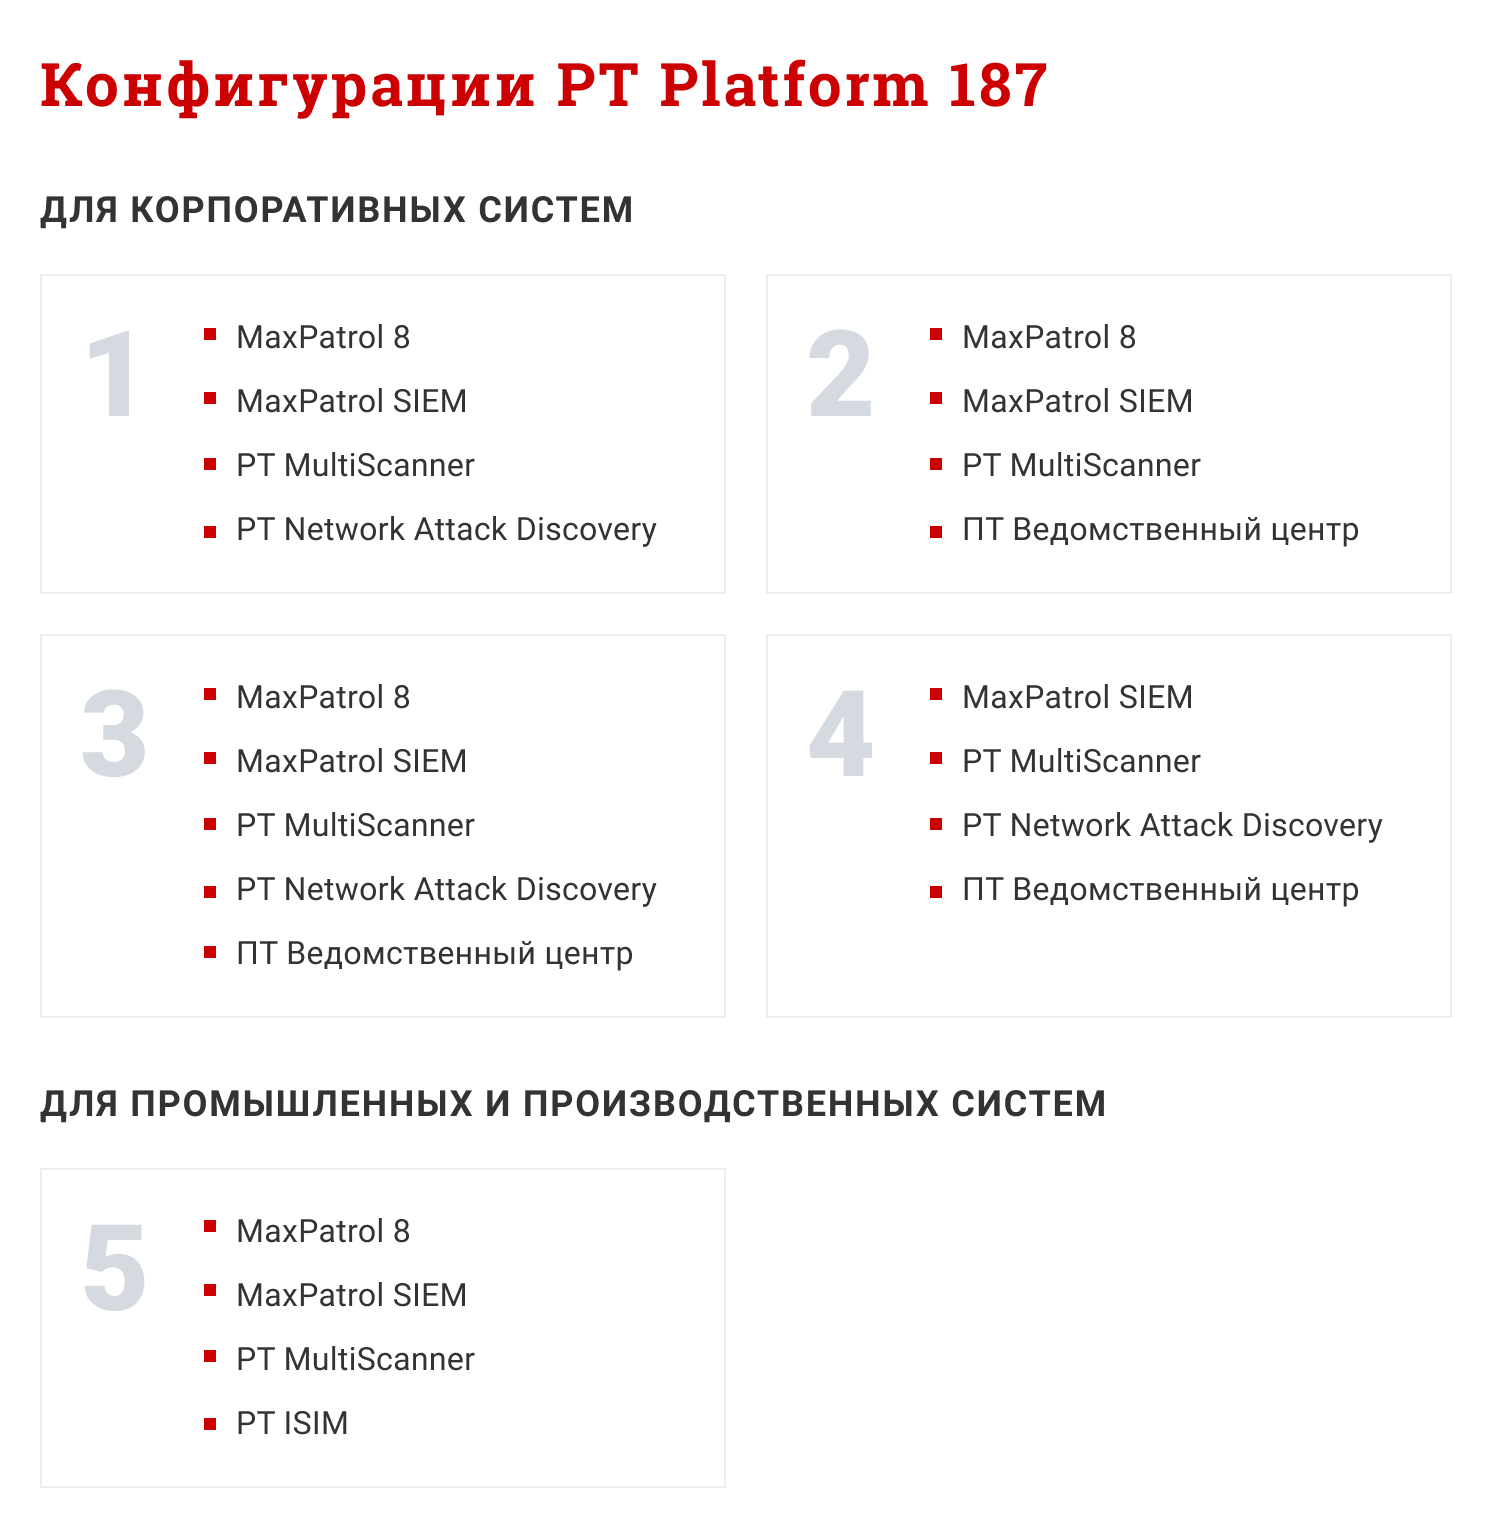
Компания Positive Technologies выпустила пять новых конфигураций PT Platform 187, учитывающих разные условия развертывания этого ИБ-решения. Производитель также предусмотрел возможность масштабирования платформы — добавления компонентов и модернизации наличного инструментария.

Набор технических средств PT Platform 187 призван облегчить реализацию ключевых функций ИБ для организаций разного профиля: центров SOC, операторов государственных ИС и систем обработки ПДн, субъектов критической инфраструктуры (КИИ). Изначально эта платформа объединяла пять продуктов Positive Technologies: систему контроля защищенности MaxPatrol 8, систему мониторинга событий и выявления ИБ-инцидентов MaxPatrol SIEM, систему комплексного анализа сетевого трафика PT Network Attack Discovery (NAD), систему выявления вредоносного контента PT MultiScanner и «ПТ Ведомственный центр» — систему управления инцидентами и взаимодействия с Национальным координационным центром компьютерных инцидентов (НКЦКИ).

«Мы видим, что организации находятся на разных этапах зрелости ИБ, имеют разные потребности и разную степень готовности инфраструктуры к построению реальной защиты, — комментирует новые выпуски Сергей Куц, руководитель направления по развитию ИБ-решений PT. — Чтобы ответить на наиболее частные запросы бизнеса и позволить компаниям реализовать их с минимальными усилиями при оптимальных временных затратах, мы создали пять новых конфигураций PT Platform 187. Состав комплекса подбирается в зависимости от типа бизнеса и особенностей его инфраструктуры».

Четыре новых варианта PT Platform 187 ориентированы на корпоративные сети, один предназначен для промышленных предприятий.


Вариант 1, по замыслу разработчика, подойдет для компаний, планирующих создание собственного SOC с минимальными затратами. Эту конфигурацию можно использовать в сетях на 250 узлов со скоростью обмена 100 Мбит/ и сетях на 500 узлов, 1000 Мбит/с.

Вариант 2 предназначен для компаний, для которых важно обнаружение сетевых аномалий, для пользователей NAD и сетей со скоростью свыше 1 Гбит/с.

Вариант 3 ориентирован на небольшие сети с ограниченным штатом специалистов. По словам разработчика, такое решение позволит ускорить реагирование на угрозы, снизить число ошибок и упростить отчетность благодаря автоматизации ряда ИБ-процессов.

Вариант 4 рекомендуется использовать тем, кто хочет дополнить MaxPatrol 8 средствами управления уязвимостями или подключить с этой целью систему нового поколения MaxPatrol VM.

Вариант 5 был создан ввиду роста нежелательной киберактивности на промышленных предприятиях: по данным Positive Technologies, в 2020 году количество таких инцидентов увеличилось на 91%. В состав специализированного набора включена система анализа технологического трафика PT ISIM, использование которой должно обеспечить своевременное обнаружение атак на компоненты АСУ ТП, а также неавторизованные действия персонала.

В зависимости от особенностей инфраструктуры и актуальных угроз PT Platform 187 может быть дополнена межсетевым экраном уровня веб-приложений PT Application Firewall и анализатором защищенности приложений PT Application Inspector. Пользователям также предоставили возможность перейти на более производительные и распределенные компоненты, а также обновлять используемые инструменты. К примеру, систему защиты от вредоносных программ можно обновить до песочницы нового поколения PT Sandbox.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru