



Состав комплекта PT Platform 187 теперь можно выбрать по потребностям

Состав комплекта PT Platform 187 теперь можно выбрать по потребностям

Состав комплекта PT Platform 187 теперь можно выбрать по потребностям

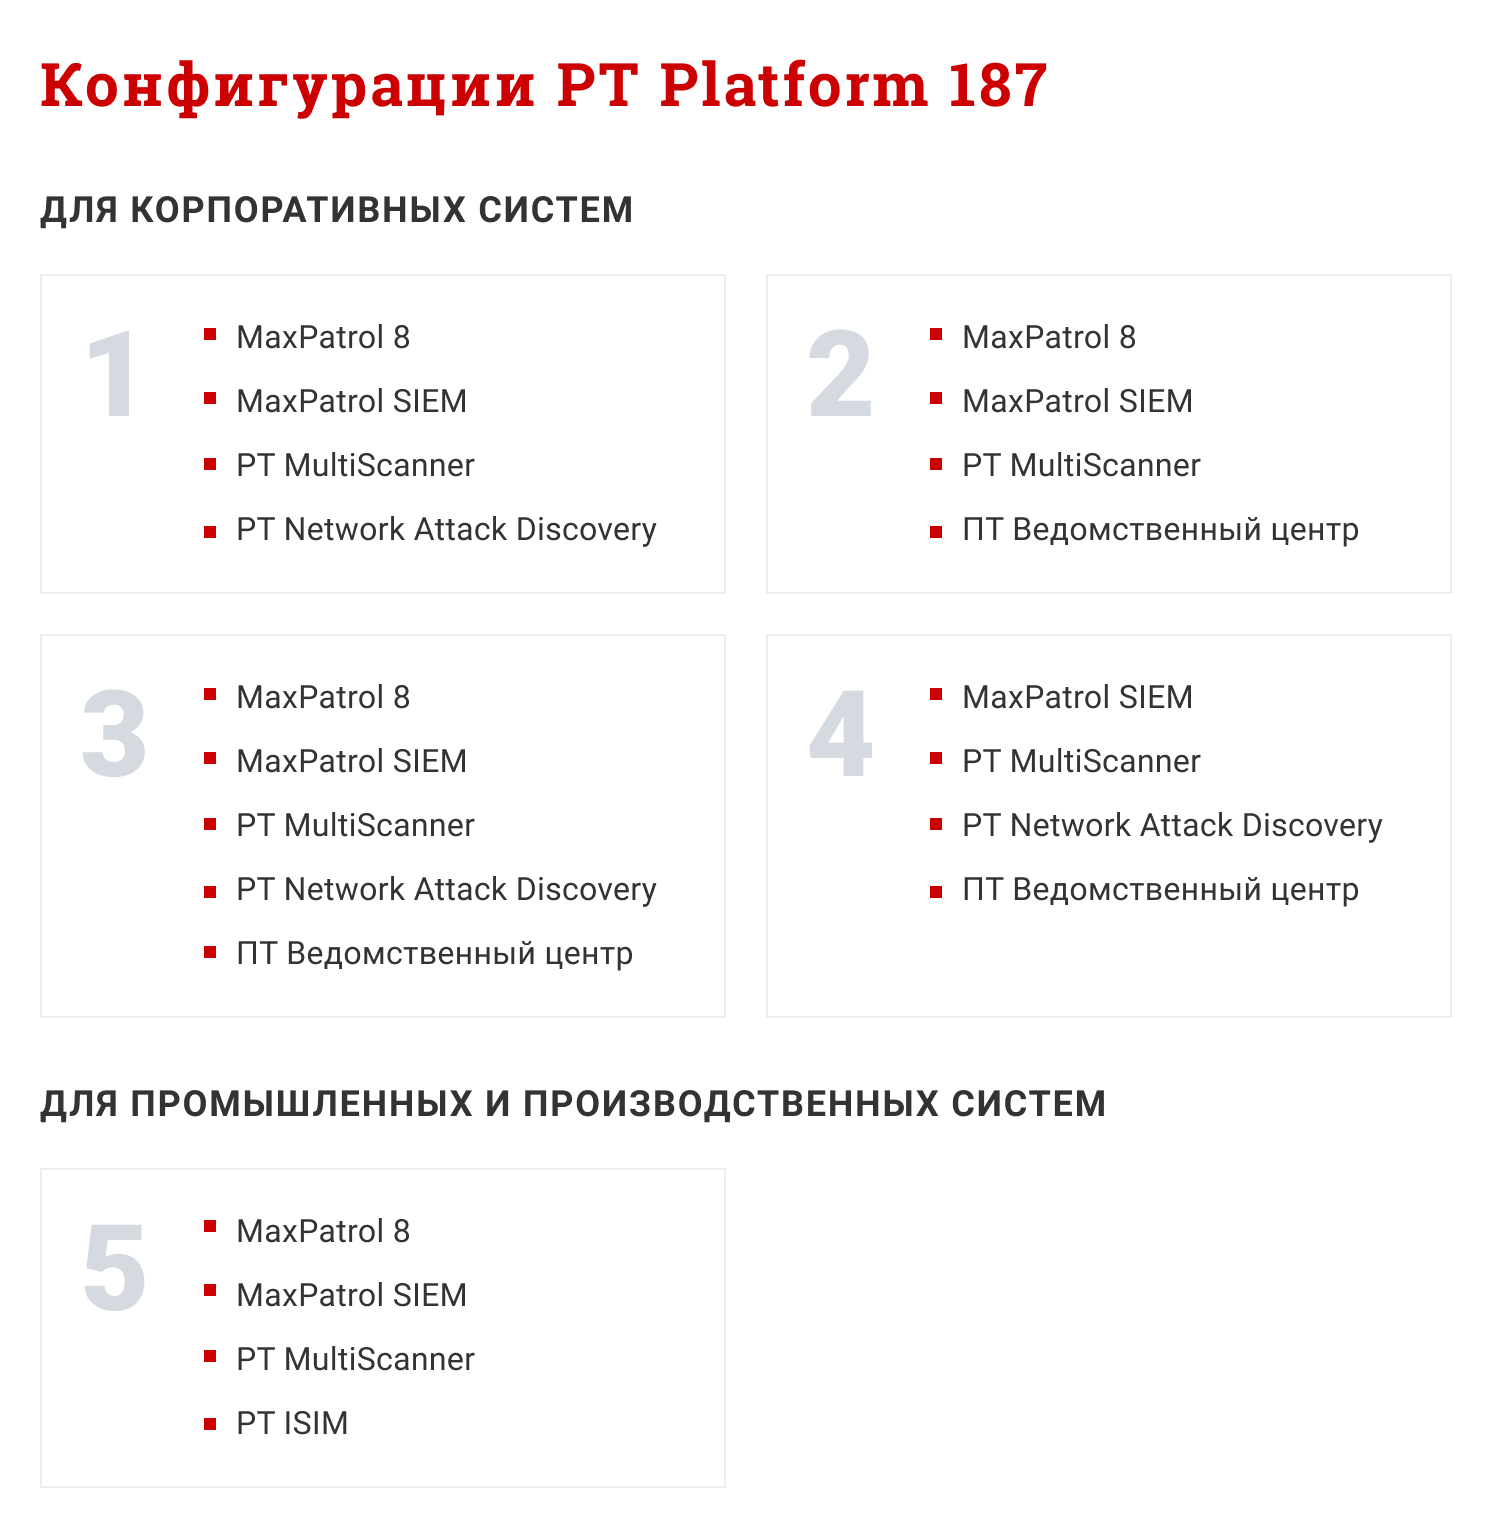
Компания Positive Technologies выпустила пять новых конфигураций PT Platform 187, учитывающих разные условия развертывания этого ИБ-решения. Производитель также предусмотрел возможность масштабирования платформы — добавления компонентов и модернизации наличного инструментария.

Набор технических средств PT Platform 187 призван облегчить реализацию ключевых функций ИБ для организаций разного профиля: центров SOC, операторов государственных ИС и систем обработки ПДн, субъектов критической инфраструктуры (КИИ). Изначально эта платформа объединяла пять продуктов Positive Technologies: систему контроля защищенности MaxPatrol 8, систему мониторинга событий и выявления ИБ-инцидентов MaxPatrol SIEM, систему комплексного анализа сетевого трафика PT Network Attack Discovery (NAD), систему выявления вредоносного контента PT MultiScanner и «ПТ Ведомственный центр» — систему управления инцидентами и взаимодействия с Национальным координационным центром компьютерных инцидентов (НКЦКИ).

«Мы видим, что организации находятся на разных этапах зрелости ИБ, имеют разные потребности и разную степень готовности инфраструктуры к построению реальной защиты, — комментирует новые выпуски Сергей Куц, руководитель направления по развитию ИБ-решений PT. — Чтобы ответить на наиболее частные запросы бизнеса и позволить компаниям реализовать их с минимальными усилиями при оптимальных временных затратах, мы создали пять новых конфигураций PT Platform 187. Состав комплекса подбирается в зависимости от типа бизнеса и особенностей его инфраструктуры».

Четыре новых варианта PT Platform 187 ориентированы на корпоративные сети, один предназначен для промышленных предприятий.


Вариант 1, по замыслу разработчика, подойдет для компаний, планирующих создание собственного SOC с минимальными затратами. Эту конфигурацию можно использовать в сетях на 250 узлов со скоростью обмена 100 Мбит/ и сетях на 500 узлов, 1000 Мбит/с.

Вариант 2 предназначен для компаний, для которых важно обнаружение сетевых аномалий, для пользователей NAD и сетей со скоростью свыше 1 Гбит/с.

Вариант 3 ориентирован на небольшие сети с ограниченным штатом специалистов. По словам разработчика, такое решение позволит ускорить реагирование на угрозы, снизить число ошибок и упростить отчетность благодаря автоматизации ряда ИБ-процессов.

Вариант 4 рекомендуется использовать тем, кто хочет дополнить MaxPatrol 8 средствами управления уязвимостями или подключить с этой целью систему нового поколения MaxPatrol VM.

Вариант 5 был создан ввиду роста нежелательной киберактивности на промышленных предприятиях: по данным Positive Technologies, в 2020 году количество таких инцидентов увеличилось на 91%. В состав специализированного набора включена система анализа технологического трафика PT ISIM, использование которой должно обеспечить своевременное обнаружение атак на компоненты АСУ ТП, а также неавторизованные действия персонала.

В зависимости от особенностей инфраструктуры и актуальных угроз PT Platform 187 может быть дополнена межсетевым экраном уровня веб-приложений PT Application Firewall и анализатором защищенности приложений PT Application Inspector. Пользователям также предоставили возможность перейти на более производительные и распределенные компоненты, а также обновлять используемые инструменты. К примеру, систему защиты от вредоносных программ можно обновить до песочницы нового поколения PT Sandbox.

Подпишитесь на новости

Главной целью стратегии ИБ стало снижение рисков — 78% против 55% год назад

Компании всё чаще берутся за стратегию ИБ, но писать её мешает нехватка данных и поддержки руководства. Об этом говорят опросы зрителей эфира AM Live «Стратегия информационной безопасности: зачем нужна и как её защитить».

В ходе дискуссии эксперты разбирали, зачем бизнесу стратегия ИБ, как связать её с бизнес-целями, что такое риск-аппетит и недопустимые события, как отличить стратегию от списка закупок и как доказать её ценность руководству.

Ярослав Напалков (МТС Банк) посоветовал сначала доносить контекст. Николай Казанцев (Securitm) предложил новичкам «три чашки кофе» — пообщаться с CEO, ИТ и стейкхолдерами.

Эксперты также обсудили горизонт планирования (2-3 года с ежегодным пересмотром), роль резервного копирования и киберучений, кейсы с шифровальщиками, BYOD, DLP и построением SOC.

За год доля компаний, у которых стратегия в разработке, выросла с 9% до 28%. А тех, у кого её нет и не предвидится, стало меньше — 21% против 26%. При этом меньше компаний довели документ до рабочего состояния с метриками и кибериспытаниями: 16% против 20%.

Барьеры тоже сместились. Нехватка исходных данных выросла с 46% до 64%, отсутствие buy-in топ-менеджмента — с 25% до 43%. Кадровый дефицит остаётся главным ограничением, хотя и снизился до 59%. Николай Казанцев из Securitm объясняет это зрелостью рынка:

«По нашей статистике, лишь 15-20% служб ИБ имеют хоть как-то формализованный реестр рисков. Я даже не говорю про количественный, хотя бы качественную оценку».

Главной целью на 2027 год снижение рисков и финансового ущерба назвали 78% — рост на 23 п.п. На втором месте устойчивость и сокращение простоев критичных сервисов — 57%. Наталья Глинина из Megafon Pro Business считает это логичным:

«Нормальная цель, потому что она прямо влияет на бизнес. Финансовый ущерб считается недопустимым событием, потому что иначе ваш бизнес может перестать работать».

Соответствие регуляторам держится на уровне 59%, а оптимизация TCO и консолидация стека теряют популярность — 8% против 14%.

Оптимизм по поводу роста интереса к стратегии разделяют не все. Евгений Акимов из «Рубитеха» предположил:

«Просто те, кто были на эфире в 2025 году, разработали стратегию и на наш эфир уже не пришли. Просто новые люди, которые как-то голодны до стратегии».

А ведущий Виктор Бобыльков напомнил, что часть компаний сознательно живёт без документа:

«Одно дело, когда бюджета нет, тогда хотя бы есть исходные данные. Но мы просто не делаем стратегию, потому что смысл её делать, нам денег больше не дадут. Это стратегия стабильной оперейшн».

Участники эфира сошлись на том, что стратегия ИБ — это не список закупок, а инструмент связи с бизнес-целями, который нужно строить на риск-ориентированном подходе. Планировать стоит на 2-3 года с ежегодным пересмотром, фокусироваться на критичных процессах и восстановлении, а ответственность распределять между ИБ, ИТ и бизнесом.

RSS: Новости на портале Anti-Malware.ru