



Состав комплекта PT Platform 187 теперь можно выбрать по потребностям

Состав комплекта PT Platform 187 теперь можно выбрать по потребностям

Состав комплекта PT Platform 187 теперь можно выбрать по потребностям

Компания Positive Technologies выпустила пять новых конфигураций PT Platform 187, учитывающих разные условия развертывания этого ИБ-решения. Производитель также предусмотрел возможность масштабирования платформы — добавления компонентов и модернизации наличного инструментария.

Набор технических средств PT Platform 187 призван облегчить реализацию ключевых функций ИБ для организаций разного профиля: центров SOC, операторов государственных ИС и систем обработки ПДн, субъектов критической инфраструктуры (КИИ). Изначально эта платформа объединяла пять продуктов Positive Technologies: систему контроля защищенности MaxPatrol 8, систему мониторинга событий и выявления ИБ-инцидентов MaxPatrol SIEM, систему комплексного анализа сетевого трафика PT Network Attack Discovery (NAD), систему выявления вредоносного контента PT MultiScanner и «ПТ Ведомственный центр» — систему управления инцидентами и взаимодействия с Национальным координационным центром компьютерных инцидентов (НКЦКИ).

«Мы видим, что организации находятся на разных этапах зрелости ИБ, имеют разные потребности и разную степень готовности инфраструктуры к построению реальной защиты, — комментирует новые выпуски Сергей Куц, руководитель направления по развитию ИБ-решений PT. — Чтобы ответить на наиболее частные запросы бизнеса и позволить компаниям реализовать их с минимальными усилиями при оптимальных временных затратах, мы создали пять новых конфигураций PT Platform 187. Состав комплекса подбирается в зависимости от типа бизнеса и особенностей его инфраструктуры».

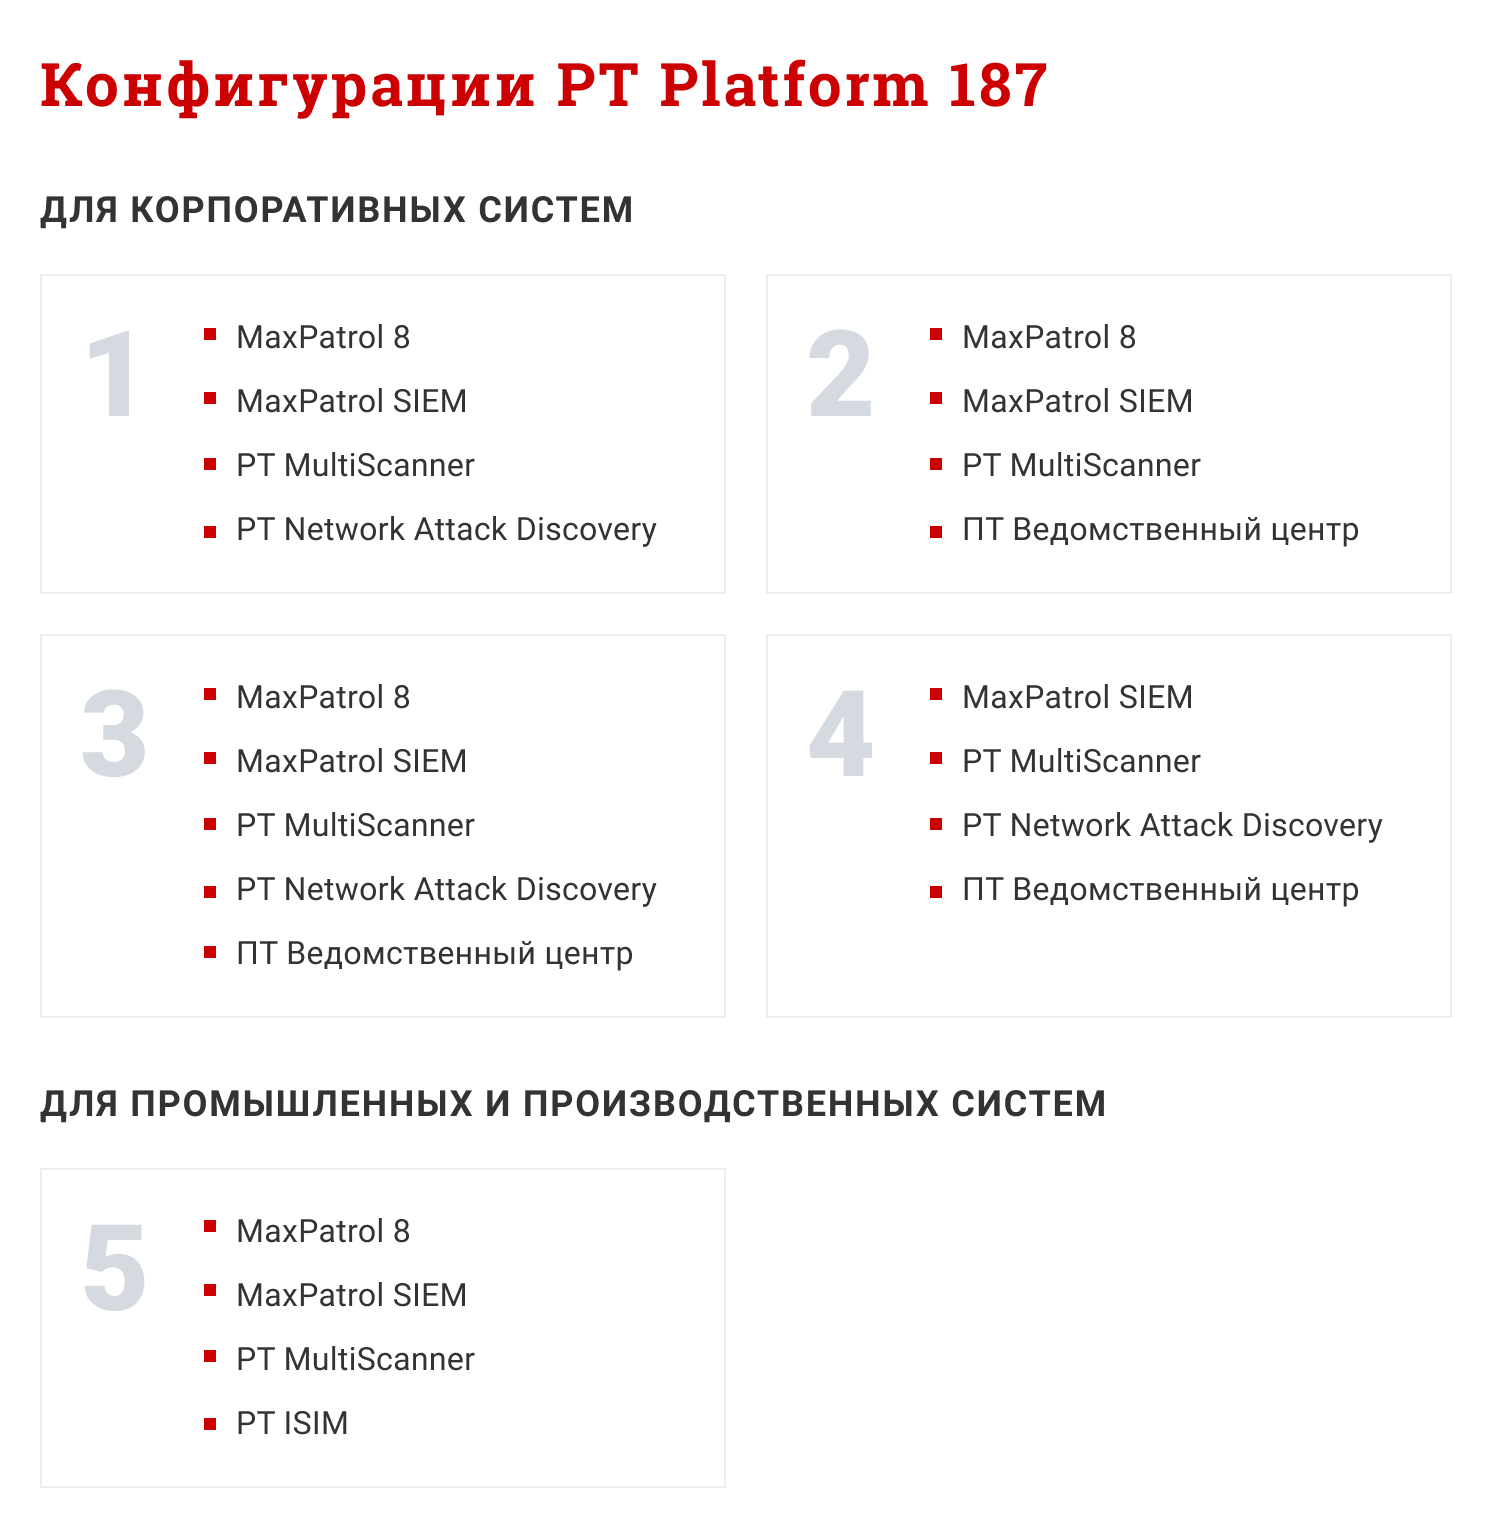
Четыре новых варианта PT Platform 187 ориентированы на корпоративные сети, один предназначен для промышленных предприятий.


Вариант 1, по замыслу разработчика, подойдет для компаний, планирующих создание собственного SOC с минимальными затратами. Эту конфигурацию можно использовать в сетях на 250 узлов со скоростью обмена 100 Мбит/ и сетях на 500 узлов, 1000 Мбит/с.

Вариант 2 предназначен для компаний, для которых важно обнаружение сетевых аномалий, для пользователей NAD и сетей со скоростью свыше 1 Гбит/с.

Вариант 3 ориентирован на небольшие сети с ограниченным штатом специалистов. По словам разработчика, такое решение позволит ускорить реагирование на угрозы, снизить число ошибок и упростить отчетность благодаря автоматизации ряда ИБ-процессов.

Вариант 4 рекомендуется использовать тем, кто хочет дополнить MaxPatrol 8 средствами управления уязвимостями или подключить с этой целью систему нового поколения MaxPatrol VM.

Вариант 5 был создан ввиду роста нежелательной киберактивности на промышленных предприятиях: по данным Positive Technologies, в 2020 году количество таких инцидентов увеличилось на 91%. В состав специализированного набора включена система анализа технологического трафика PT ISIM, использование которой должно обеспечить своевременное обнаружение атак на компоненты АСУ ТП, а также неавторизованные действия персонала.

В зависимости от особенностей инфраструктуры и актуальных угроз PT Platform 187 может быть дополнена межсетевым экраном уровня веб-приложений PT Application Firewall и анализатором защищенности приложений PT Application Inspector. Пользователям также предоставили возможность перейти на более производительные и распределенные компоненты, а также обновлять используемые инструменты. К примеру, систему защиты от вредоносных программ можно обновить до песочницы нового поколения PT Sandbox.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru