



Аффилиат Darkside заразил сайт вендора охранных систем видеонаблюдения

Аффилиат Darkside заразил сайт вендора охранных систем видеонаблюдения

Аффилиат Darkside заразил сайт вендора охранных систем видеонаблюдения

Группа хакеров, состоявшая в партнерских отношениях с владельцами шифровальщика Darkside, взломала сайт поставщика IP-камер и внесла вредоносный код в два программных пакета, предлагаемых для скачивания. Атаку на цепочку поставок удалось обнаружить и пресечь благодаря оперативности одной из жертв заражения, призвавшей на помощь сторонних специалистов.

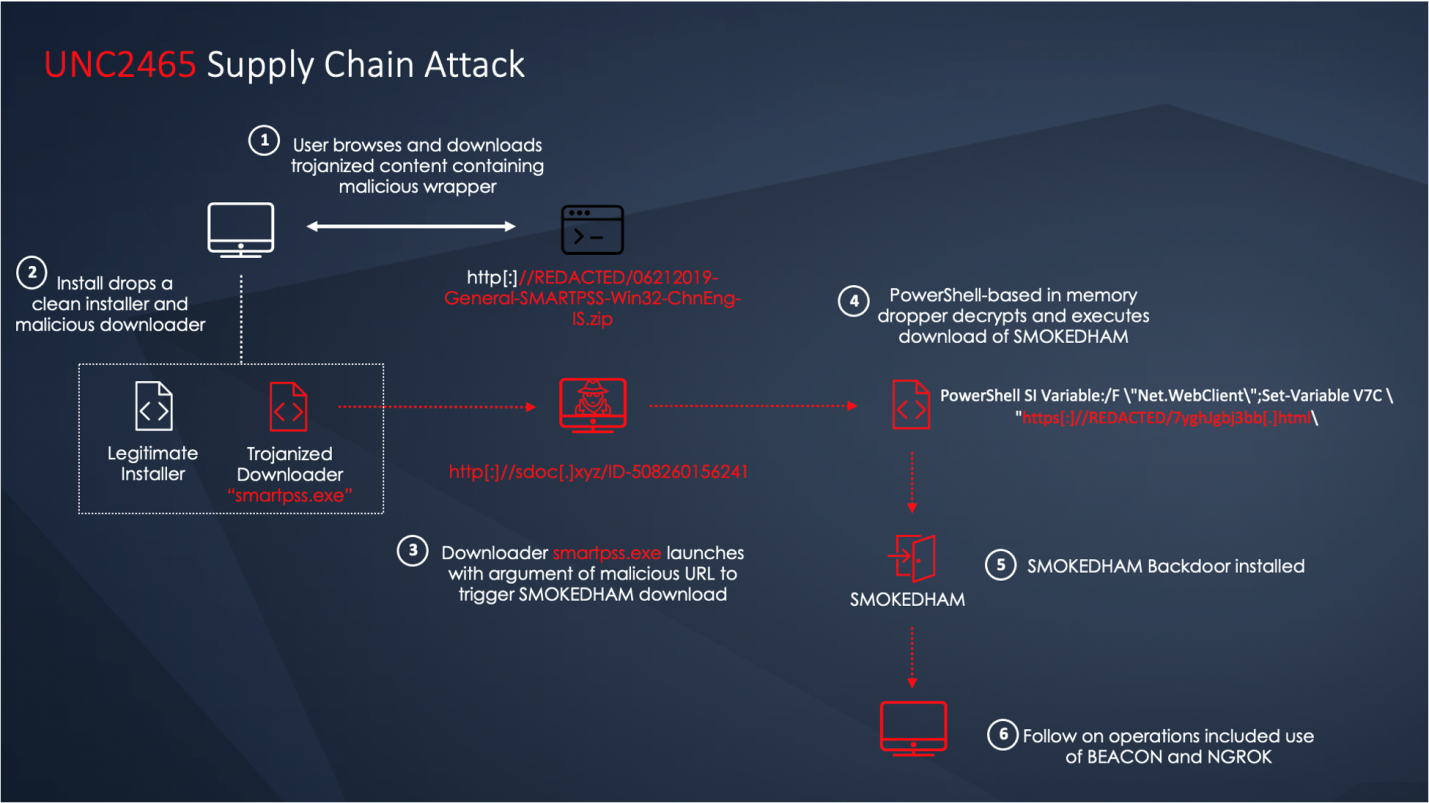
Как оказалось, хакеры проникли в ее сеть с помощью вредоносной версии Windows-приложения SmartPSS (предназначено для работы с камерами Dahua). Зловреда 18 мая загрузил с легитимного сайта один из сотрудников пострадавшей компании. Выявив источник, исследователи из Mandiant уведомили вендора о взломе, и сайт уже очистили от инфекции.

Троянизированный инсталлятор установил в систему бэкдор, который эксперты идентифицировали как SMOKEDHAM. Наличие этого выполняемого в памяти зловреда позволило определить авторов атаки: SMOKEDHAM использует единственная ОПГ — в Mandiant ей присвоили кодовое имя UNC2465.

Обеспечив себе точку входа в сеть, злоумышленники закрепились в системе, загрузив с помощью бэкдора легитимную утилиту NGROK. (Эта программа позволяет создавать туннели для интернет-доступа к локальным серверам, размещенным за NAT.).

Через пять дней они пустили в ход дополнительные инструменты: кейлоггер, Cobalt Strike, а также собрали логины и пароли локальных пользователей, сделав дампы памяти lsass.exe. Добыв нужную информацию, взломщики начали продвигаться вширь по сети, используя RDP.


Группировка UNC2465 — один из нескольких постоянных клиентов Darkside-сервиса, которых в Mandiant различают по номерам. Такие партнеры обычно взламывают сеть, а затем запускают в нее арендованного шифровальщика, делясь выручкой от его работы с владельцами зловреда.

После закрытия этого одиозного предприятия его клиентура осталась без основного орудия выколачивания денег и начала искать альтернативы. Не исключено, что в ближайшем будущем UNC2465 найдет замену Darkside и возобновит сбор дани с жертв взлома.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru