



Операторы REvil атаковали подрядчика США в сфере ядерного вооружения

Операторы REvil атаковали подрядчика США в сфере ядерного вооружения

Операторы REvil атаковали подрядчика США в сфере ядерного вооружения

Sol Oriens, подрядчик США в сфере ядерного вооружения, стал очередной жертвой операторов программы-вымогателя. За кибератакой, предположительно, стоит группировка, использующая печально известный вредонос REvil. Более того, киберпреступники уже выставили украденные данные на аукцион.

Согласно описанию, Sol Oriens помогает Министерству обороны США, а также организациям энергетического и аэрокосмического секторов реализовывать сложные программы.

Также есть информация о взаимодействии Sol Oriens с NNSA (National Nuclear Security Administration — орган власти, занимающийся национальной ядерной безопасностью), которому организация помогает найти экспертов в данной области.

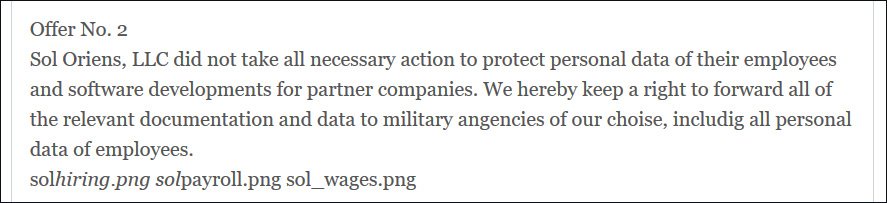
Киберпреступники, стоящие за атаками программы-вымогателя REvil, недавно опубликовали список компаний, чьи данные они планируют пустить с молотка. Среди перечисленных организаций оказалась и Sol Oriens, у которой злоумышленники украли внутреннюю информацию, а также данные сотрудников, включая номера социального страхования. В качестве доказательства участники группировки опубликовали скриншоты различных документов.

Чтобы дополнительно надавить на Sol Oriens и заставить организацию заплатить выкуп, киберпреступники пообещали поделиться скомпрометированными документами с военными агентствами.


В официальном заявлении, которым поделились в Twitter, представители Sol Oriens подтвердили факт успешной атаки на свои сети. Согласно опубликованной информации, инцидент произошёл в мае 2021 года.

Сейчас, по словам Sol Oriens, ведётся внутреннее расследование, а специалисты пытаются определить точное количество данных, оказавшихся в руках киберпреступников.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru