



ALPACA — новая форма кросс-протокольных атак против защищённых веб-сайтов

ALPACA — новая форма кросс-протокольных атак против защищённых веб-сайтов

ALPACA — новая форма кросс-протокольных атак против защищённых веб-сайтов

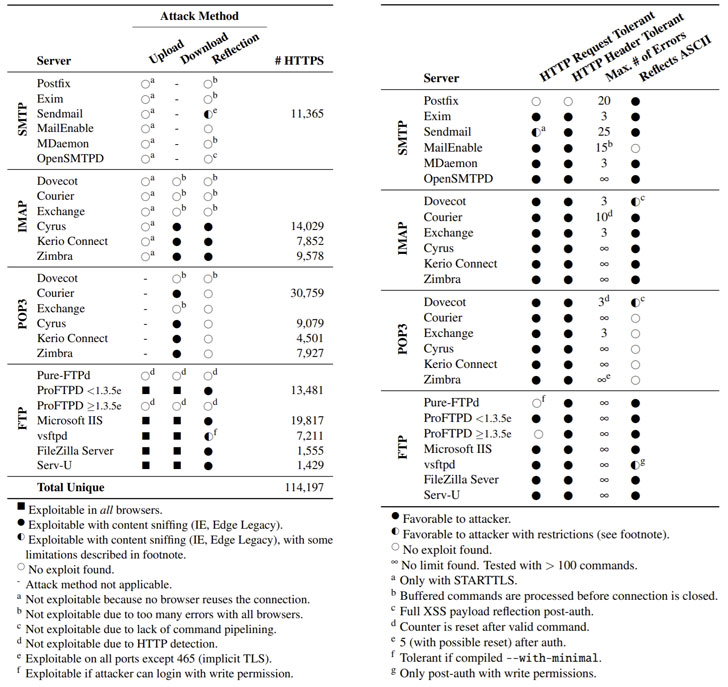
Специалисты в области кибербезопасности рассказали о новом векторе атаки, строящемся на использовании некорректной конфигурации TLS-серверов. В случае успешной эксплуатации злоумышленники могут перенаправить HTTPS-трафик браузера жертвы на другой IP-адрес и потенциально украсть конфиденциальную информацию пользователя.

Сама форма атаки получила имя ALPACA (сокращение от «Application Layer Protocol Confusion - Analyzing and mitigating Cracks in tls Authentication»). Её обнаружили эксперты Рурского Мюнстерского и Падерборнского университетов.

«Атакующие могут перенаправить трафик от одного поддомена другому, при этом сохранится валидная TLS-сессия. Такие вот кросс-протокольные атаки возможны в том случае, когда некорректное поведение одного из сервисов вызывает компрометацию другого протокола прикладного уровня», — говорится в исследовании специалистов.

Как объяснили исследователи, ALPACA существует из-за того, что TLS не привязывает TCP-соединение к протоколу прикладного уровня. Другими словами, это неспособность TLS защитить подлинность TCP-соединения.

Если взять клиент (браузер пользователя) и два сервера приложений, задача вырисовывается следующая: заставить запасной сервер принять данные от клиента и наоборот. При этом клиент использует специальный протокол для открытия защищённого канала (скажем, HTTPS) при взаимодействии с целевым сервером, а подставной сервер может задействовать другой протокол (скажем, FTP) — такие атаки и называются кросс-протокольными.


Бороться с кросс-протокольными атаками эксперты предлагают расширениями Application Layer Protocol Negotiation (ALPN) и Server Name Indication (SNI). Дополнительную информацию относительно ALPACA исследователи обещают представить на конференции Black Hat USA 2021 в этом году. Также можно изучить соответствующий код на GitHub.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru