



Вредонос Siloscape бэкдорит кластеры Kubernetes через Windows-контейнеры

Вредонос Siloscape бэкдорит кластеры Kubernetes через Windows-контейнеры

Вредонос Siloscape бэкдорит кластеры Kubernetes через Windows-контейнеры

Уже более года в живой природе лютует относительно новая вредоносная программа, нацеленная на контейнеры Windows и кластеры Kubernetes. Конечная цель зловреда — предоставить киберпреступникам возможность использовать пробэкдоренные кластеры для различной злонамеренной активности.

Вредонос получил от специалистов компании Unit 42 имя Siloscape. Как отметил Дэниел Призмант, один из исследователей, это первый образец, атакующий контейнеры Windows с помощью известных уязвимостей.

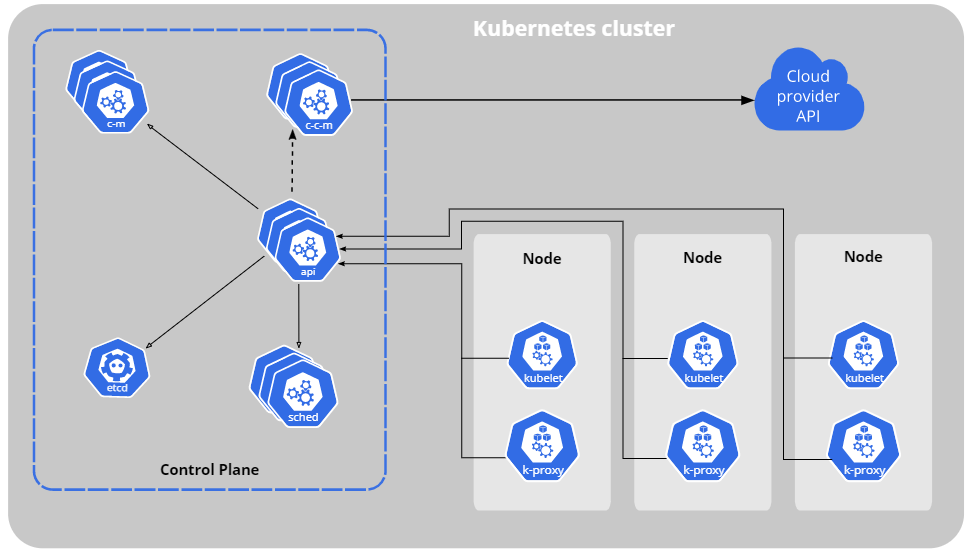
Если зловреду удастся успешно использовать бреши в веб-серверах и базах данных, он сможет скомпрометировать ноды Kubernetes и пробэкдорить кластеры.

«Siloscape — серьёзно обфусцированный вредонос, пытающийся добраться до кластеров Kubernetes через Windows-контейнеры. Проникнув в системы, Siloscape открывает злоумышленникам ’’заднюю дверь’’, позволяющую запустить вредоносные контейнеры», — пишет Призмант в отчёте.

Другие эксперты Unit 42 в блоге отметили, что ранее им попадался образец, атакующий исключительно контейнеры в Linux, поскольку эта ОС наиболее популярна в облачных средах.

Чтобы добиться выполнения вредоносного кода, Siloscape использует различные способы, позволяющие выбраться из контейнера. Именно так зловред взламывает ноды, а затем пробует извлечь учётные данные, которые впоследствии будут использоваться для распространения на другие ноды в кластере.


Заключительным этапом Siloscape устанавливает канал для взаимодействия с командным сервером (C2) — IRC через сеть Tor — и слушает поступающие команды.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru