



Вредонос Siloscape бэкдорит кластеры Kubernetes через Windows-контейнеры

Вредонос Siloscape бэкдорит кластеры Kubernetes через Windows-контейнеры

Вредонос Siloscape бэкдорит кластеры Kubernetes через Windows-контейнеры

Уже более года в живой природе лютует относительно новая вредоносная программа, нацеленная на контейнеры Windows и кластеры Kubernetes. Конечная цель зловреда — предоставить киберпреступникам возможность использовать пробэкдоренные кластеры для различной злонамеренной активности.

Вредонос получил от специалистов компании Unit 42 имя Siloscape. Как отметил Дэниел Призмант, один из исследователей, это первый образец, атакующий контейнеры Windows с помощью известных уязвимостей.

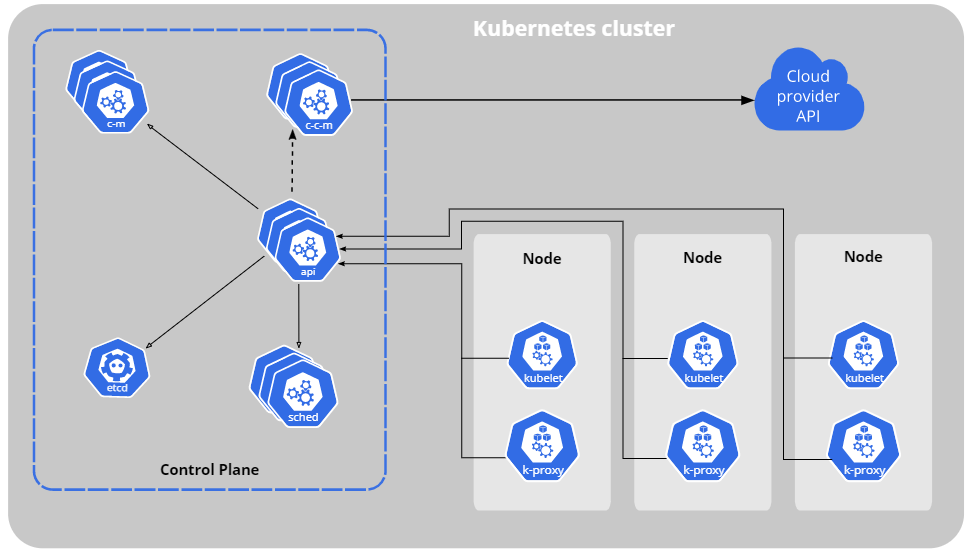
Если зловреду удастся успешно использовать бреши в веб-серверах и базах данных, он сможет скомпрометировать ноды Kubernetes и пробэкдорить кластеры.

«Siloscape — серьёзно обфусцированный вредонос, пытающийся добраться до кластеров Kubernetes через Windows-контейнеры. Проникнув в системы, Siloscape открывает злоумышленникам ’’заднюю дверь’’, позволяющую запустить вредоносные контейнеры», — пишет Призмант в отчёте.

Другие эксперты Unit 42 в блоге отметили, что ранее им попадался образец, атакующий исключительно контейнеры в Linux, поскольку эта ОС наиболее популярна в облачных средах.

Чтобы добиться выполнения вредоносного кода, Siloscape использует различные способы, позволяющие выбраться из контейнера. Именно так зловред взламывает ноды, а затем пробует извлечь учётные данные, которые впоследствии будут использоваться для распространения на другие ноды в кластере.


Заключительным этапом Siloscape устанавливает канал для взаимодействия с командным сервером (C2) — IRC через сеть Tor — и слушает поступающие команды.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru