



Ростелеком-Солар выпустила систему мониторинга продуктивности персонала

Ростелеком-Солар выпустила систему мониторинга продуктивности персонала

Ростелеком-Солар выпустила систему мониторинга продуктивности персонала

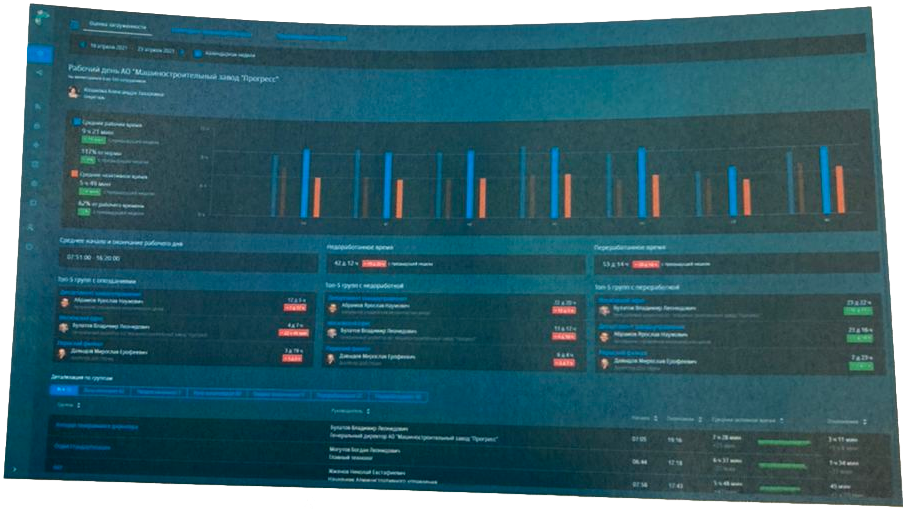
На рынок вышла первая в России система мониторинга продуктивности персонала — Solar addVisor от компании «Ростелеком-Солар». Новинка поможет организациям анализировать цифровой след рабочей активности служащих, благодаря чему можно будет повысить эффективность труда.

Solar addVisor отлично подойдёт руководителям всех уровней, а также специалистам по управлению персоналом коммерческих или даже государственных структур. При разработке совместного проекта учитывались данные, полученные в ходе исследования, проведённого совместно с ВНИИ Труда.

В вышеупомянутом исследовании принимали участие более 300 сотрудников, работающих с персоналом, а также руководителей организаций и органов власти. В результате 100% опрошенных назвали самым важным фактором, влияющим на эффективность труда, уровень компетенции сотрудников.

Более 90% респондентов считают, что трудовая нагрузка и пропорция между «рутинными» и дополнительными задачами также очень сильно влияют на эффективность. 80% полагают, что оптимальность организационной структуры — очень важное звено.

«Хочу отметить, что ни органы госвласти, ни представители бизнеса не назвали контроль рабочего времени важным фактором», — объяснила Галина Рябова, директор центра продуктов линейки Dozor.

Только появившись на рынке, Solar addVisor стал первым в России решением класса EPM (Employee Productivity Monitoring). Тот же Gartner подсчитал, что на сегодняшний день распространённость EPM-систем в мире составляет 1-5%.

Solar addVisor поможет топ-менеджерам при анализе численности персонала и при построении сквозных бизнес-процессов. С помощью системы руководители смогут оценить динамику загруженности разных отделов организации.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru