



Операторы Qlocker сворачивают атаки, заработав $350 000 за один месяц

Операторы Qlocker сворачивают атаки, заработав $350 000 за один месяц

Операторы Qlocker сворачивают атаки, заработав $350 000 за один месяц

Киберпреступная группировка, распространяющая вымогатель Qlocker, решила свернуть свои операции. Всего за один месяц злоумышленникам удалось заработать $350 тысяч за счёт эксплуатации уязвимостей в сетевых накопителях (NAS) QNAP.

В апреле владельцы NAS-устройств QNAP столкнулись с волной кибератак, в результате которых вместо файлов появились защищённые паролем архивы 7-zip. Также жертвы вредоноса нашли текстовый файл «!!!READ_ME.txt», объясняющий ситуацию и требующий выкуп.

Чтобы вернуть файлы в исходное состояние, пользователи должны были проследовать на сайт в сети Tor. На этом ресурсе владельцу сетевого накопителя объясняли, что его атаковал шифровальщик Qlocker, а за возврат файлов придётся заплатить около $550 в биткоинах.

Позже стало понятно, что киберпреступники использовали в атаках уязвимости, на которые исследователи указывали не так давно. Эти бреши позволяли использовать встроенное приложение 7-zip для шифрования файлов жертвы. При этом злоумышленник мог эксплуатировать их удалённо.

С помощью такого незатейливого подхода преступники смогли поразить более тысячи устройств всего за один месяц. Причём отдельные пользователи утверждали, что злоумышленники действовали непорядочно: после перевода означенной суммы они требовали ещё более $1000 за возврат файлов.

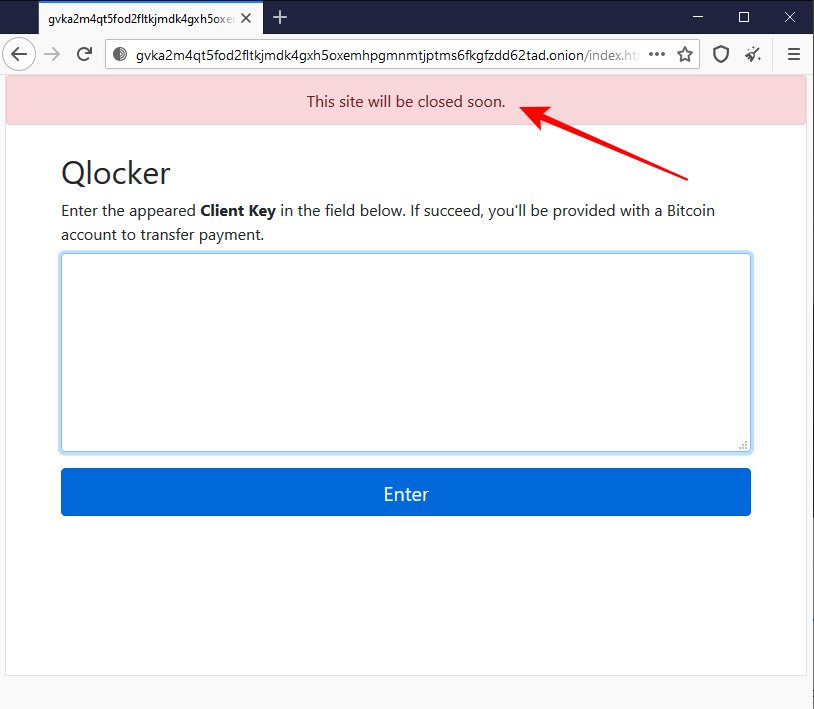
Тем не менее сейчас операторы программы-вымогателя решили остановиться. Например, на их ресурсе висит уведомление:

«Скоро этот сайт будет закрыт».


Как выяснили в BleepingComputer, жертвы заплатили в общей сложности 8,93258497 биткоинов, что равно $353 708.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru