



Половина эксплойтов, популярных у хакеров, заточены под баги Microsoft

Половина эксплойтов, популярных у хакеров, заточены под баги Microsoft

Половина эксплойтов, популярных у хакеров, заточены под баги Microsoft

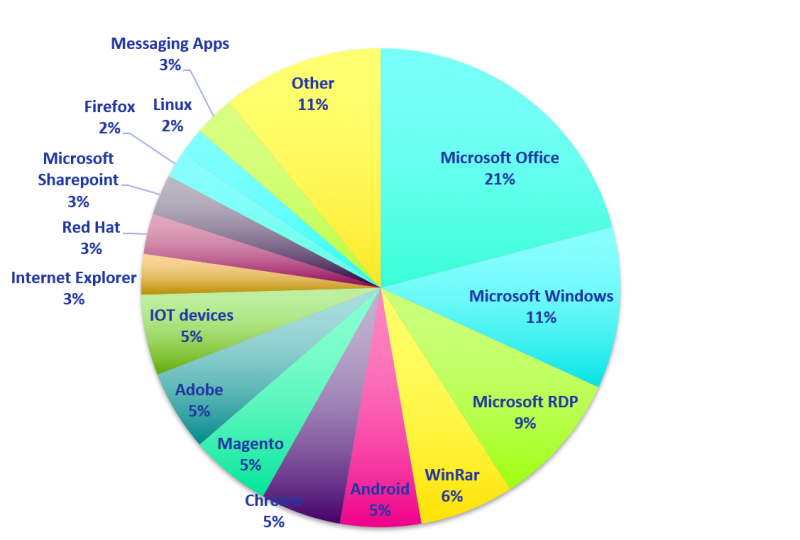
Проведенное в Trend Micro исследование показало, что 47% эксплойтов, пользующихся спросом на черном рынке, ориентированы на уязвимости в продуктах Microsoft. Почти в половине случаев покупателей интересуют инструменты для уязвимостей, выявленных два года назад и ранее. Эти цифры озвучила Маира Фуэнтес (Mayra Rosario Fuentes), выступая с докладом на конференции RSA, проходящей в США.

Эксперты два года (с января 2019 по декабрь 2020) изучали объявления о купле-продаже эксплойтов на подпольных англо- и русскоязычных форумах, общим числом более 600. Собранная ими статистика полезна не только для специалистов, но и для пользователей ИТ-продуктов — она помогает сориентироваться в потоке патчей и точнее расставлять приоритеты при их применении.

Примечательно, что на долю эксплойтов для IoT пришлось лишь 5% запросов. Тем не менее, исследователи ожидают, что с приходом 5G в эту сферу ее привлекательность для злоумышленников возрастет.


Возраст 52% востребованных уязвимостей составил менее двух лет. Покупатели в среднем были готовы платить $2 тыс. за инструмент взлома — такой как CVE-2019-1151, при потолке в $10 тыс. (за эксплойт нулевого дня для программ Microsoft).

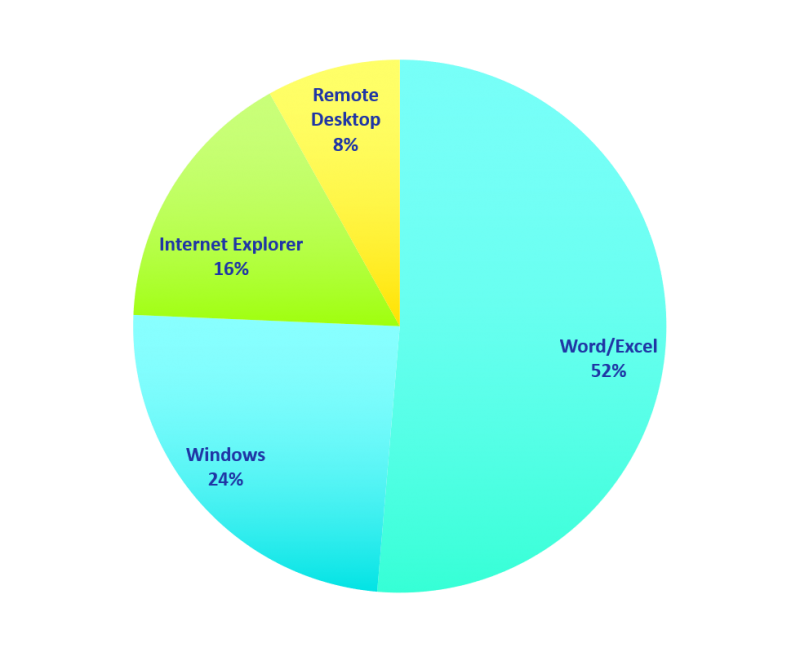
Списки предложений примерно соответствовали спросу; 61% выставленных на продажу эксплойтов были ориентированы на Microsoft Office, Windows, Internet Explorer и RDP в следующих пропорциях:


На англоязычных форумах продавцы чаще всего предлагали эксплойты для Microsoft Word и Excel, а также для софта Adobe.

Эти инструменты атаки продавались оптом и в розницу; отдельной статьей шли эксплойт-билдеры — конструкторы, доступ к которым предоставлялся по подписке с абонентской платой от $60 в месяц до $200 за полгода. Поставщики таких услуг, как правило, обещали бесплатные обновления и полную техподдержку.

Множество эксплойтов были предназначены для атак на уязвимости почтенного возраста: в 22% случаев дыре было больше трех лет (CVE-2012-0158, CVE-2014-0133, CVE-2016-5195), а самая древняя датировалась 1999 годом.

Интервал между выпуском патча и его установкой на подключенные к интернету устройства, по оценке Trend Micro, в среднем составляет 71 день. При этом админам зачастую приходится решать, какие заплатки поставить в первую очередь, а какие могут подождать.

При большом потоке исправлений предпочтение обычно отдается уязвимостям, получившим высокий балл по шкале CVSS. Проведенное исследование показывает, что при расстановке приоритетов нужно также учитывать популярность дыры у хакеров и наличие соответствующего эксплойта на черном рынке.

Полный отчет по результатам исследования Trend Micro обещает опубликовать в июле.

Подпишитесь на новости

Операторы попросили сохранить перерегистрацию зарубежных базовых станций

Российские операторы связи нашли проблему в правилах перехода на отечественные базовые станции: обновление документов на исправное зарубежное оборудование может потребовать его замены. Купить российскую технику в необходимых объёмах, по словам компаний, пока невозможно.

Бумаги обновили, а станцию выбрасываем? Отрасль просит обойтись без такого сценария.

О предложениях операторов сообщил РБК с форума «Спектр-2026». Директор по регуляторным вопросам «ВымпелКома» Константин Зудин рассказал, что компании просят ГКРЧ предусмотреть исключения для перерегистрации уже работающих зарубежных станций.

С 1 января 2028 года устанавливать на сетях разрешается только отечественные базовые станции. Однако, как объясняют операторы, действующие формулировки затрагивают и повторную регистрацию существующего оборудования.

Она требуется при продлении разрешений на частоты, изменении параметров совместного использования сети, перемещении станции и других корректировках. По словам Зудина, речь идёт о тысячах перерегистраций в день.

МегаФон также предупредил о риске массового вывода исправного оборудования из эксплуатации и ухудшения связи.

Минцифры подтвердило получение инициатив. Вопрос обещают проработать и вынести на заседание ГКРЧ до конца 2026 года.

Операторы поддерживают переход на российское оборудование, но просят учитывать объёмы поставок.

RSS: Новости на портале Anti-Malware.ru