



Chrome для Android теперь автоматически меняет утёкшие пароли

Chrome для Android теперь автоматически меняет утёкшие пароли

Chrome для Android теперь автоматически меняет утёкшие пароли

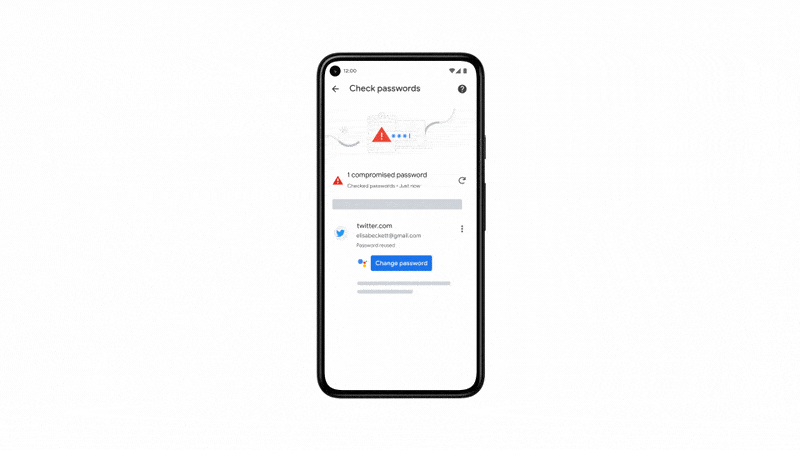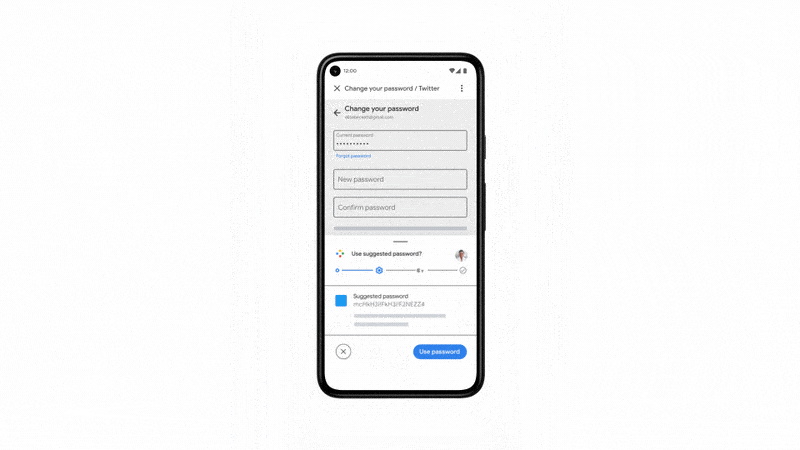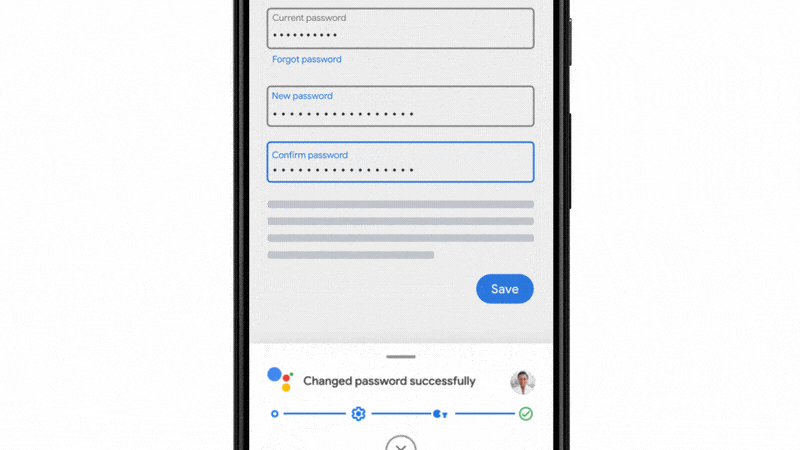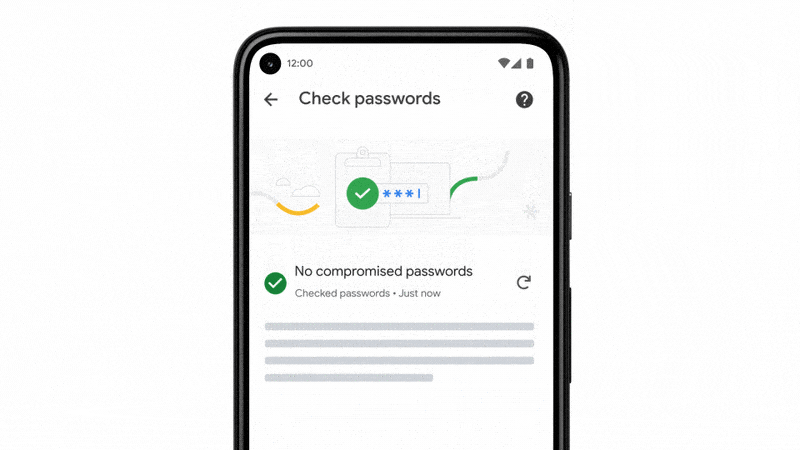
Google постепенно вводит в эксплуатацию новую функцию Chrome для Android. Смысл в том, что теперь браузер поможет пользователям всего в один клик менять слабые или скомпрометированные пароли. По мнению разработчиков, нововведение обеспечит лучшую защищённость учётных записей.

Ранее Google уже научила Chrome детектировать пароли, фигурирующие в утечках, а новая функция «automated password change» поможет автоматически менять слабые учётные данные. Отныне сервис Google Assistant будет предлагать опцию «Сменить пароль».

Если сайт или приложение поддерживает нововведение, Chrome отправит пользователя на специальную страницу, а также поможет оперативно поменять слабый или слитый пароль. Также у вас будет возможность пройти через весь процесс в ручном режиме.

«Работая за счёт сервиса "Duplex в Интернете", Google Assistant может взять на себя самую утомительную часть процесса смены пароля: скроллинг, заполнение форм, нажатие кнопок и тому подобное, а пользователь сможет сконцентрироваться на том, что действительно важно», — объясняет Патрик Неппер, член команды разработчиков Chrome. — «Мы решили пойти ещё дальше и ввели новые функциональные возможности, позволяющие быстро создать сложные пароли для конкретных сайтов и приложений».


Также Неппер отметил, что нововведение будет доступно тем пользователям, кто включил синхронизацию своих учётных данных. Первыми автоматическую смену пароля получат граждане США, но в ближайшие месяцы эта функция дойдёт и до других стран. Также со временем всё больше сайтов и приложений будут поддерживать эти возможности.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru