



Дыры в stalkerware для Android позволяют слить данные объектов слежки

Дыры в stalkerware для Android позволяют слить данные объектов слежки

Дыры в stalkerware для Android позволяют слить данные объектов слежки

Оказывается сталкерский софт (stalkerware) для Android опасен не только с точки зрения целенаправленной слежки за жертвами, но и наличием уязвимостей, которые могут раскрыть ваши данные целой группе третьих лиц. При этом дыры угрожают не только объекту слежки, но и самому оператору.

Новое исследование специалистов антивирусной компании ESET продемонстрировало ряд уязвимостей в Android-версиях так называемых сталкерских программ. Если вы ещё не в курсе, эти приложения разработаны для слежки за объектом.

Разработчики stalkerware обычно позиционируют свой софт как мониторинг активности детей, но все прекрасно понимают, что сталкерские программы часто используются в других целях — не совсем этичных.

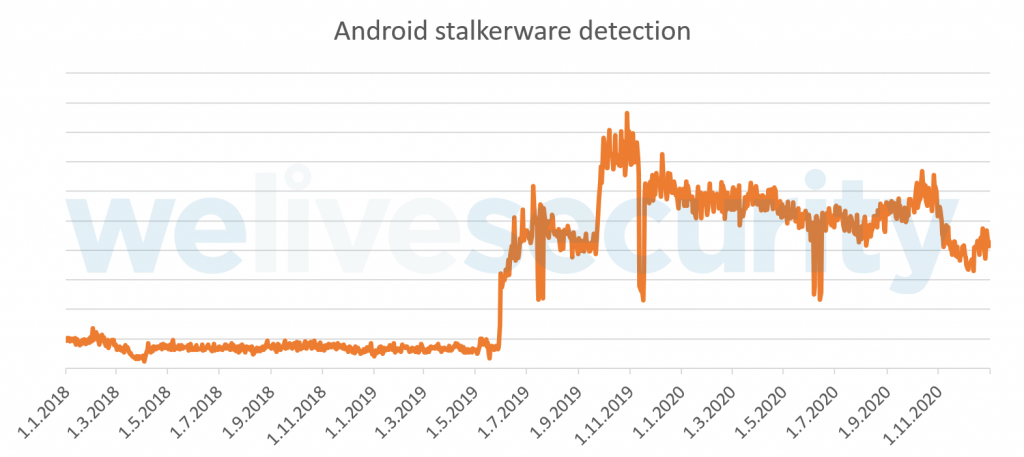
Эти приложения позволяют собирать данные о геолокации пользователя мобильного устройства, читать переписки, просматривать историю браузера и фотографии объекта. За последние несколько лет сталкерский софт стал очень популярным.


Эксперты ESET проанализировали 86 Android-приложений, попадающих в категорию stalkerware, и обнаружили в общей сложности более 150 уязвимостей в 58 программах. Эти бреши раскрывают персональные данные пользователя мобильного устройства.

Причём стоит учитывать, что оператор stalkerware — тот, кто следит за своей жертвой — может даже не заметить, что некое третье лицо эксплуатирует уязвимость в софте. Таким образом, за пользователем могут следить сразу несколько сторон, одна из которых способна незаметно слить все персональные данные.

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru