



Дыры в stalkerware для Android позволяют слить данные объектов слежки

Дыры в stalkerware для Android позволяют слить данные объектов слежки

Дыры в stalkerware для Android позволяют слить данные объектов слежки

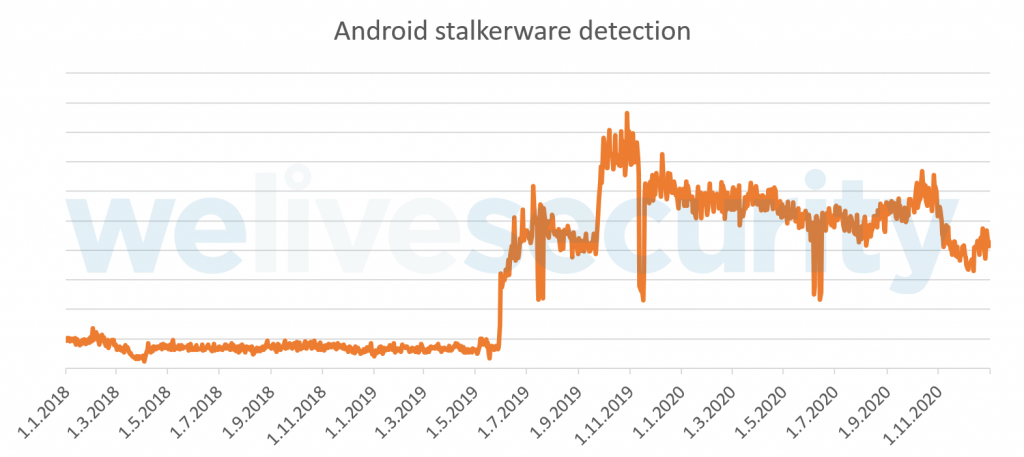
Оказывается сталкерский софт (stalkerware) для Android опасен не только с точки зрения целенаправленной слежки за жертвами, но и наличием уязвимостей, которые могут раскрыть ваши данные целой группе третьих лиц. При этом дыры угрожают не только объекту слежки, но и самому оператору.

Новое исследование специалистов антивирусной компании ESET продемонстрировало ряд уязвимостей в Android-версиях так называемых сталкерских программ. Если вы ещё не в курсе, эти приложения разработаны для слежки за объектом.

Разработчики stalkerware обычно позиционируют свой софт как мониторинг активности детей, но все прекрасно понимают, что сталкерские программы часто используются в других целях — не совсем этичных.

Эти приложения позволяют собирать данные о геолокации пользователя мобильного устройства, читать переписки, просматривать историю браузера и фотографии объекта. За последние несколько лет сталкерский софт стал очень популярным.


Эксперты ESET проанализировали 86 Android-приложений, попадающих в категорию stalkerware, и обнаружили в общей сложности более 150 уязвимостей в 58 программах. Эти бреши раскрывают персональные данные пользователя мобильного устройства.

Причём стоит учитывать, что оператор stalkerware — тот, кто следит за своей жертвой — может даже не заметить, что некое третье лицо эксплуатирует уязвимость в софте. Таким образом, за пользователем могут следить сразу несколько сторон, одна из которых способна незаметно слить все персональные данные.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru