



Exploit стал ещё одним форумом, отказавшимся от рекламы шифровальщиков

Exploit стал ещё одним форумом, отказавшимся от рекламы шифровальщиков

Exploit стал ещё одним форумом, отказавшимся от рекламы шифровальщиков

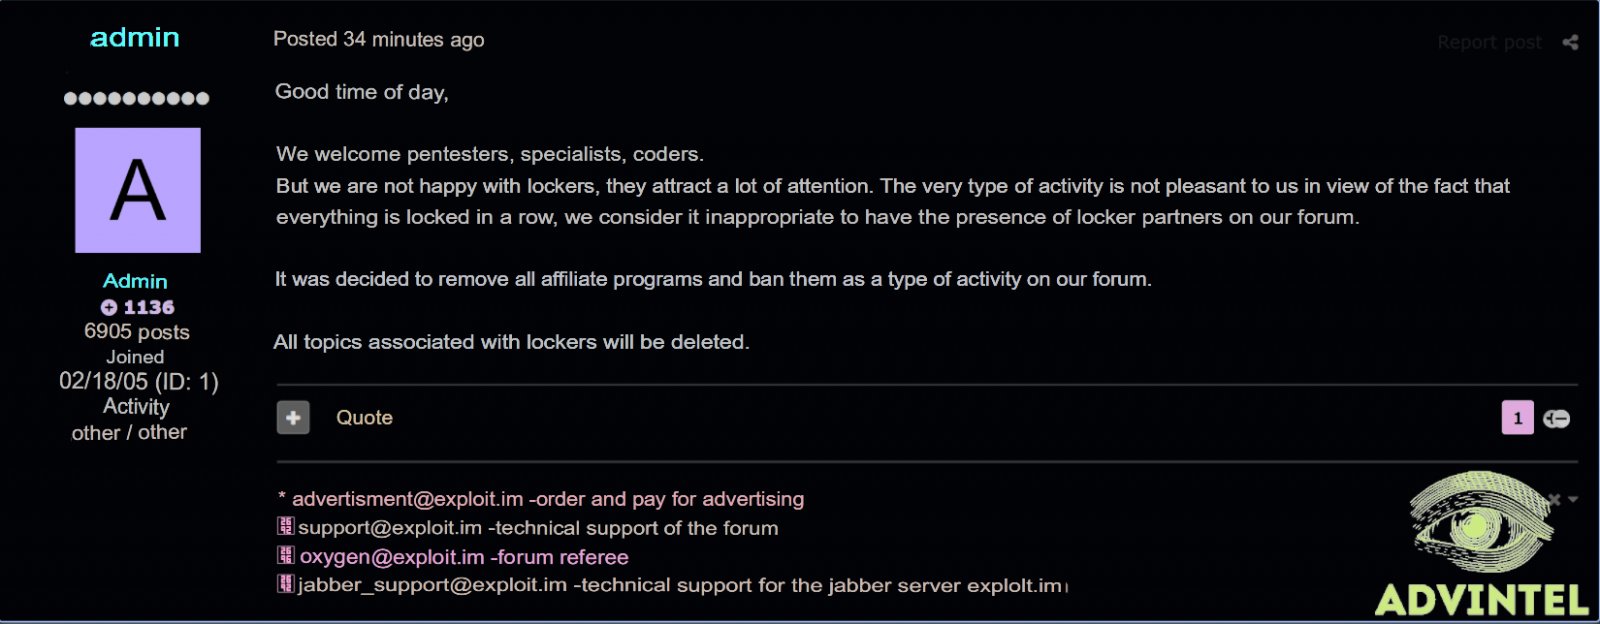
Тема программ-вымогателей (шифровальщиков, ransomware), видимо, стала действительно острой после недавней кибератаки на Colonial Pipeline. Очередной крупный форум для киберпреступников — Exploit — решил убрать со своей площадки рекламу Ransomware-as-a-Service (RaaS).

Таким образом, Exploit стал уже вторым форумом, отказавшимся от рекламы программ-вымогателей. Буквально несколько дней назад такое же решение приняли администраторы русскоязычной площадки XSS.

По словам представителей Exploit, в последнее время киберпреступные группировки, стоящие за атаками шифровальщиков, атакуют всех без разбора, чем привлекают к себе много нежелательного внимания.

Помимо запрета на рекламу RaaS, администраторы Exploit решили удалить все темы, посвящённые программам-вымогателям.


К слову, на днях стало известно, что группировка Darkside, которой как раз приписывают атаку на Colonial Pipeline, прикрыла свой сервис RaaS. Более того, злоумышленники даже отключили соответствующие ресурсы, а также пообещали выдать партнерам дешифраторы для пострадавших компаний.

Что до мнения экспертов, то на прошлой неделе глава компании InfoWatch заявила, что к кибероперации против Colonial Pipeline может быть причастно Центральное разведывательное управление (ЦРУ) США.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru