



Exploit стал ещё одним форумом, отказавшимся от рекламы шифровальщиков

Exploit стал ещё одним форумом, отказавшимся от рекламы шифровальщиков

Exploit стал ещё одним форумом, отказавшимся от рекламы шифровальщиков

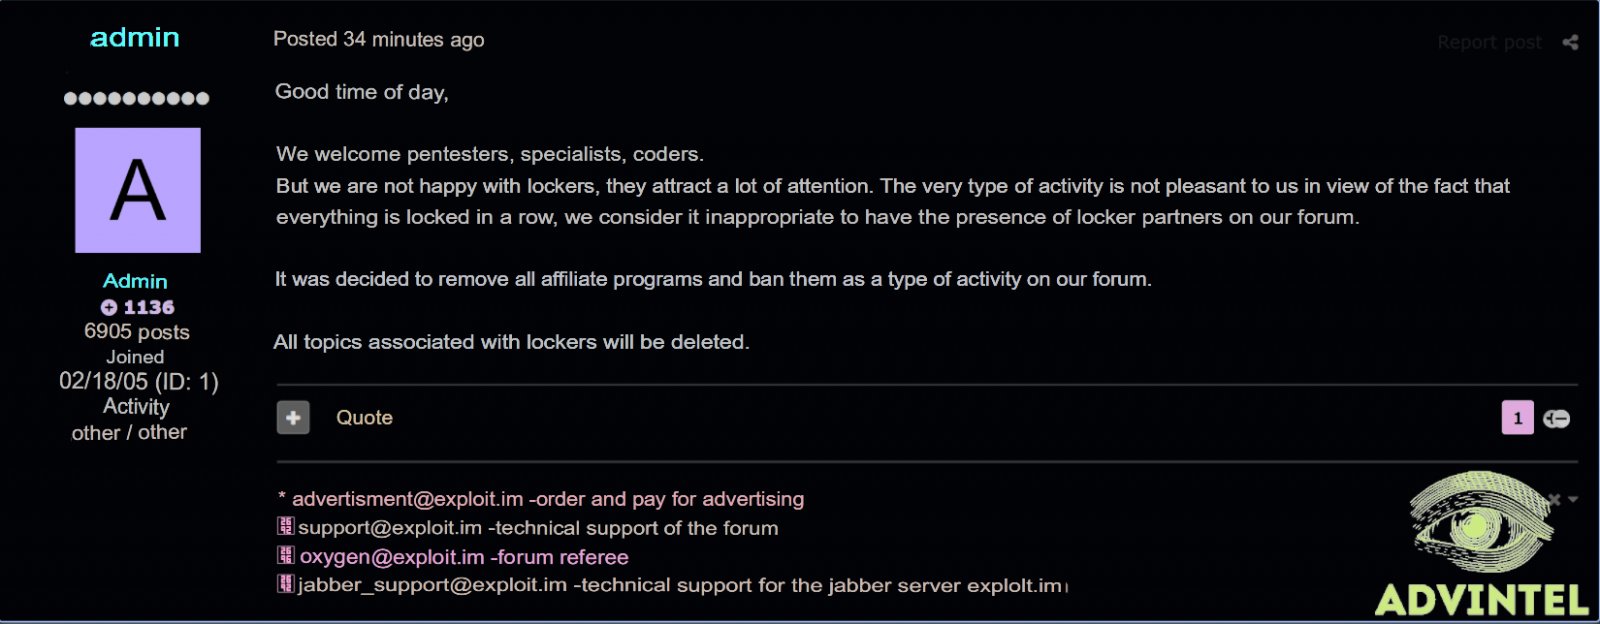
Тема программ-вымогателей (шифровальщиков, ransomware), видимо, стала действительно острой после недавней кибератаки на Colonial Pipeline. Очередной крупный форум для киберпреступников — Exploit — решил убрать со своей площадки рекламу Ransomware-as-a-Service (RaaS).

Таким образом, Exploit стал уже вторым форумом, отказавшимся от рекламы программ-вымогателей. Буквально несколько дней назад такое же решение приняли администраторы русскоязычной площадки XSS.

По словам представителей Exploit, в последнее время киберпреступные группировки, стоящие за атаками шифровальщиков, атакуют всех без разбора, чем привлекают к себе много нежелательного внимания.

Помимо запрета на рекламу RaaS, администраторы Exploit решили удалить все темы, посвящённые программам-вымогателям.


К слову, на днях стало известно, что группировка Darkside, которой как раз приписывают атаку на Colonial Pipeline, прикрыла свой сервис RaaS. Более того, злоумышленники даже отключили соответствующие ресурсы, а также пообещали выдать партнерам дешифраторы для пострадавших компаний.

Что до мнения экспертов, то на прошлой неделе глава компании InfoWatch заявила, что к кибероперации против Colonial Pipeline может быть причастно Центральное разведывательное управление (ЦРУ) США.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru