



Exploit стал ещё одним форумом, отказавшимся от рекламы шифровальщиков

Exploit стал ещё одним форумом, отказавшимся от рекламы шифровальщиков

Exploit стал ещё одним форумом, отказавшимся от рекламы шифровальщиков

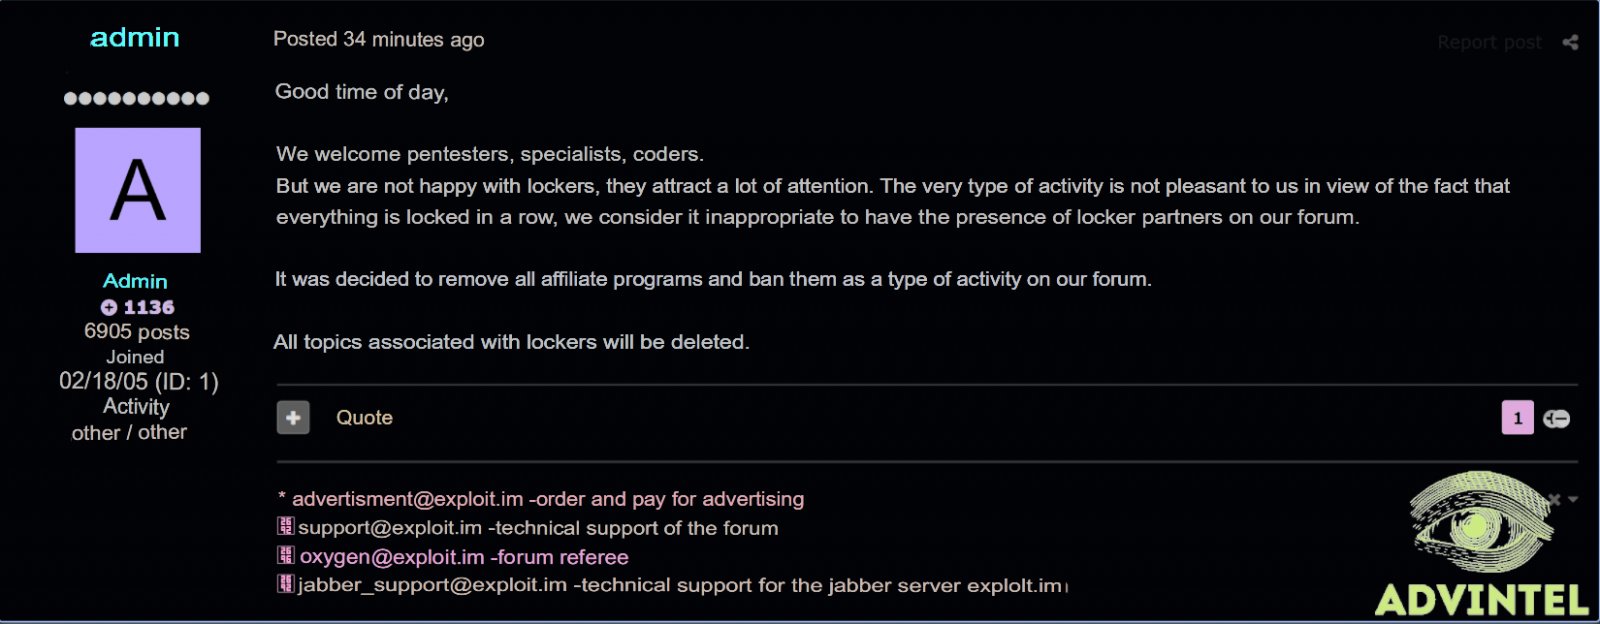
Тема программ-вымогателей (шифровальщиков, ransomware), видимо, стала действительно острой после недавней кибератаки на Colonial Pipeline. Очередной крупный форум для киберпреступников — Exploit — решил убрать со своей площадки рекламу Ransomware-as-a-Service (RaaS).

Таким образом, Exploit стал уже вторым форумом, отказавшимся от рекламы программ-вымогателей. Буквально несколько дней назад такое же решение приняли администраторы русскоязычной площадки XSS.

По словам представителей Exploit, в последнее время киберпреступные группировки, стоящие за атаками шифровальщиков, атакуют всех без разбора, чем привлекают к себе много нежелательного внимания.

Помимо запрета на рекламу RaaS, администраторы Exploit решили удалить все темы, посвящённые программам-вымогателям.


К слову, на днях стало известно, что группировка Darkside, которой как раз приписывают атаку на Colonial Pipeline, прикрыла свой сервис RaaS. Более того, злоумышленники даже отключили соответствующие ресурсы, а также пообещали выдать партнерам дешифраторы для пострадавших компаний.

Что до мнения экспертов, то на прошлой неделе глава компании InfoWatch заявила, что к кибероперации против Colonial Pipeline может быть причастно Центральное разведывательное управление (ЦРУ) США.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru