



Китайская APT-группа приобрела антивирусы Kaspersky, ESET, Dr.Web и др.

Китайская APT-группа приобрела антивирусы Kaspersky, ESET, Dr.Web и др.

Китайская APT-группа приобрела антивирусы Kaspersky, ESET, Dr.Web и др.

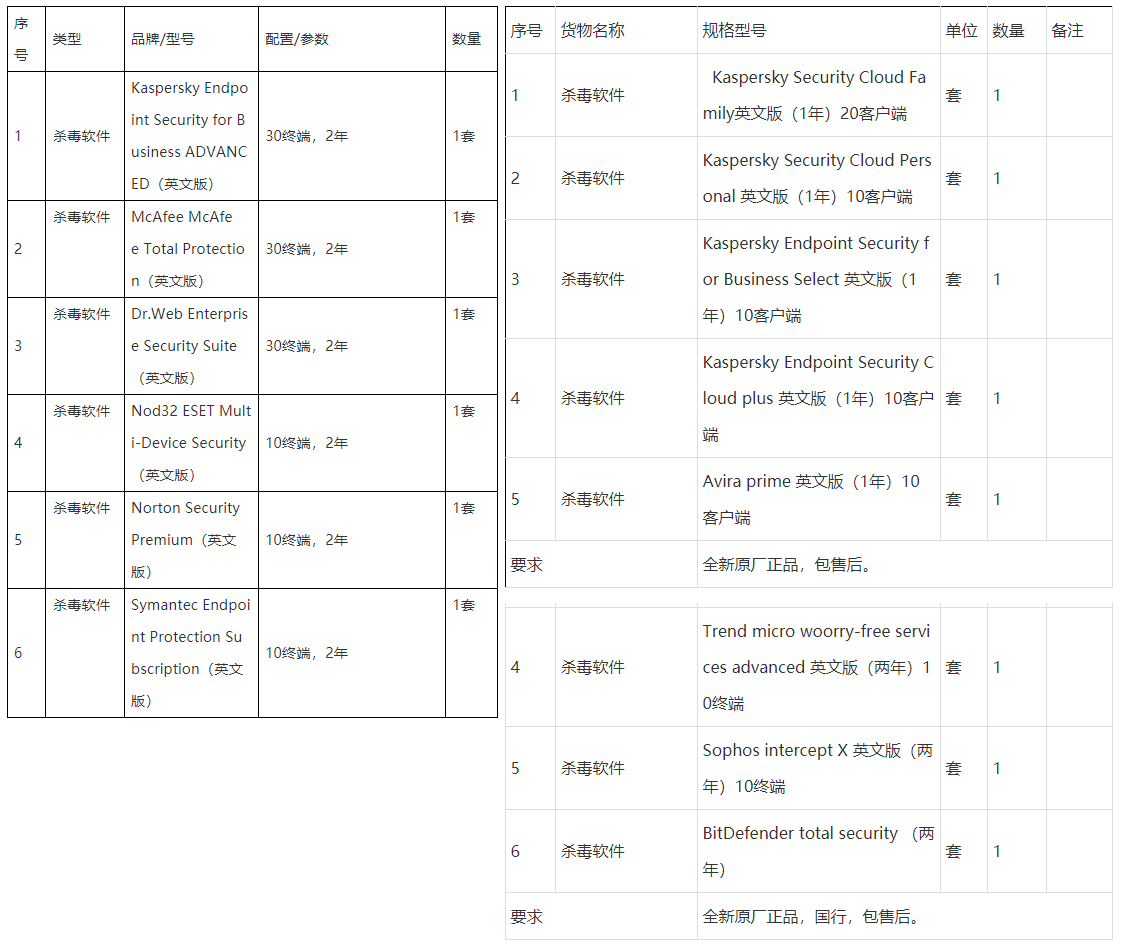
Согласно новому отчёту, китайские военные, которых Япония ранее обвинила в многолетней кибершпионской кампании, приобретали различные антивирусные продукты известных компаний. Напомним, что именно эти киберпреступники эксплуатировали 0-day в Trend Micro OfficeScan.

Ссылаясь на полученные документы, исследователи из Insikt Group заявили, что отряд под номером 61419 Народно-освободительной армии Китая приобрёл антивирусы компаний «Лаборатория Касперского», Bitdefender, Trend Micro, ESET, «Доктор Веб», Sophos, Symantec, McAfee и Avira.


Специалисты отметили, что китайские военные отдали предпочтение именно английским версиям антивирусных программ, а не локализованным. Именно это, по словам экспертов, сразу исключает возможность использования антивирусов для мониторинга системы, ведь английские версии софта было бы сложно установить на территории Китая.

Япония верит, что Unit 61419 связан с киберпреступной группировкой Tick, которая в прошлом году использовала 0-day в Trend Micro OfficeScan в атаке на Mitsubishi.

«Мы продемонстрировали поведение китайской APT-группы и показали принцип кибератак на цепочку поставок. Злоумышленники приобрели английские версии антивирусных продуктов не просто так, а с конкретным злонамеренным умыслом», — отмечает Черити Райт из Cyber Threat Intelligence Expert.

Хакер PalachPro заявил об отключении серверов поставщика связи для ВСУ

Пророссийский хакер PalachPro сообщил о кибератаке на инфраструктуру украинской компании Dolya Communication Systems, поставляющей средства связи и продукцию военного назначения для ВСУ, СБУ и Нацгвардии Украины. По его версии, атакующие нарушили работу серверов, файлового менеджера и внутреннего документооборота компании.

Недоступными, по данным РИА Новости, стали корпоративная почта, файловый обмен, сайт и мессенджер Sonata, который используют украинские военные.

Кроме того, сотрудники Dolya будто бы потеряли возможность добавлять в базу новые заказы силовых структур.

PalachPro утверждает, что для атаки применялись DDoS и другие, не раскрытые им методы воздействия. Предполагаемые последствия — задержки в обслуживании систем радиосвязи, проблемы с доступом к технической документации и временный переход пользователей Sonata на резервные каналы.

Dolya Communication Systems ранее упоминалась как производитель Sonata, а также как дилер и партнёр американской Motorola Solutions. В открытых источниках среди заказчиков компании назывались ВСУ, СБУ и Нацгвардия Украины. Также организация обладает полномочиями на экспорт и импорт товаров военного назначения.

Сам хакер пообещал продолжить подобные атаки на украинские компании. Однако на данный момент достоверно можно говорить лишь о заявлении PalachPro. Масштаб атаки, реальное влияние на работу Sonata и утверждение о длительной блокировке сервисов независимо не подтверждены.

RSS: Новости на портале Anti-Malware.ru