



Китайская APT-группа приобрела антивирусы Kaspersky, ESET, Dr.Web и др.

Китайская APT-группа приобрела антивирусы Kaspersky, ESET, Dr.Web и др.

Китайская APT-группа приобрела антивирусы Kaspersky, ESET, Dr.Web и др.

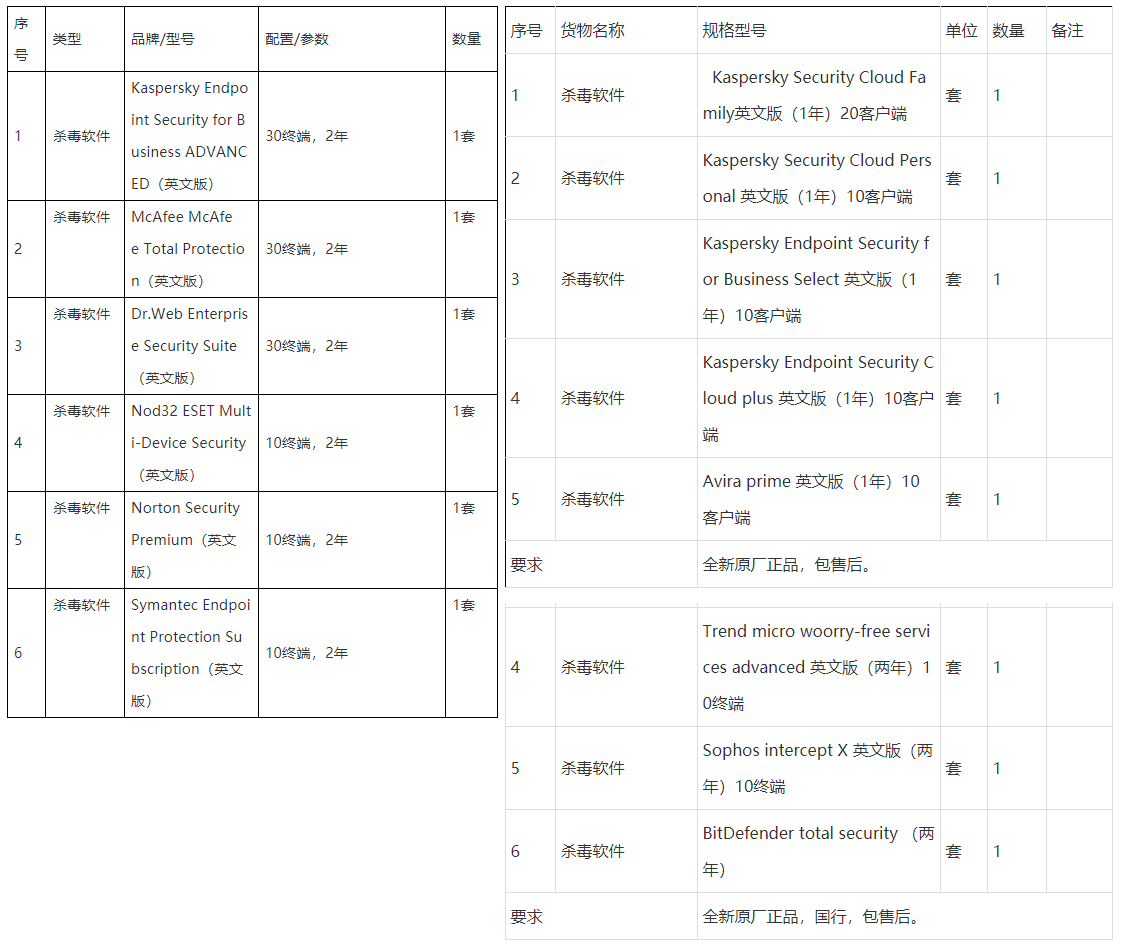
Согласно новому отчёту, китайские военные, которых Япония ранее обвинила в многолетней кибершпионской кампании, приобретали различные антивирусные продукты известных компаний. Напомним, что именно эти киберпреступники эксплуатировали 0-day в Trend Micro OfficeScan.

Ссылаясь на полученные документы, исследователи из Insikt Group заявили, что отряд под номером 61419 Народно-освободительной армии Китая приобрёл антивирусы компаний «Лаборатория Касперского», Bitdefender, Trend Micro, ESET, «Доктор Веб», Sophos, Symantec, McAfee и Avira.


Специалисты отметили, что китайские военные отдали предпочтение именно английским версиям антивирусных программ, а не локализованным. Именно это, по словам экспертов, сразу исключает возможность использования антивирусов для мониторинга системы, ведь английские версии софта было бы сложно установить на территории Китая.

Япония верит, что Unit 61419 связан с киберпреступной группировкой Tick, которая в прошлом году использовала 0-day в Trend Micro OfficeScan в атаке на Mitsubishi.

«Мы продемонстрировали поведение китайской APT-группы и показали принцип кибератак на цепочку поставок. Злоумышленники приобрели английские версии антивирусных продуктов не просто так, а с конкретным злонамеренным умыслом», — отмечает Черити Райт из Cyber Threat Intelligence Expert.

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru