



Google Chrome перенял у Windows 10 функцию защиты от эксплойтов

Google Chrome перенял у Windows 10 функцию защиты от эксплойтов

Google Chrome перенял у Windows 10 функцию защиты от эксплойтов

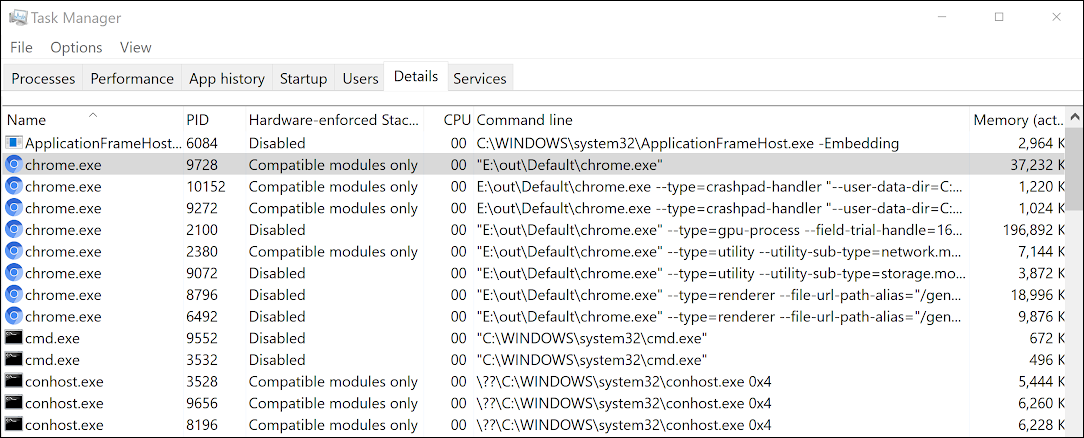
Разработчики Google Chrome добавили интересную защитную функцию — теперь браузер препятствует попыткам злоумышленников эксплуатировать уязвимости в софте. Нововведение работает с процессорами Intel 11-го поколения и AMD Zen 3, а также с Windows 10 2004 и более поздними версиями ОС.

Такая защита от эксплойтов стала возможна благодаря технологии Intel Control-flow Enforcement Technology (CET), которую поддерживают устройства на Windows 10 за счёт имплементации Hardware-enforced Stack Protection.

В этом случае Hardware-enforced Stack Protection использует Intel CET для защиты приложений от распространённых техник эксплуатации программных уязвимостей. Как правило, атакующие задействуют возвратно-ориентированное программирование и схожие методы для обхода песочницы браузера. Именно от них защищает Hardware-enforced Stack Protection.

«Таким образом процессор поддерживает так называемый "теневой стек", мешающий применять стандартные эксплойты. Однако стоит учитывать, что это может сказаться на стабильной работе программ, которые загружаются в Chrome и при этом несовместимы с нововведением», — объясняет Алекс Гоф, один и разработчиков Google Chrome.


К слову, разработчики Microsoft Edge, Brave и Opera также взяли на вооружение преимущества Intel CET и Hardware-enforced Stack Protection.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru