



Основные киберугрозы в сфере финансов в 2020 году — фишинг и DDoS-атаки

Основные киберугрозы в сфере финансов в 2020 году — фишинг и DDoS-атаки

Основные киберугрозы в сфере финансов в 2020  году — фишинг и DDoS-атаки

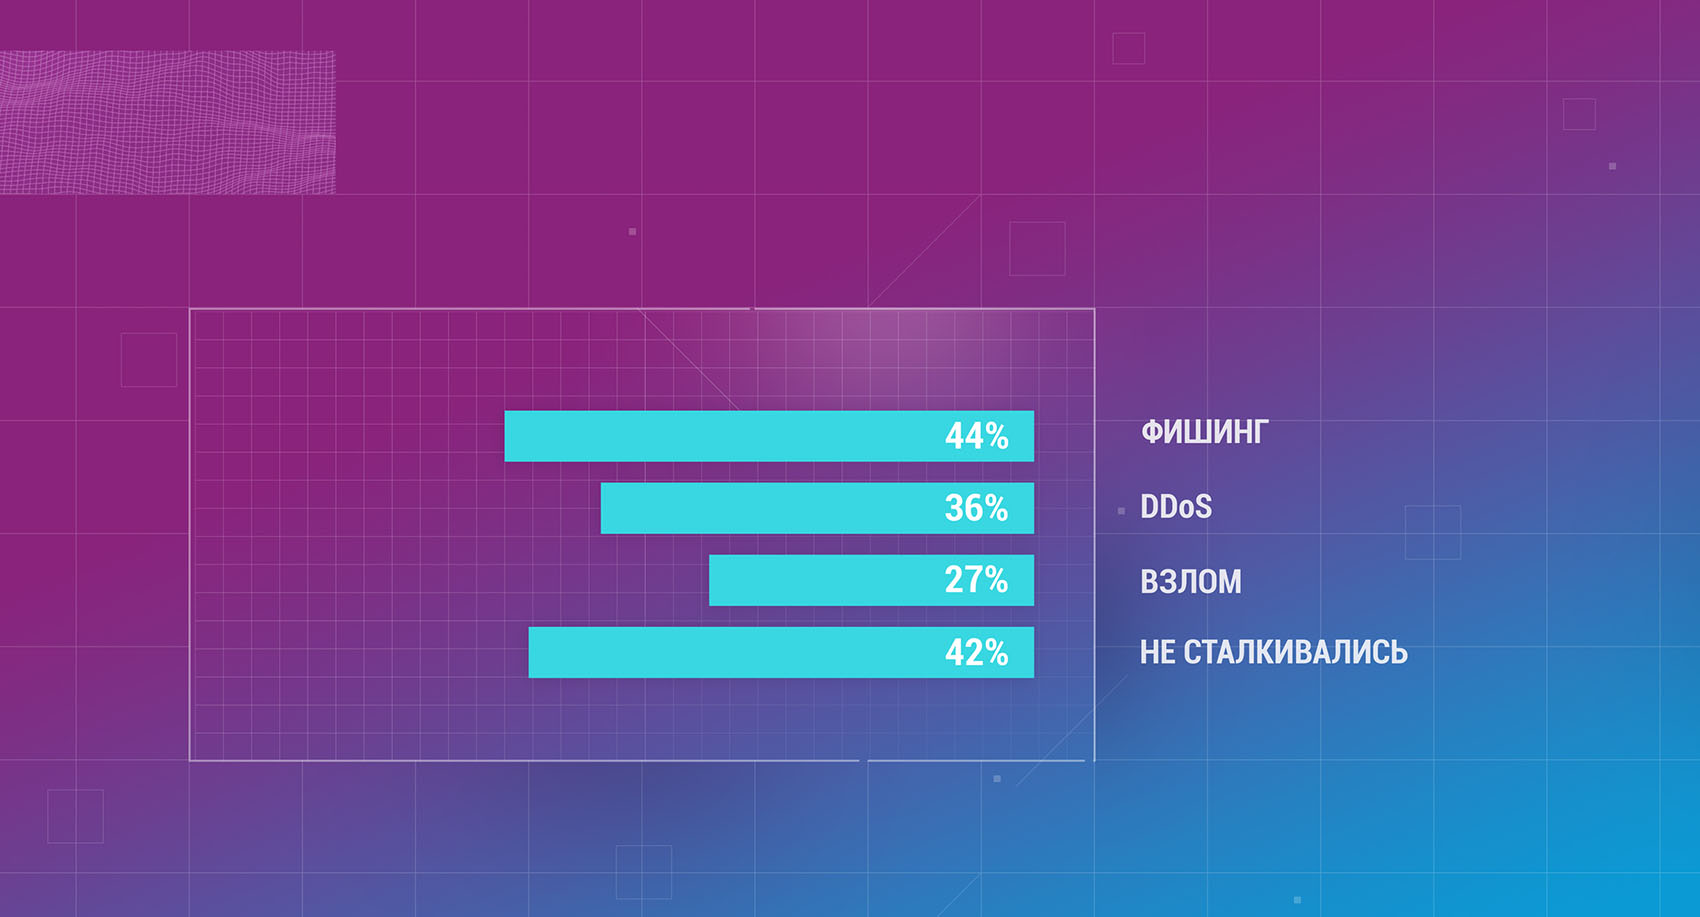
По данным Qrator Labs, в 2020 году финансовые организации наиболее часто сталкивались с фишингом и DDoS-атаками. Рост киберугроз, связанный с всеобщим переходом на удаленную работу, стал очевидным к середине года и сохранил свою актуальность до конца декабря.

Эти выводы были сделаны по результатам опроса 45 представителей крупных банков и финансовых институтов средней и малой величины. Порядка 42% из них зафиксировали всплеск киберугроз в первом полугодии, 40% наблюдали рост такой активности в III-IV кварталах. Почти половина респондентов не преминули отметить, что риски растут уже два года подряд.


Из последствий кибератак наиболее существенными для представителей этой сферы являются финансовые потери (82%). На второе место 71% участников опроса поставили утечки пользовательских данных.

«В связи с переводом большинства услуг в онлайн люди все чаще совершают покупки в интернет-магазинах, оставляя там свои персональные данные, а значит, и проблема с утечками приобретает все большие масштабы, — комментирует Сергей Пасечник, директор по продажам Qrator Labs. — Интерес злоумышленников к цифровым данным возрастает, и тем сильнее страдает репутация компаний, допустивших утечки. Неудивительно, что в индустрии поднимается обеспокоенность этой проблемой, и компании начинают системно выстраивать специализированную защиту, позволяющую вычислять мошеннические действия».

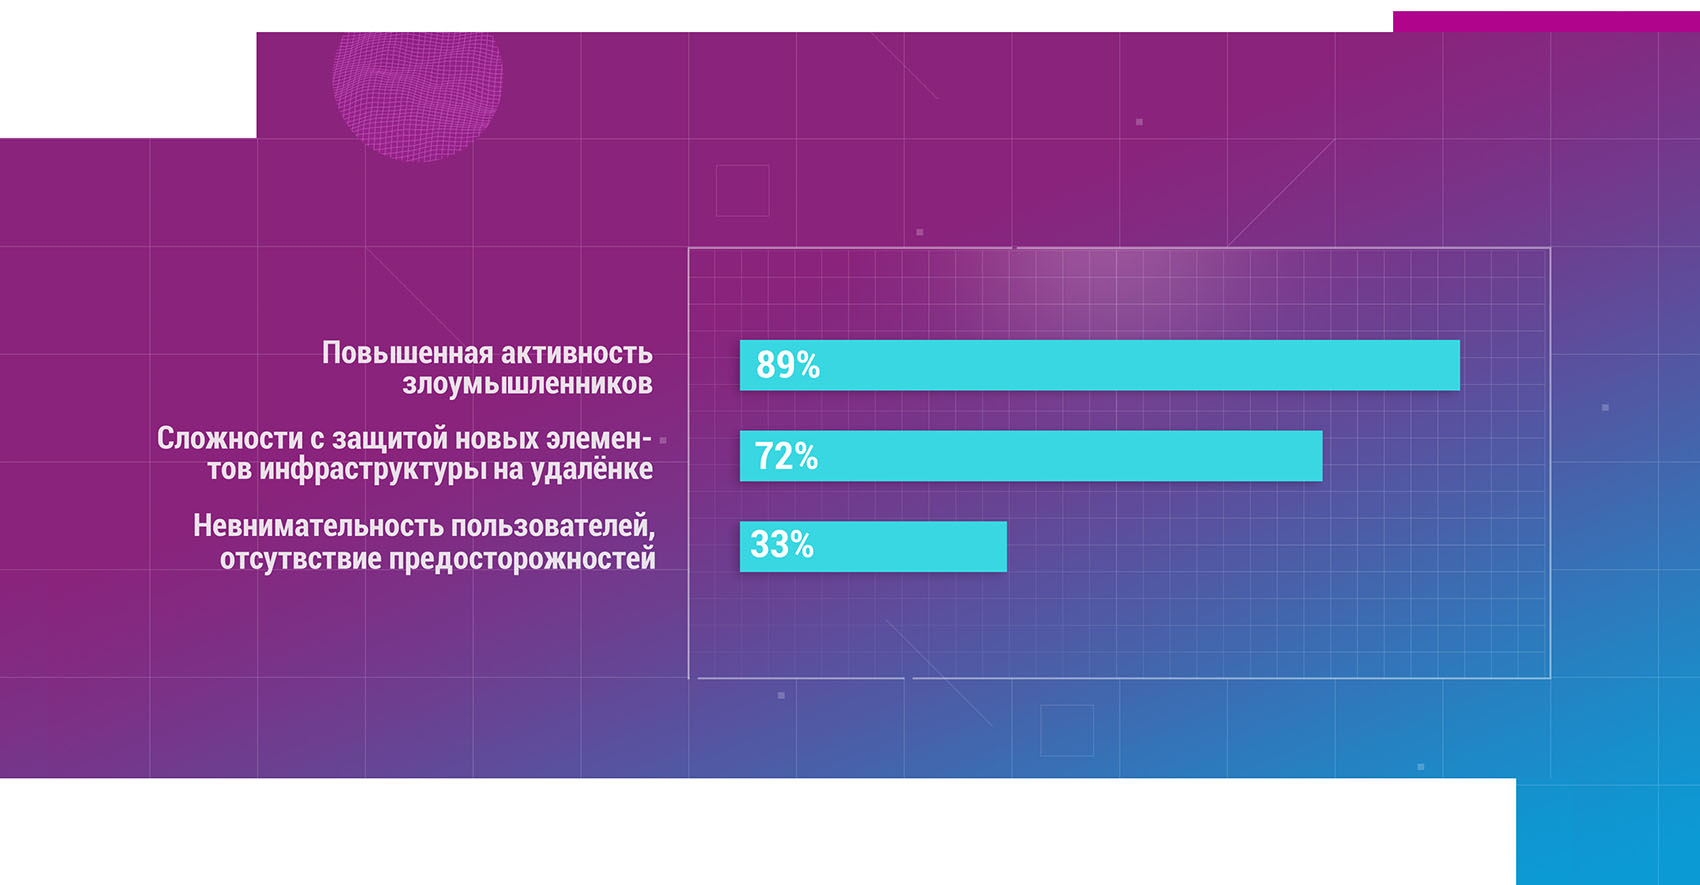
При расстановке приоритетов по защите оказалось, что невнимательность пользователей и переходы по фишинговым ссылкам меньше беспокоят финансистов, чем безопасность новых элементов инфраструктуры — VPN-концентраторов. Угроза DDoS-атаки на шлюз, через который удаленные сотрудники получают доступ к рабочим местам, оказалась намного серьезнее, чем перспектива возможных потерь из-за тяжбы с клиентами, допустившими оплошность.


Свои ИБ-мероприятия 38% участников опроса в условиях кризиса планировали лишь на полгода вперед, 58% ориентировались на годовой период. Больше половины респондентов заявили, что бюджет, выделенный на защиту информации в 2020 году, оказался достаточным. Две трети финансовых организаций (74%) пока не планируют заменять свои средства защиты от атак, 12% собираются перейти на гибридное решение.

Примечательно, что схема дистанционной работы пришлась финансистам по вкусу. Около половины опрошенных хотят ее частично сохранить и в дальнейшем, а некоторые банки, сделавшие ставку на ИТ, планируют активно развивать этот формат.

Подпишитесь на новости

Российская снаружи, импортная внутри: электронику проверят повторно

Производителям электроники станет сложнее однажды показать комиссии российские компоненты, получить место в государственном реестре, а затем заменить начинку дешёвыми иностранными аналогами. Власти начали проводить повторные проверки непосредственно на предприятиях.

О новой схеме контроля рассказал первый вице-премьер Денис Мантуров на форуме «Микроэлектроника — 2026», сообщает «Интерфакс».

По его словам, некоторые компании представляют для первоначальной оценки изделие, соответствующее требованиям локализации, но после включения в реестр меняют часть компонентов. В итоге оборудование остаётся российским на бумаге, а внутри постепенно переезжает за границу.

Теперь Минпромторг вместе с Росстандартом будет проверять продукцию повторно, уже на производственных площадках. Если компанию снова поймают на подмене компонентов, её предлагают исключать из реестра российской промышленной продукции на несколько лет. Правительство намерено поддержать эту инициативу.

Ответственность собираются распределить и на покупателей. Государственные и корпоративные заказчики, работающие по законам № 44-ФЗ и № 223-ФЗ, должны будут проверять, соответствует ли поставленное оборудование заявленному уровню локализации. При необходимости к экспертизе смогут привлекать Минпромторг, РСПП и профильных специалистов.

Одновременно власти переходят к балльной оценке происхождения продукции. Чем больше операций и компонентов локализовано в России, тем выше показатель изделия. Для телекоммуникационного оборудования такая система уже действует, а с января 2027 года её планируют распространить на интегральные микросхемы.

Российская наклейка, таким образом, перестаёт быть пожизненной индульгенцией. Теперь придётся доказывать происхождение электроники не только перед входом в реестр, но и после — когда коробка уже открыта.

RSS: Новости на портале Anti-Malware.ru