



Вымогатели снова угрожают Apple: сольём новые лого и планы на iPad

Вымогатели снова угрожают Apple: сольём новые лого и планы на iPad

Вымогатели снова угрожают Apple: сольём новые лого и планы на iPad

Киберпреступная группировка, стоящая за распространением программы-вымогателя REvil, странным образом удалила со страниц своего сайта внутренние чертежи Apple, но при этом пригрозила слить информацию о новых моделях iPad и логотипах корпорации из Купертино.

Напомним, что операторам REvil удалось добраться до конфиденциальных данных Apple после взлома тайваньской компании Quanta Computer, занимающейся сборкой устройств Apple Watch, MacBook Pro, MacBook Air на основе чертежей.

Проникнув в сеть Quanta, злоумышленники вытащили зарисовки дизайна и чертежи новых проектов, запросив у Apple $50 миллионов за неразглашение важной информации. Понятное дело, что никто не собирался платить вымогателям, поэтому спустя некоторое время преступники начали публиковать чертежи на своём сайте.

Операторы REvil известны специалистам в области кибербезопасности как достаточно беспринципные злоумышленники. Поэтому многих исследователей крайне удивило, что преступники удалили со страниц своего сайта внутреннюю информацию Apple.

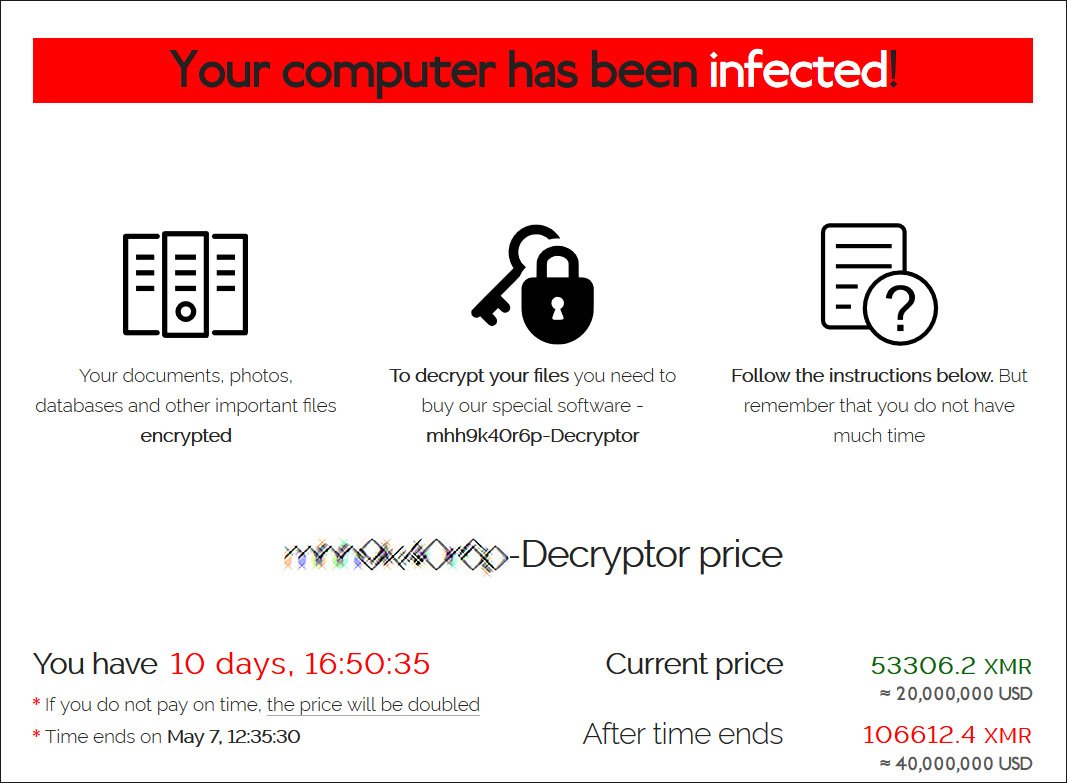
Тем не менее на то была своя причина: вымогатели хотят продолжить торговаться с Quanta, для чего даже создали специальный чат. Пока переговоры привели к уменьшению суммы выкупа — с $50 млн до $20 млн, который необходимо выплатить до 7 мая.


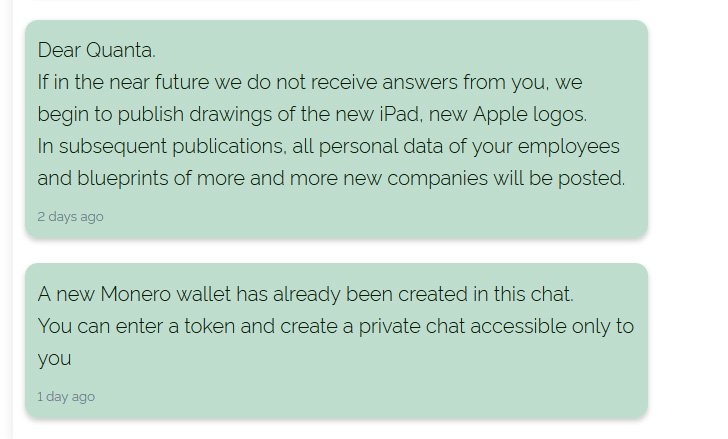
Если же представители Quanta в какой-то момент откажутся от перевода денег, вымогатели обещают слить «информацию о новом iPad и новых логотипах Apple».

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru