



Эксперт нашёл инструмент, массово собирающий данные о Facebook-аккаунтах

Эксперт нашёл инструмент, массово собирающий данные о Facebook-аккаунтах

Эксперт нашёл инструмент, массово собирающий данные о Facebook-аккаунтах

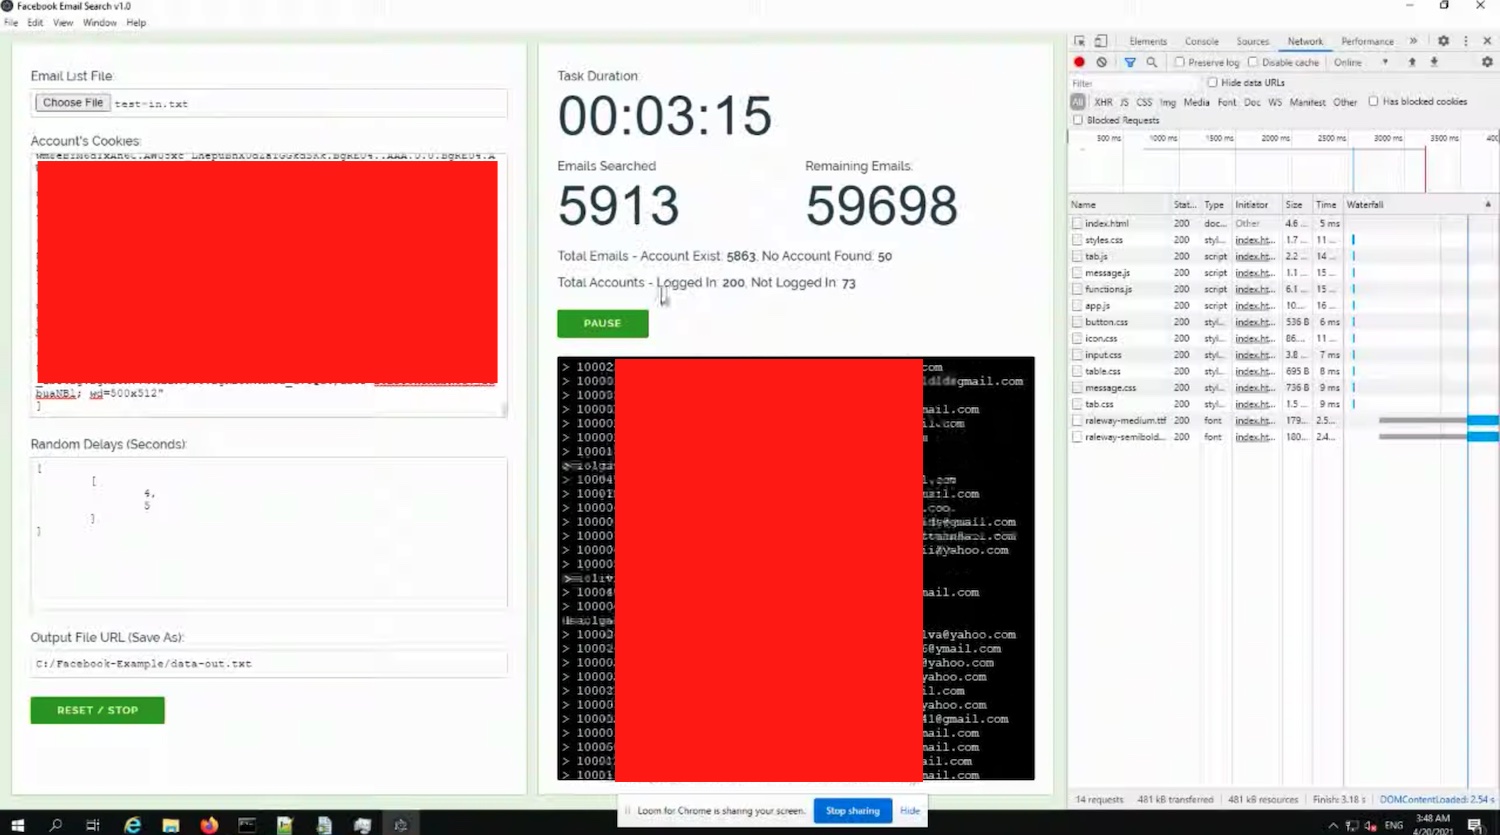
Похоже, у Facebook новые проблемы по части защиты пользовательских данных: исследователь обнаружил интересный инструмент, в огромных масштабах привязывающий Facebook-аккаунты к адресам электронной почты. Причём это работает даже в том случае, если пользователь пожелал скрыть свой имейл.

На видеоролике, появившемся в Сети на этой неделе, специалист в области кибербезопасности демонстрирует работу инструмента под названием Facebook Email Search v1.0. По словам эксперта, этот софт всего лишь за один день способен связать Facebook-аккаунты с 5 миллионами имейлов.

При этом представители Facebook отметили, что не считают наличие такого инструмента чем-то серьёзным. Именно поэтому исследователь решил обнародовать своё открытие, «скормив» тулзе для демонстрации 65 тыс. адресов электронной почты.

«Насколько можно судить из логов [приводим ниже — прим. AM], инструмент выдал достаточно серьёзные результаты. Я потратил приблизительно $10 на покупку 200 Facebook-аккаунтов», — объясняет специалист.


После этого в Facebook быстро засуетились, выдав следующее официальное заявление:

«Судя по всему, мы ошибочно закрыли этот баг-репорт до того, как информация поступила ответственной команде. Мы крайне признательны исследователю за уведомление и сейчас пытаемся углубиться в суть проблемы, чтобы быстрее устранить брешь».

Напомним, в начале этого месяца киберпреступники разместили на одном из своих форумов данные приблизительно 533 миллионов пользователей социальной площадки Facebook.

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru