



Эксперт нашёл инструмент, массово собирающий данные о Facebook-аккаунтах

Эксперт нашёл инструмент, массово собирающий данные о Facebook-аккаунтах

Эксперт нашёл инструмент, массово собирающий данные о Facebook-аккаунтах

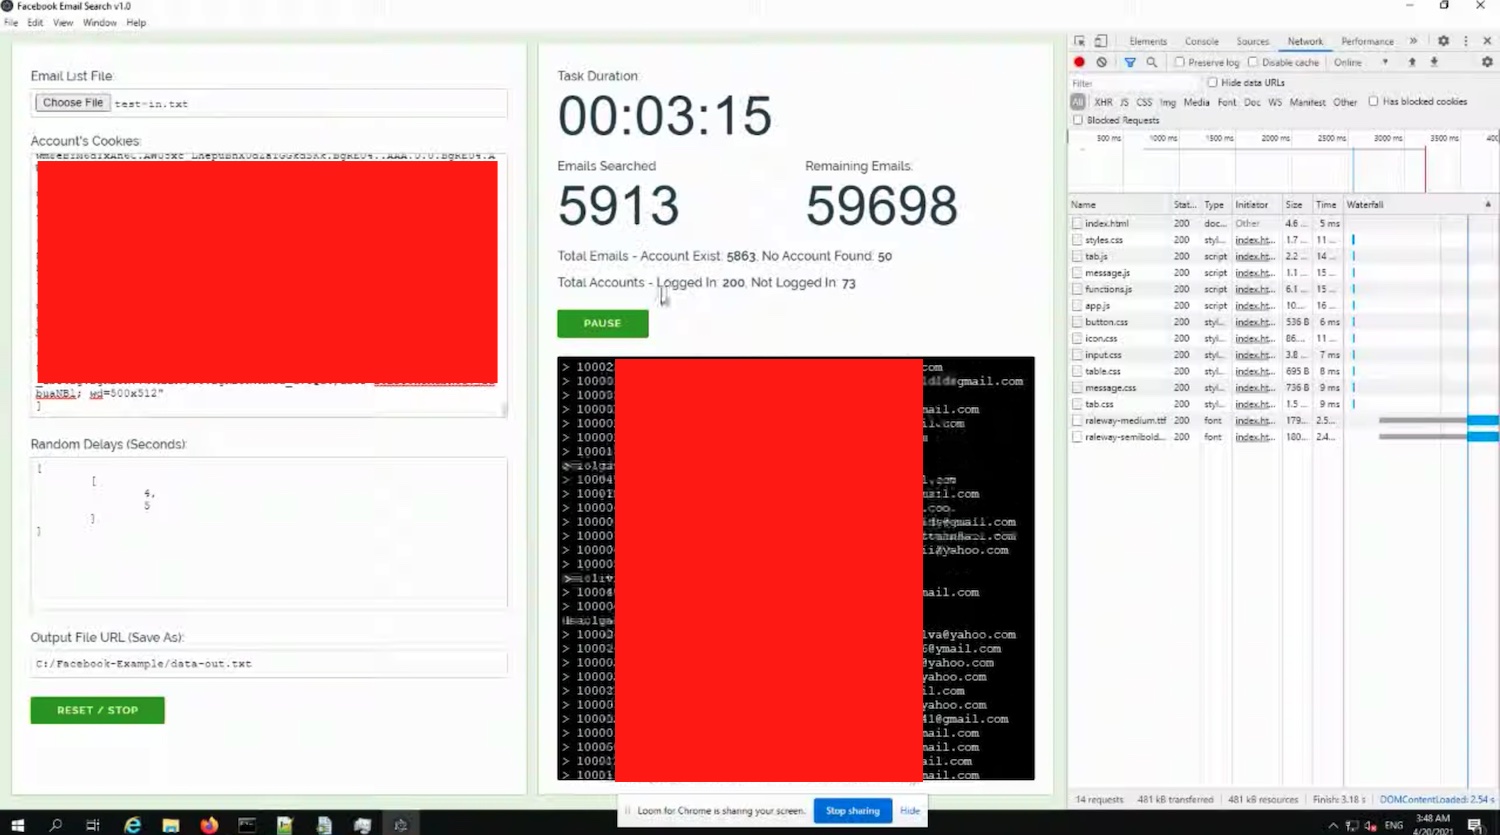
Похоже, у Facebook новые проблемы по части защиты пользовательских данных: исследователь обнаружил интересный инструмент, в огромных масштабах привязывающий Facebook-аккаунты к адресам электронной почты. Причём это работает даже в том случае, если пользователь пожелал скрыть свой имейл.

На видеоролике, появившемся в Сети на этой неделе, специалист в области кибербезопасности демонстрирует работу инструмента под названием Facebook Email Search v1.0. По словам эксперта, этот софт всего лишь за один день способен связать Facebook-аккаунты с 5 миллионами имейлов.

При этом представители Facebook отметили, что не считают наличие такого инструмента чем-то серьёзным. Именно поэтому исследователь решил обнародовать своё открытие, «скормив» тулзе для демонстрации 65 тыс. адресов электронной почты.

«Насколько можно судить из логов [приводим ниже — прим. AM], инструмент выдал достаточно серьёзные результаты. Я потратил приблизительно $10 на покупку 200 Facebook-аккаунтов», — объясняет специалист.


После этого в Facebook быстро засуетились, выдав следующее официальное заявление:

«Судя по всему, мы ошибочно закрыли этот баг-репорт до того, как информация поступила ответственной команде. Мы крайне признательны исследователю за уведомление и сейчас пытаемся углубиться в суть проблемы, чтобы быстрее устранить брешь».

Напомним, в начале этого месяца киберпреступники разместили на одном из своих форумов данные приблизительно 533 миллионов пользователей социальной площадки Facebook.

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru