



Преступники взломали 120 серверов Revive и внедрили вредоносную рекламу

Преступники взломали 120 серверов Revive и внедрили вредоносную рекламу

Преступники взломали 120 серверов Revive и внедрили вредоносную рекламу

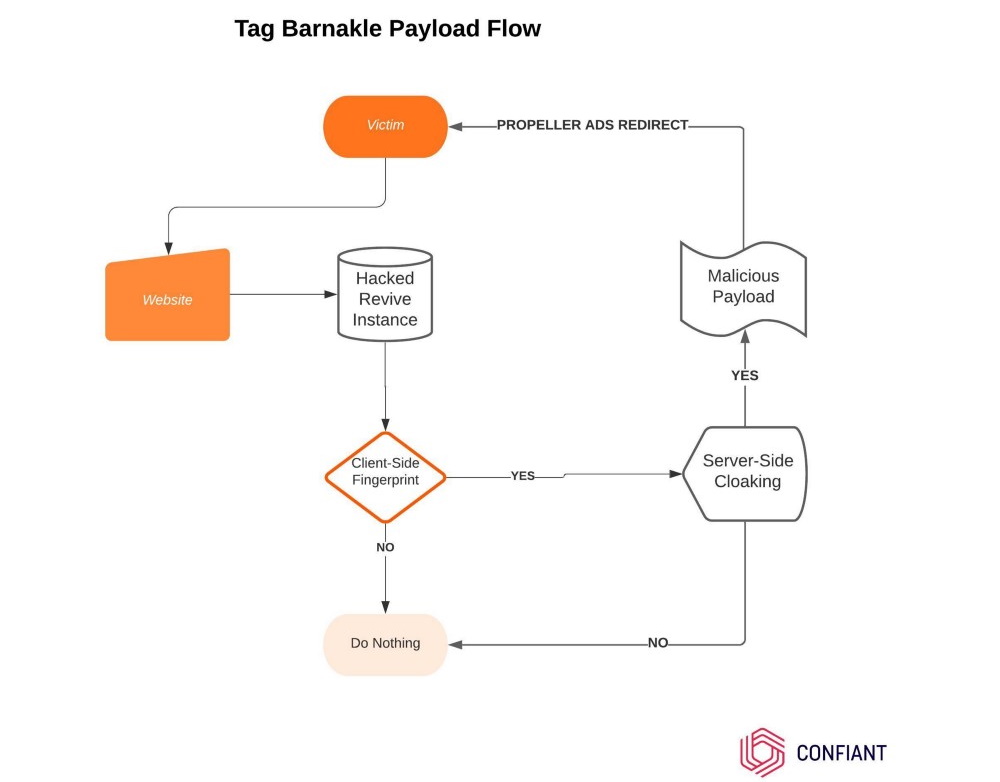
В ходе вредоносной кибероперации, которую исследователи окрестили «Tag Barnakle», злоумышленники взломали более 120 серверов и внедрили злонамеренный код, перенаправляющий посетителей веб-сайтов на мошеннические ресурсы.

По сути, активность Tag Barnakle неслабо всколыхнула сферу онлайн-рекламы, поскольку за год киберпреступников не только не удалось остановить, так они ещё и удвоили число взломанных серверов.

Операцию злоумышленников описали исследователи из компании Confiant. По их словам, за год преступники ничего не меняли в своём подходе — они по-прежнему атакуют непропатченные серверы Revive. В частности, в арсенале атакующих имеется эксплойт для известных уязвимостей в Revive.

Сам вредоносный код состоит преимущественно из снятия цифрового отпечатка браузера пользователя, на основе которого активируется редирект на один из мошеннических или злонамеренных сайтов. При перенаправлении жертвы учитываются отдельные параметры: устройство, браузер.


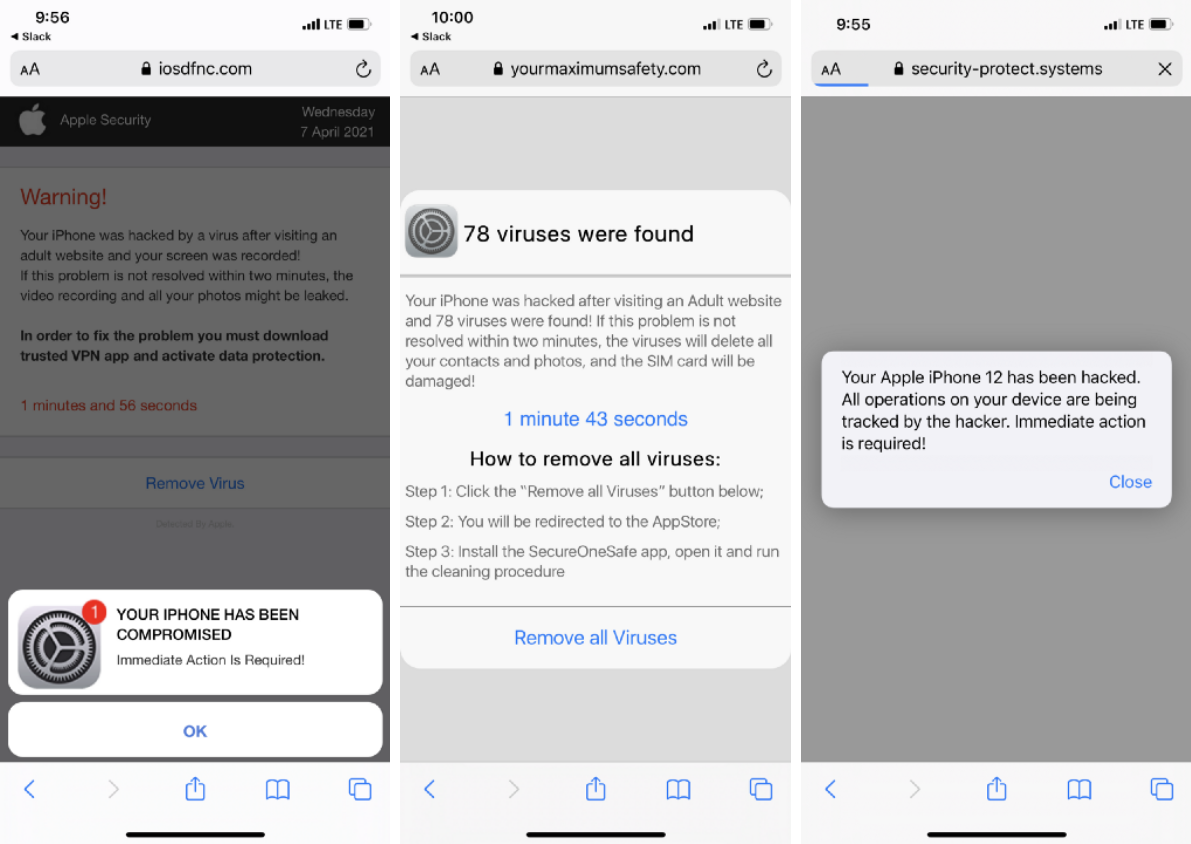
В прошлом году Tag Barnakle атаковала пользователей десктопных версий браузера. Посетителей перенаправляли на ресурс, содержащий вредоносные программы. Теперь же злоумышленники переключились и на владельцев мобильных устройств, которых отправляют на мошеннические сайты.


По оценкам специалистов Confiant, кампания Tag Barnakle затронула «сотни миллионов пользователей»

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru