



Эксперт выложил эксплойт для второй 0-day в Chrome и Edge за неделю

Эксперт выложил эксплойт для второй 0-day в Chrome и Edge за неделю

Эксперт выложил эксплойт для второй 0-day в Chrome и Edge за неделю

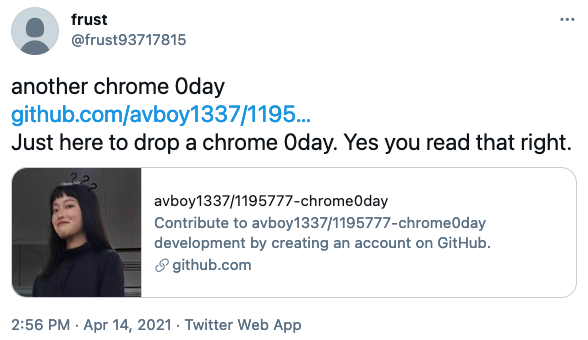
Не успели разработчики устранить уязвимость нулевого дня в основанных на Chromium браузерах, в Twitter сразу слили PoC-эксплойт для второй 0-day. Таким образом, всего за одну неделю в Сети появилась информация о двух опасных дырах.

Код proof-of-concept опубликовала исследователь в области кибербезопасности, использующая псевдоним Frust и работающая в команде китайской компании Qihoo 360. Помимо упоминания бреши в Twitter, Frust опубликовала её технические подробности (на китайском языке).

Что особенно плохо — патча для этой уязвимости на данный момент не существует; это подтвердил Митя Колсек, сооснователь 0patch. То есть версии браузеров Google Chrome и Microsoft Edge, вышедшие на этой неделе, уязвимы перед 0-day. Боле того, брешь на сегодняшний день даже ещё не получила CVE-идентификатор.

Согласно описанию специалиста, уязвимость затрагивает движок JavaScript v8, который используют Chromium-браузеры. Разработчики самого Chromium достаточно оперативно поправили код, но проблема в том, что исправления пока не дошли до Google Chrome и Microsoft Edge.


Как отметил Колсек, раскрытая Frust брешь позволяет выполнить произвольный код в контексте процесса уязвимого браузера. Для успешной эксплуатации потенциальную жертву достаточно заманить на вредоносный сайт.

Однако эксперты подчеркнули, что уязвимость сработает только в том случае, если у пользователя отключена песочница интернет-обозревателя. Второй возможный вариант для злоумышленника — связать эту брешь с методом обхода песочницы.

Напомним, что ранее на этой неделе в Twitter опубликовали информацию об ещё одной 0-day в Chrome и Edge. Эту дыру, к счастью, уже залатали.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru