



Десктопные версии Telegram, OpenOffice и др. содержали баг одного клика

Десктопные версии Telegram, OpenOffice и др. содержали баг одного клика

Десктопные версии Telegram, OpenOffice и др. содержали баг одного клика

Исследователи обнаружили множество уязвимостей в популярных приложениях, допускающих выполнение произвольного кода в системах пользователей всего лишь с помощью одного клика. Именно поэтому такие бреши получили неформальное имя «уязвимости одного клика» (one-click vulnerabilities).

Проблемы безопасности выявили специалисты компании Positive Security — Фабиан Броенляйн и Лукас Ойла. Оказалось, что баги затрагивают всем известные приложения: Telegram, Nextcloud, VLC, LibreOffice, OpenOffice, Bitcoin/Dogecoin Wallets, Wireshark и Mumble и т. п.

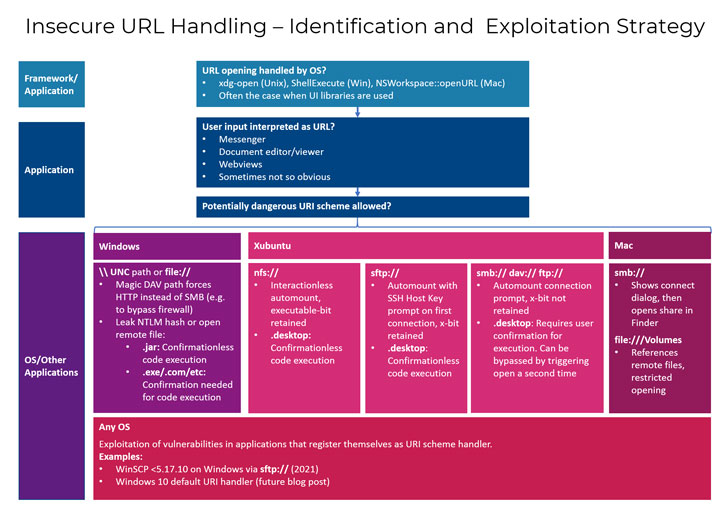
«Десктопные приложения, позволяющие операционной системе открывать URL от пользователя, содержат уязвимость выполнения кода. Для эксплуатации требуется взаимодействие с жертвой», — объясняют специалисты.

«Добиться запуска произвольного кода можно с помощью ссылки на вредоносный исполняемый файл (.desktop, .jar, .exe, и т. п.), расположенный в Сети. Также злоумышленник может задействовать дополнительную дыру в открытом URI-обработчике софта».

Другими совами, баги существуют благодаря недостаточной валидации ввода URL, открываемых с участием операционной системы. В определённых условиях это приводит к непреднамеренному запуску вредоносного файла.

Как отметили исследователи из Positive Security, многие десктопные приложения не смогли провести корректную валидацию ссылок.


К счастью, в большинстве приложений эти уязвимости уже устранены, так что пользователям остаётся лишь следить за выходящими версиями и регулярно обновлять установленный софт. Эксперты привели список затронутых проблемами программ:

  • Nextcloud - уязвимость (CVE-2021-22879) устранена в версии 3.1.3 десктопного клиента (выпущена 24 февраля).
  • Telegram - брешь пропатчили 10 февраля.
  • VLC Player - уязвимость устранили в версии 3.0.13 (должна прийти пользователям на следующей неделе).
  • OpenOffice - патчи ещё не вышли (CVE-2021-30245).
  • LibreOffice - дыру устранили в Windows, но она осталась в Xubuntu (CVE-2021-25631).
  • Mumble - патч вышел с версией 1.3.4 — 10 февраля (CVE-2021-27229).
  • Dogecoin - патч вышел с версией 1.14.3 — 28 февраля.
  • Bitcoin ABC - патч вышел с версией 0.22.15 — 9 марта.
  • Bitcoin Cash - патч вышел с версией 23.0.0.
  • Wireshark - патч вышел с версией 3.4.4 — 10 марта (CVE-2021-22191).
  • WinSCP - патч вышел с версией 5.17.10 — 26 января (CVE-2021-3331).
Подпишитесь на новости

Сервер лёг — учёт встал: в Смоленске приостановили регистрацию авто

Поставить автомобиль на учёт в Смоленске временно не получится: в межрайонном отделении ГАИ №1 на улице Лавочкина приостановили регистрацию транспорта. Причина — технический сбой, сообщили в региональном УМВД.

Информацию ведомства приводит «О чём говорит Смоленск».

По словам начальника отдела РОИО регионального УГИБДД Максима Зыкова, проблема возникла на едином сервере, через который работает система регистрации во всей области.

В ведомстве называют перебои временными. Зыков рассчитывает, что регистрацию удастся возобновить на следующий день после сообщения о сбое, но точный срок восстановления не назвал. О возвращении системы в строй УМВД обещает объявить дополнительно.

Тем, кто уже подал заявление через Госуслуги, услугу окажут в ближайшие рабочие дни после восстановления сервера. Пока запись через портал тоже вынуждена ждать: электронное заявление есть, работающей системы — ещё нет.

RSS: Новости на портале Anti-Malware.ru