



Вышел Google Chrome 90: пропатчена 0-day, HTTPS теперь по умолчанию

Вышел Google Chrome 90: пропатчена 0-day, HTTPS теперь по умолчанию

Вышел Google Chrome 90: пропатчена 0-day, HTTPS теперь по умолчанию

Вчера вечером по каналам обновлений прошла новая стабильная версия Google Chrome 90. Помимо различных усовершенствований по части обеспечения безопасности пользователей, браузер теперь предлагает новый кодировщик AV1, а протокол по умолчанию поменялся на HTTPS.

В общей сложности разработчики устранили в Chrome 90 37 уязвимостей, среди которых была и 0-day (её продемонстрировали на конкурсе Pwn2Own 2021).

Поскольку буквально на днях один из экспертов в области кибербезопасности опубликовал в Twitter информацию о баге в Chrome, Google немного задержала релиз версии 90, чтобы была возможность пропатчить опасную брешь.

Теперь бета-тестеры взялись «ковырять» Chrome 91, а версия Chrome 92 доступна в сборке Canary.

Одним из важных нововведений «юбилейного» релиза Chrome стала смена протокола по умолчанию. Теперь это HTTPS. Проще говоря, любой URL, который не содержит https:// или https://, будет сразу считаться HTTPS-соединением.

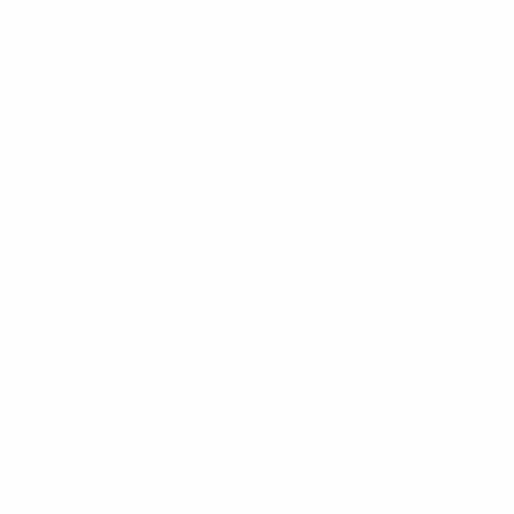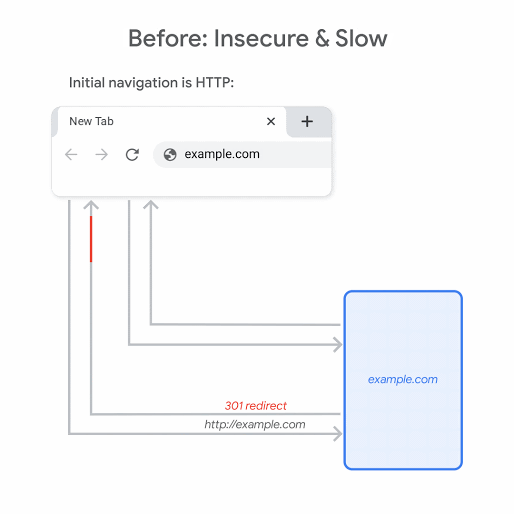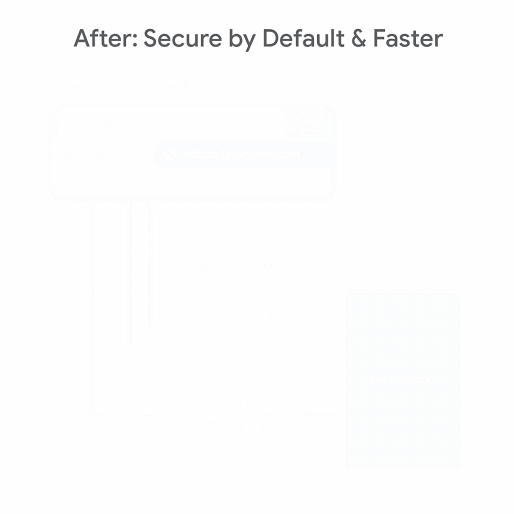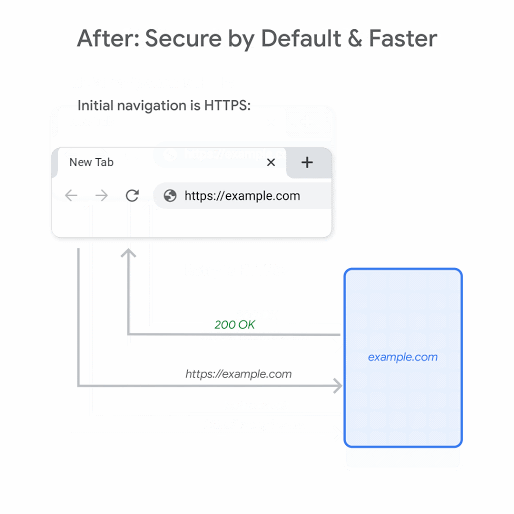
Если вы уже успели обновить браузер, можете протестировать это с разными ссылками. Раньше было так: если ввести в строке адрес вида example.com, Chrome пробовал подключиться через HTTP. Теперь же интернет-обозреватель по умолчанию всегда задействует безопасный протокол.

Здесь разработчики решили сразу две проблемы. Во-первых, использование HTTPS по умолчанию поможет повысить безопасность при веб-сёрфинге, а второй важный момент — более шустрая работа, поскольку теперь не будет происходить лишних редиректов с HTTP на HTTPS (многие сайты в настоящий момент перенаправляют пользователей с небезопасного протокола).

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru