



Шифровальщик проник в сеть Capcom через уязвимость в VPN-устройстве

Шифровальщик проник в сеть Capcom через уязвимость в VPN-устройстве

Шифровальщик проник в сеть Capcom через уязвимость в VPN-устройстве

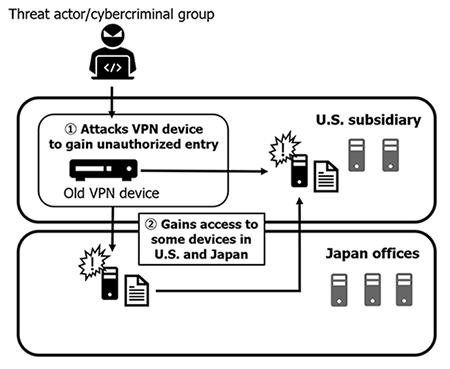
Японский разработчик видеоигр Capcom завершил расследование взлома, повлекшего заражение его систем и кражу персональных данных тысяч пользователей. Как оказалось, точкой входа во внутреннюю сеть компании послужило устаревшее устройство VPN — по всей видимости, резервный VPN-концентратор.

О целевой атаке на Capcom с использованием вымогательской программы Ragnar Locker стало известно в ноябре прошлого года. В результате вторжения некоторые сервисы компании выпали из доступа, а ПДн почти 400 тыс. геймеров оказались скомпрометированными. Об инциденте поставили в известность правоохранительные органы и запустили расследование с привлечением сторонних экспертов.

В итоге оказалось, что авторы атаки проникли в локальную сеть Capcom, отыскав и взломав VPN-устройство с устаревшей прошивкой. Им пользовались в американском филиале компании, расположенном в Калифорнии. На тот момент в Capcom проводилось обновление парка таких девайсов, однако из-за COVID-19 сроки затянулись, и ряд устаревших моделей пришлось оставить как резерв.

Одновременно в компании осуществляли переход на новые средства защиты; полевые испытания были еще не закончены, что тоже сыграло на руку злоумышленникам. Как следствие, Ragnar Locker проник и в американский, и в японский офис Capcom, и доступ к ряду систем был потерян — в частности, к почтовым и файловым серверам.


В своих посланиях, оставленных на зараженных машинах, операторы зловреда сумму выкупа не оговорили, лишь указали контакты для связи. Выкуп в Capcom было решено не платить и в переговоры не вступать; в итоге через пару недель злоумышленники опубликовали часть похищенных данных.

Представляя окончательные результаты расследования, компания еще раз заверила пользователей, что их финансовая информация не пострадала. Все транзакции, связанные с покупкой игр и использованием ее сервисов, проводятся на сторонней платформе, и во внутренней сети Capcom такая информация не оседает.

В настоящее время работоспособность почти всех затронутых систем полностью восстановлена. В строй введены новые защитные сервисы — центр мониторинга информационной безопасности (SOC) и система EDR. В Capcom надеются, что эти меры защиты создадут дополнительную преграду для взломщиков, промышляющих вымогательством.

Подпишитесь на новости

Второй дата-центр за два дня: у Яндекса повреждена площадка в Калуге

У Яндекса снова проблемы с инфраструктурой. После происшествия в Сасово компания сообщила об атаке БПЛА на дата-центр в Калуге. Несколько его модулей полностью выведены из строя, поэтому часть сервисов может работать с перебоями.

Как передаёт «Интерфакс», на площадке работают экстренные службы и специалисты компании. По данным Яндекса, пострадавших в дата-центре нет. Полный масштаб ущерба ещё оценивается.

Какие именно сервисы затронуты и когда их работу восстановят, в сообщении не уточняется. Формулировка о нескольких неработающих модулях также не означает, что остановлен весь дата-центр.

Пользователям стоит учесть, что отдельные продукты Яндекса могут отвечать с задержками или временно не открываться.

Это уже второй инцидент с дата-центрами компании за два дня. Накануне, 8 октября, после атаки БПЛА начался пожар на площадке в Сасово Рязанской области. Он затронул часть инфраструктуры. Позже Яндекс сообщил, что пока не может подтвердить возможность восстановления оборудования этого дата-центра.

Теперь к последствиям происшествия в Сасово добавилась повреждённая инфраструктура в Калуге. Сроков восстановления в новой публикации нет, компания продолжает оценивать ущерб.

RSS: Новости на портале Anti-Malware.ru