



Microsoft выпустила симулятор кибератак CyberBattleSim с открытым кодом

Microsoft выпустила симулятор кибератак CyberBattleSim с открытым кодом

Microsoft выпустила симулятор кибератак CyberBattleSim с открытым кодом

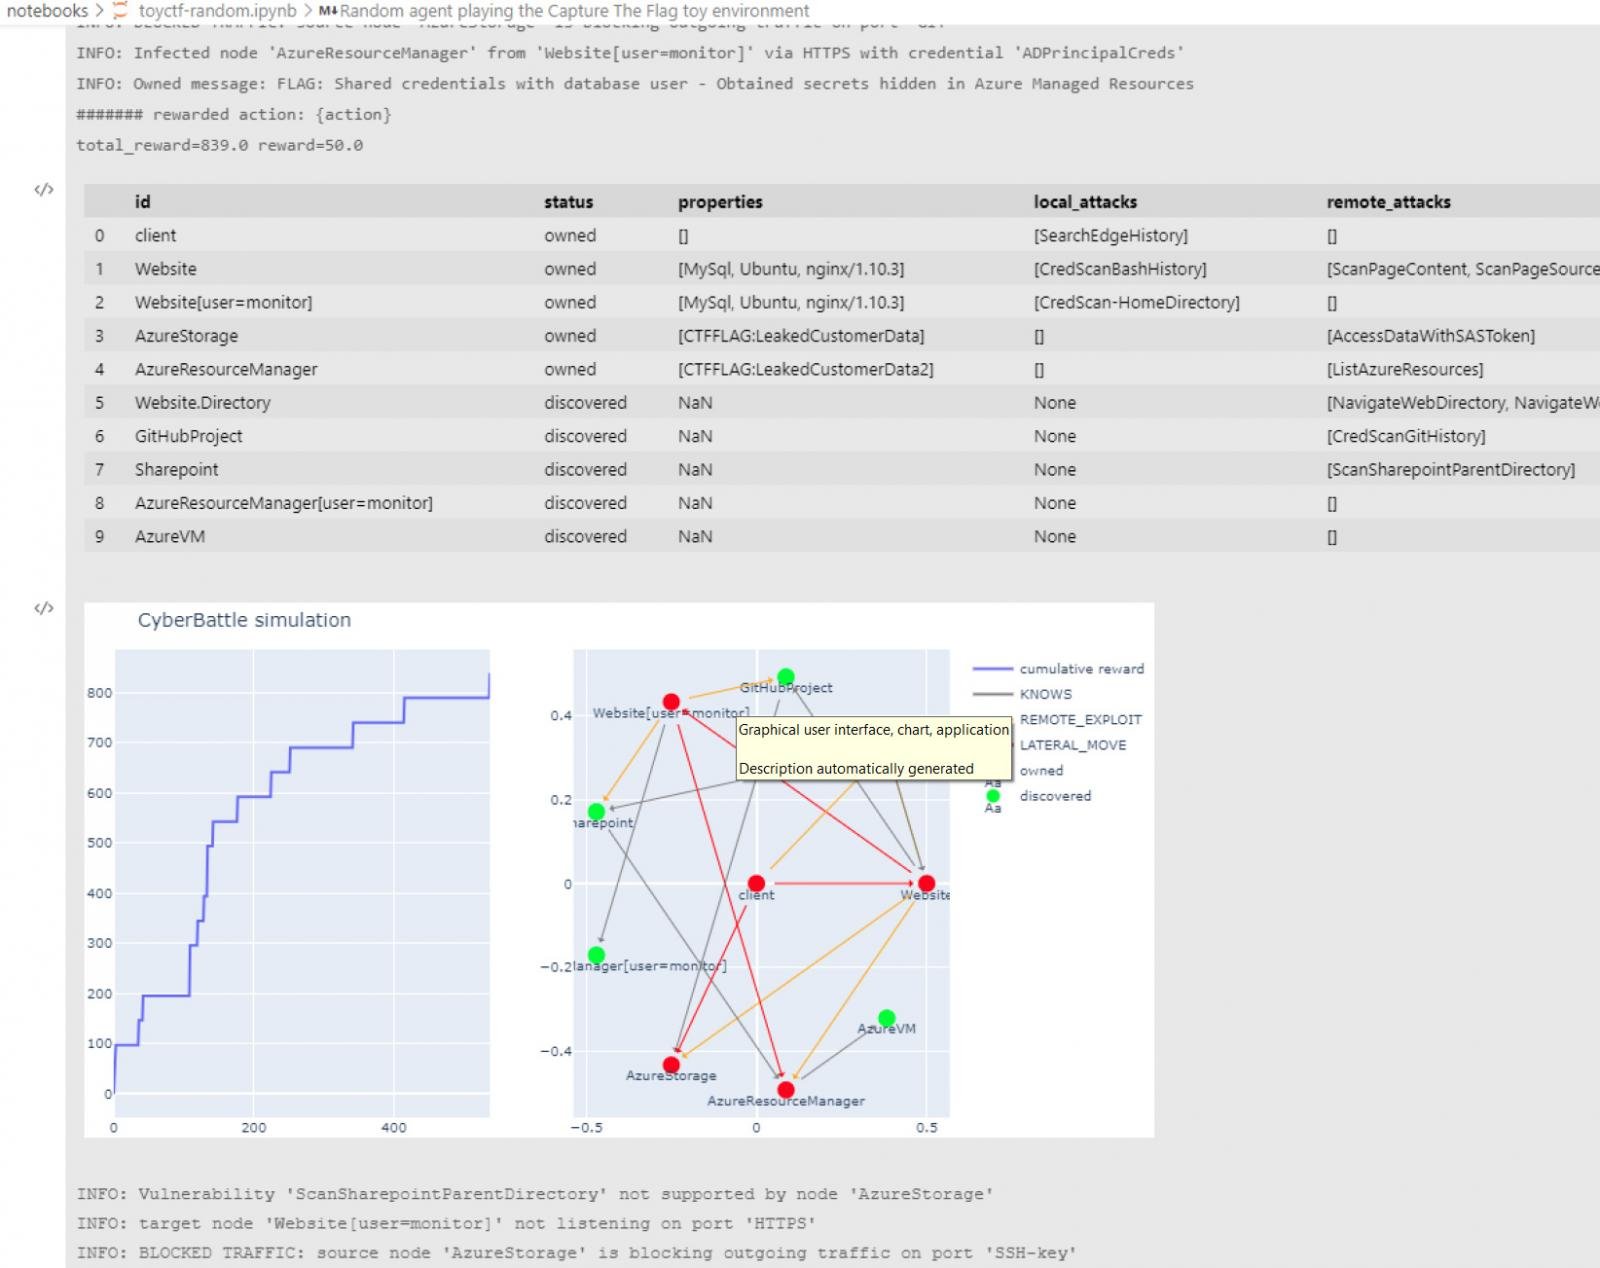
Microsoft выпустила симулятор кибератак с открытым исходным кодом. С помощью этого инструмента исследователи в области безопасности смогут моделировать сетевые среды и наблюдать за их устойчивостью к атакам «киберпреступника», который в этом случае управляется посредством искусственного интеллекта (ИИ).

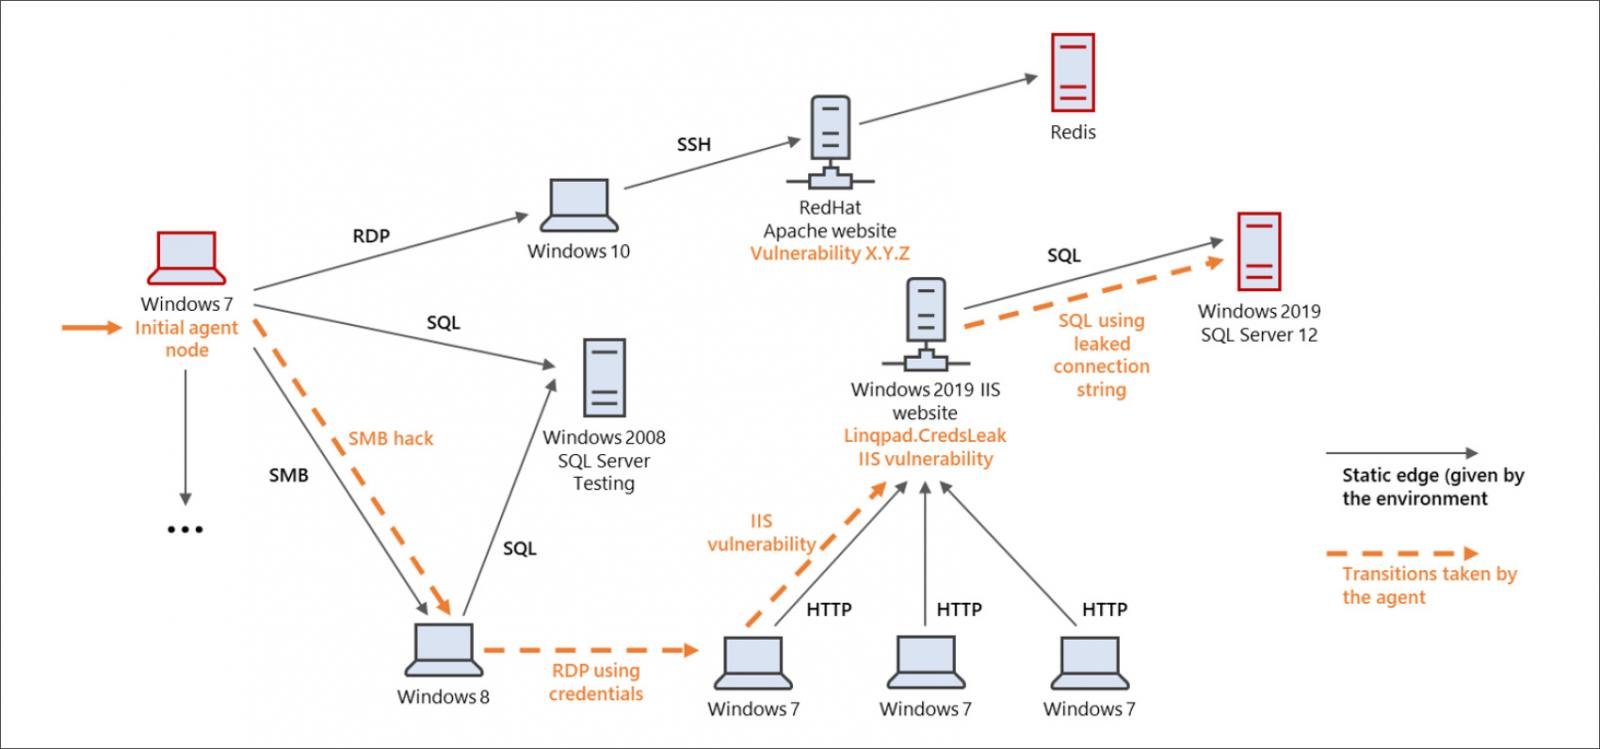
Проект, получивший имя CyberBattleSim, использует Python-платформу Open AI Gym. По словам команды Microsoft 365 Defender Research, разработавшей этот симулятор, CyberBattleSim воспроизводит латеральное перемещение злоумышленника по сети, которое обычно можно наблюдать после взлома.


«Созданная симулятором среда состоит из сети нод и параметризована неподвижной сетевой топологией. Набор заранее помещённых уязвимостей позволяет продемонстрировать, как "атакующий" будет эксплуатировать их и передвигаться внутри сети», — пишут эксперты Microsoft 365 Defender Research в блоге.

«Таким образом, с помощью нового симулятора можно протестировать защитные механизмы, задача которых — наблюдать за сетевой активностью и действиями искусственно созданного злоумышленника».


Есть мнение, что большинство симулированных действий очень быстро попадёт под алерты от XDR- и SIEM-систем, однако создатели CyberBattleSim надеются, что новый инструмент поможет специалистам лучше понять принцип, с которым искусственный интеллект подходит к действиям в скомпрометированной сети. Другими словами, основная задача CyberBattleSim — научить безопасников защищаться от подобных кибератак.

Подпишитесь на новости

Apple взялась за интимные ИИ-подделки и грозит разработчикам изгнанием

Apple ужесточила правила App Store против приложений, создающих интимные ИИ-подделки реальных людей без их согласия. Разработчикам придётся предотвращать появление такого контента и удалять его. Иначе приложение рискует отправиться на выход.

Как сообщает 9to5Mac, компания также прямо запретила включать скрытые функции после прохождения проверки.

Именно такой фокус используют некоторые сервисы для раздевания: модераторам показывают безобидную программу, а затем подменяют начинку.

Теперь за подобные трюки можно лишиться не только приложения в магазине, но и участия в Apple Developer Program.

В материале также приводится история Grok от xAI. После угрозы удаления со стороны Apple разработчики чат-бота внедрили защитные меры против подобного контента.

Речь именно об интимных изображениях без согласия человека. Объявлять, что Apple запретила вообще любые дипфейки, было бы перебором. Но авторам придётся адаптироваться, поскольку спрятать функцию от модераторов и спокойно собирать установки теперь ещё рискованнее.

RSS: Новости на портале Anti-Malware.ru