



Фишеры играют в лего: сборка HTML-кода с помощью JavaScript из облака

Фишеры играют в лего: сборка HTML-кода с помощью JavaScript из облака

Фишеры играют в лего: сборка HTML-кода с помощью JavaScript из облака

Выявлена необычная фишинговая кампания, нацеленная на кражу учетных данных пользователей Microsoft 365. Ее авторы придумали новый трюк для обхода почтовых фильтров: разбили HTML-код фейковой страницы на фрагменты, а для сборки спользуют JavaScript-сценарии, размещенные на бесплатном веб-хостинге.

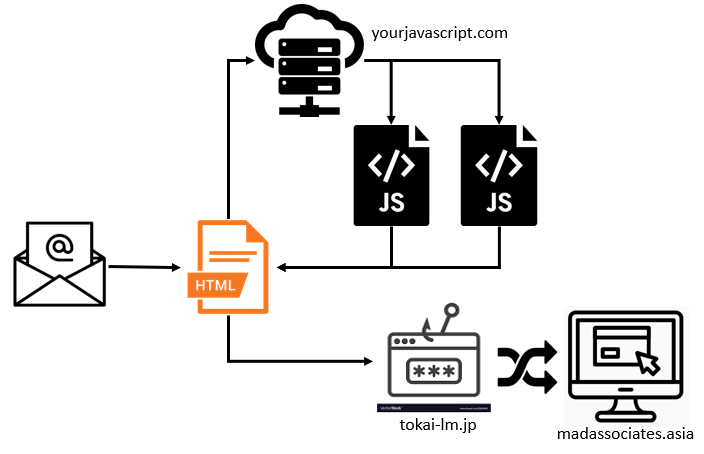
Поддельные сообщения, рассылаемые фишерами, озаглавлены «price revision» («пересмотр цен»). Тело письма оставлено пустым, имеется только прикрепленный файл с заковыристым именем hercus-Investment|547183-xlsx.H?t|m?l (обратите внимание на неприемлемые знаки).

На первый взгляд это какая-то таблица Excel, однако проверка показала, что вложение — документ HTML. В нем содержится небольшой фрагмент HTML-кода и зашифрованный текст с двумя URL, привязанными к сайту yourjavascript.com — бесплатному веб-сервису для размещения JavaScript-сценариев.

Проведенный в SpiderLabs анализ показал, что оба используемых мошенниками скрипта содержат по два блока закодированного текста. В первом случае расшифровка выявила два фрагмента HTML-кода: — открывающий HTML-тег и JavaScript-код, выполняющий проверку email-адреса и пароля, введенного пользователем.

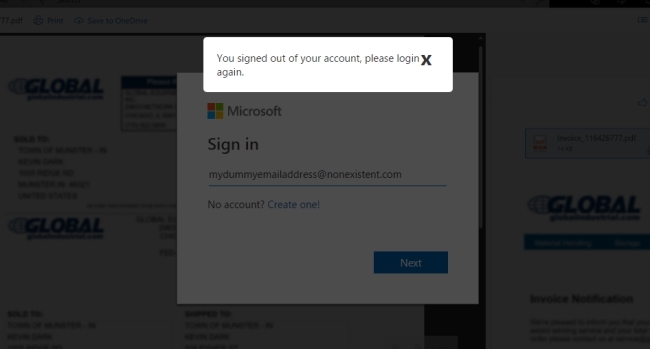
Второй JavaScript содержит тело HTML-кода (URL-адрес веб-формы) и сценарий, отвечающий за отображение всплывающего окна сообщения с просьбой повторить вход.


В результате сборки всех эти фрагментов пользователю будет выведена фальшивая страница регистрации с его email-адресом, проставленным для пущей убедительности. Фишеры также не поленились реализовать проверку длины вводимого жертвой пароля.

После его кражи жертве сообщат, что ввод некорректен, и попросят повторить попытку.

Подпишитесь на новости

Минздрав тестирует подписание согласий на медобслуживание через МАКС

Минздрав начал технические испытания подписания информированного добровольного согласия на медицинское обслуживание через мессенджер МАКС. Тестовые документы уже подписывают, чат-боты для этих задач созданы.

О ходе проекта сообщил ТАСС заместитель министра здравоохранения Вадим Ваньков. По его словам, ведомство отрабатывает техническую реализацию будущего механизма и сценарии его использования.

Минздрав инициировал законопроект, который позволит пациентам дистанционно подписывать такие согласия электронной подписью через национальный мессенджер.

Часть технической работы уже выполнена: соответствующие чат-боты реализованы, есть успешные случаи подписания тестовых документов. При этом некоторые участники ещё дорабатывают медицинские информационные системы.

Главными задачами Ваньков назвал проверку сценариев применения технологии и удобство для пользователей.

Какая электронная подпись будет использоваться и когда механизм заработает для пациентов, в сообщении не уточняется.

RSS: Новости на портале Anti-Malware.ru