



Фишеры играют в лего: сборка HTML-кода с помощью JavaScript из облака

Фишеры играют в лего: сборка HTML-кода с помощью JavaScript из облака

Фишеры играют в лего: сборка HTML-кода с помощью JavaScript из облака

Выявлена необычная фишинговая кампания, нацеленная на кражу учетных данных пользователей Microsoft 365. Ее авторы придумали новый трюк для обхода почтовых фильтров: разбили HTML-код фейковой страницы на фрагменты, а для сборки спользуют JavaScript-сценарии, размещенные на бесплатном веб-хостинге.

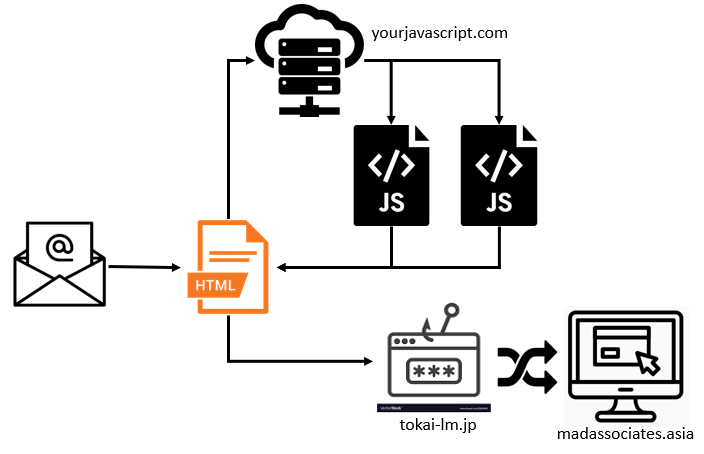
Поддельные сообщения, рассылаемые фишерами, озаглавлены «price revision» («пересмотр цен»). Тело письма оставлено пустым, имеется только прикрепленный файл с заковыристым именем hercus-Investment|547183-xlsx.H?t|m?l (обратите внимание на неприемлемые знаки).

На первый взгляд это какая-то таблица Excel, однако проверка показала, что вложение — документ HTML. В нем содержится небольшой фрагмент HTML-кода и зашифрованный текст с двумя URL, привязанными к сайту yourjavascript.com — бесплатному веб-сервису для размещения JavaScript-сценариев.

Проведенный в SpiderLabs анализ показал, что оба используемых мошенниками скрипта содержат по два блока закодированного текста. В первом случае расшифровка выявила два фрагмента HTML-кода: — открывающий HTML-тег и JavaScript-код, выполняющий проверку email-адреса и пароля, введенного пользователем.

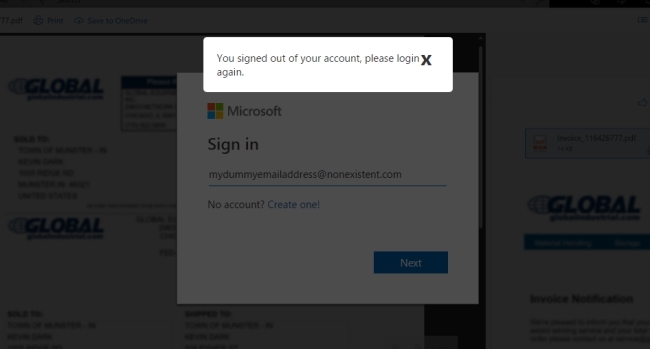
Второй JavaScript содержит тело HTML-кода (URL-адрес веб-формы) и сценарий, отвечающий за отображение всплывающего окна сообщения с просьбой повторить вход.


В результате сборки всех эти фрагментов пользователю будет выведена фальшивая страница регистрации с его email-адресом, проставленным для пущей убедительности. Фишеры также не поленились реализовать проверку длины вводимого жертвой пароля.

После его кражи жертве сообщат, что ввод некорректен, и попросят повторить попытку.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru