



В Google Play нашли Android-зловреда, рассылающего себя по WhatsApp

В Google Play нашли Android-зловреда, рассылающего себя по WhatsApp

В Google Play нашли Android-зловреда, рассылающего себя по WhatsApp

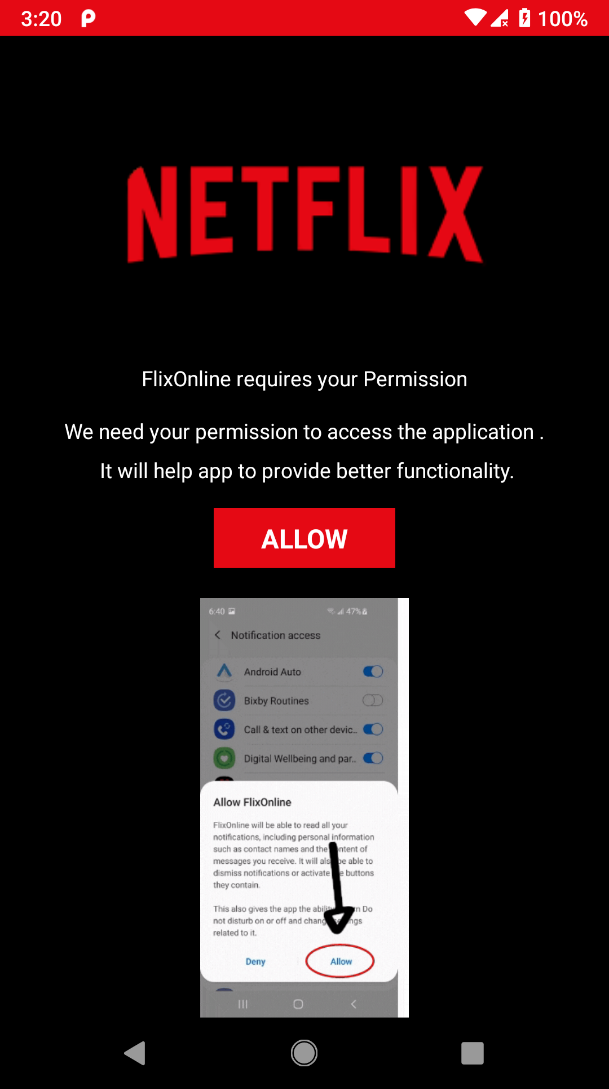
Исследователи из Check Point Software Technologies обнаружили в официальном магазине Google поддельное приложение Netflix, именуемое FlixOnline. Анализ показал, что внедренный в него вредонос умеет самостоятельно распространяться, используя встроенные ответы WhatsApp для рассылки сообщений с полезной нагрузкой, полученной с командного сервера.

При установке FlixOnline запрашивает разрешения на вывод своего окна поверх окон других приложений (Overlay), включение в белый список оптимизации батареи (Battery Optimization Ignore) и доступ к уведомлениям (Notification). Первое нужно Android-зловреду, чтобы воровать учетные данные с помощью поддельных страниц регистрации, второе — для непрерывной работы даже во время глубокого сна системы, третье — для перехвата входящих сообщений и выполнения ответных действий в соответствии с заданными настройками (сброс или ответ через менеджер уведомлений).


Если источник входящего послания — WhatsApp, вредонос отменяет уведомление, чтобы скрыть его от жертвы, но считывает его заголовок и содержимое, а затем с помощью автоответчика отсылает сообщение с короткой ссылкой, полученной с C2-сервера. В качестве приманки злоумышленники предлагают скачать приложение Netflix Premium, которым якобы можно пользоваться бесплатно два месяца — из-за карантина по ковиду.

Эксперты отмечают, что таким же образом FlixOnline может распространять и других зловредов, а также воровать данные из WhatsApp-аккаунтов и даже заниматься шантажом, угрожая жертве рассылкой содержимого приватной переписки по всем ее контактам.

Новоявленный Android-зловред уже удален из Google Play Store, однако за два месяца его успели скачать 500 раз.

Стоит также отметить, что способ распространения FlixOnline примечателен, но не нов: в конце января об аналогичной находке сообщила ESET.

Подпишитесь на новости

Шадаев: дата-центрам лучше уйти под землю, чем за рубеж

Минцифры хочет, чтобы российские компании оставляли дата-центры в стране, даже если для этого их придется строить под землей. Об этом 12 ноября на CNews Forum 2026 сказал глава ведомства Максут Шадаев. Министр заявил, что предпочел бы, чтобы ЦОДы уходили под землю, а не релоцировались.

Подробнее о заявлении министра пишет «Коммерсантъ». Напомним, в октябре ВСУ атаковали пять дата-центров, среди них объекты «Сбера», VK и Яндекса.

После ударов по ЦОД Яндекса начались масштабные сбои в сервисах компании и у организаций, которые арендуют у нее вычислительные мощности.

В Минцифры ожидают, что спрос на новые дата-центры скоро вырастет, и считают, что их будут строить в защищенных или заглубленных местах.

До конца 2026 года министерство подготовит меры поддержки для строительства ЦОД в регионах. Среди них будет льготное кредитование.

Вынести мощности за границу по закону можно. Ноябрьский указ президента разрешает временно использовать вычислительные мощности за рубежом, но только по согласованию с ФСБ России.

RSS: Новости на портале Anti-Malware.ru