



В Google Play нашли Android-зловреда, рассылающего себя по WhatsApp

В Google Play нашли Android-зловреда, рассылающего себя по WhatsApp

В Google Play нашли Android-зловреда, рассылающего себя по WhatsApp

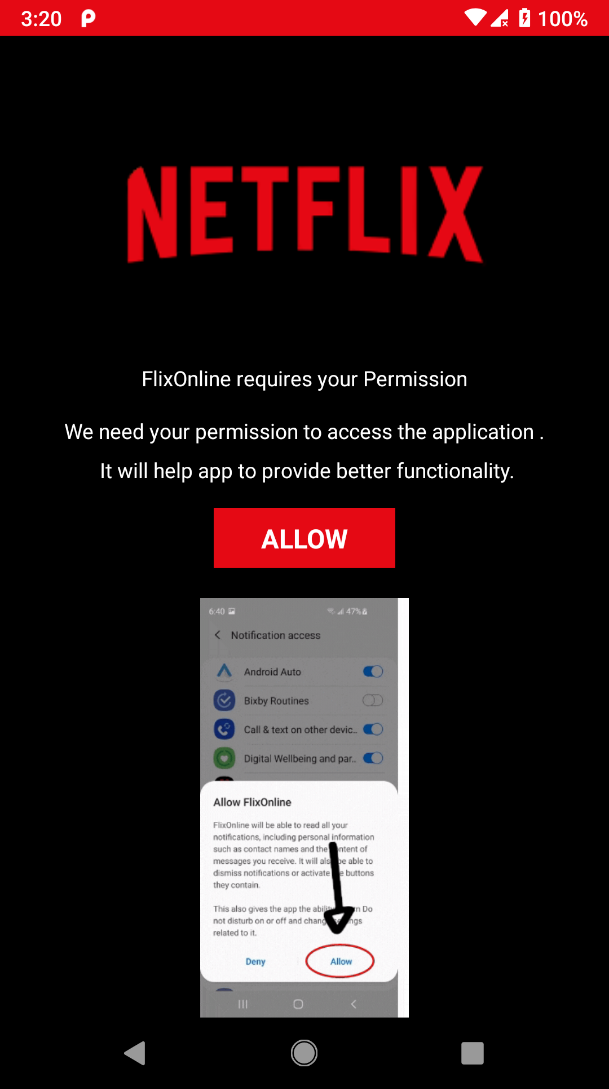
Исследователи из Check Point Software Technologies обнаружили в официальном магазине Google поддельное приложение Netflix, именуемое FlixOnline. Анализ показал, что внедренный в него вредонос умеет самостоятельно распространяться, используя встроенные ответы WhatsApp для рассылки сообщений с полезной нагрузкой, полученной с командного сервера.

При установке FlixOnline запрашивает разрешения на вывод своего окна поверх окон других приложений (Overlay), включение в белый список оптимизации батареи (Battery Optimization Ignore) и доступ к уведомлениям (Notification). Первое нужно Android-зловреду, чтобы воровать учетные данные с помощью поддельных страниц регистрации, второе — для непрерывной работы даже во время глубокого сна системы, третье — для перехвата входящих сообщений и выполнения ответных действий в соответствии с заданными настройками (сброс или ответ через менеджер уведомлений).


Если источник входящего послания — WhatsApp, вредонос отменяет уведомление, чтобы скрыть его от жертвы, но считывает его заголовок и содержимое, а затем с помощью автоответчика отсылает сообщение с короткой ссылкой, полученной с C2-сервера. В качестве приманки злоумышленники предлагают скачать приложение Netflix Premium, которым якобы можно пользоваться бесплатно два месяца — из-за карантина по ковиду.

Эксперты отмечают, что таким же образом FlixOnline может распространять и других зловредов, а также воровать данные из WhatsApp-аккаунтов и даже заниматься шантажом, угрожая жертве рассылкой содержимого приватной переписки по всем ее контактам.

Новоявленный Android-зловред уже удален из Google Play Store, однако за два месяца его успели скачать 500 раз.

Стоит также отметить, что способ распространения FlixOnline примечателен, но не нов: в конце января об аналогичной находке сообщила ESET.

Подпишитесь на новости

Цифровой профиль россиян узнает о судимости, больничных и наследстве

Правительство заметно расширило эксперимент по созданию цифрового профиля граждан и организаций. Теперь в электронном обмене смогут участвовать новые компании и учреждения, а перечень доступных сведений пополнится данными об образовании, судимости, кредитах, наследстве и даже тракторах.

Изменения закреплены в постановлении правительства, опубликованном на официальном портале правовых актов.

Сам эксперимент проводится с июля 2019 года и должен упростить обмен информацией между гражданами, банками и государственными органами (в частности, при оказании финансовых услуг).

К проекту присоединятся «Дом.рф», Федеральная нотариальная палата, «Интерфакс», АО «Электронный паспорт», ломбарды, кредитные и сельскохозяйственные потребительские кооперативы, а также организаторы торгов на товарных и финансовых рынках.

Расширился и набор сведений. Через систему смогут передаваться данные о дипломах, обучении, зачислении в вузы, студенческих билетах и волонтёрской деятельности. В перечень также вошли сведения о судимости, уголовном преследовании и розыске, электронных больничных, банкротстве, правах на наследство и залоге движимого имущества.

Финансовый блок пополнят данные о праве на материнский капитал и остатке его средств, а также о кредитах, выданных по льготным ипотечным программам. Транспортный — выписки из реестра автомобилей, сведения об электронных ПТС, уплате утильсбора, таможенных ограничениях, тракторах и других самоходных машинах.

Кроме того, обмен охватит сведения о видах на жительство и разрешениях на временное проживание иностранцев, а также о зарегистрированных результатах интеллектуальной деятельности и действующих исключительных правах.

Цифровой профиль задумывался как способ избавить граждан от бесконечного перекладывания справок между ведомствами и банками. Теперь он действительно будет знать почти всё необходимое.

RSS: Новости на портале Anti-Malware.ru