



Фиш-паки используют Telegram и Google Формы для вывода краденых данных

Фиш-паки используют Telegram и Google Формы для вывода краденых данных

Фиш-паки используют Telegram и Google Формы для вывода краденых данных

Специалисты Group-IB фиксируют рост популярности ботов Telegram и сервиса Google Формы в качестве средств доставки данных, украденных с помощью фишинговых страниц. Обычно мошенники получают эту информацию по каналам электронной почты, однако в прошлом году их интерес к альтернативным способам передачи данных заметно оживился.

Использование легитимных сервисов, по словам экспертов, позволяет фишерам обеспечить сохранность своей добычи и оперативность ее использования. Поддержка Telegram также стала чаще встречаться в современных фишинг-паках — наборах готовых инструментов для фишинга, позволяющих создавать разнообразные страницы-ловушки.

Фишинг-паки (в GIB их называют фишинг-китами) обычно предоставляются в пользование как услуга — по модели Cybercrime-as-a-Service, CaaS. Некоторые из них обеспечивают возможность загрузки вредоносного кода на устройства жертв. Разработчики таких платформ иногда не прочь воспользоваться плодами чужих трудов — оставляют для себя бэкдор или добавляют в набор скрипт для переадресации потока краденых данных.

«Фишинг-киты изменили правила игры в этом сегменте борьбы с киберпреступлениями, —  комментирует заместитель руководителя CERT-GIB Ярослав Каргалев. — Раньше злоумышленники прекращали свои кампании после блокировки мошеннических ресурсов и быстро переключались на другие бренды, сегодня они автоматизируют атаку, моментально выводя новые фишинговые страницы на смену заблокированным».

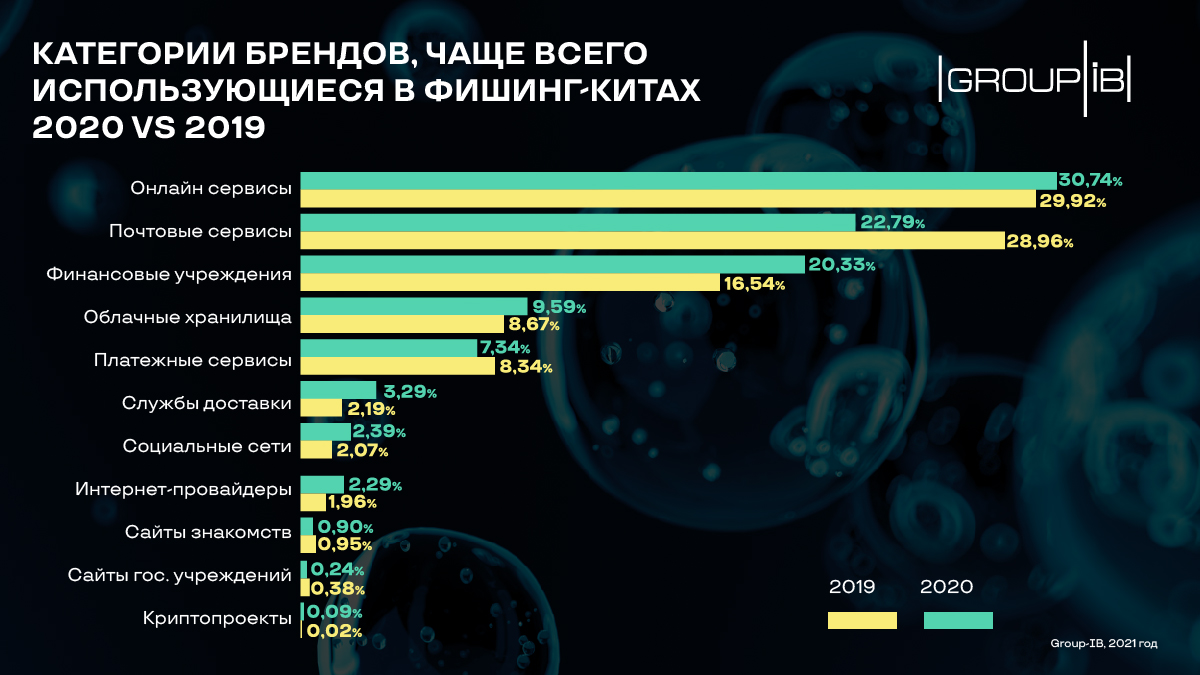
Согласно статистике Group-IB, в 2020 году фишинг-паки чаще всего использовались для создания страниц, имитируюших различные онлайн-сервисы, электронную почту и сайты финансовых организаций.


Суммарно эксперты насчитали более 260 уникальных брендов, используемых в качестве приманки. Наиболее часто злоумышленники эксплуатировали имена Microsoft, PayPal, Google и Yahoo.

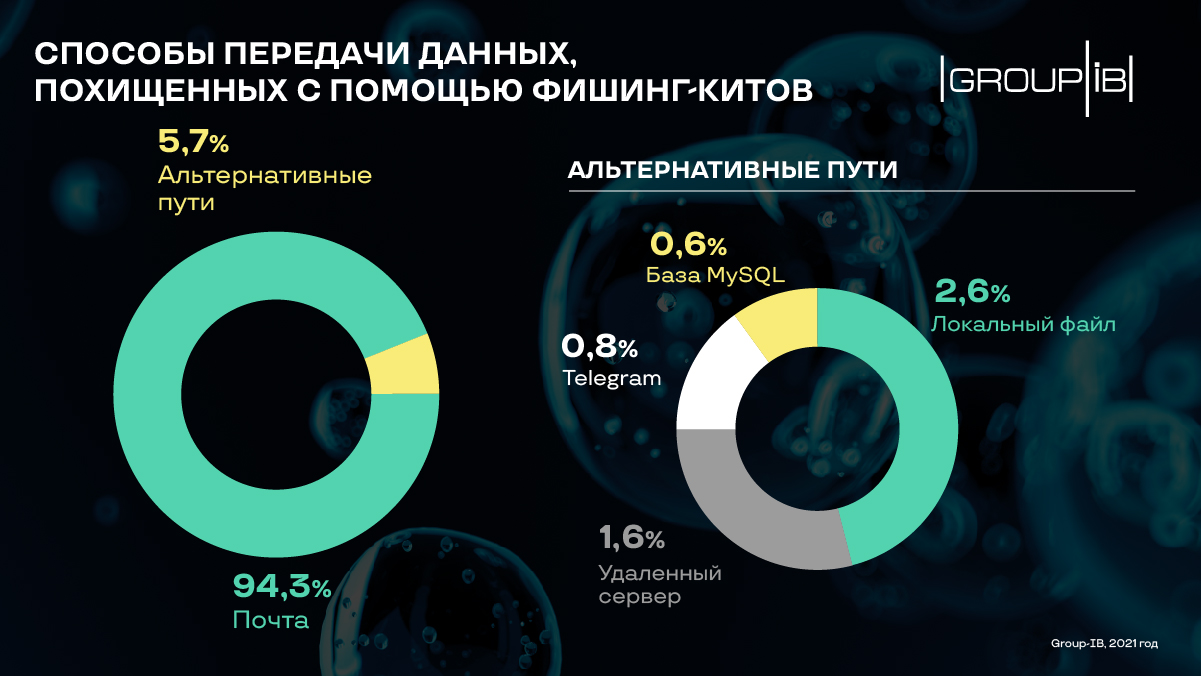
Сохраненные локально краденые данные в подавляющем большинстве случаев пересылались на email-адреса мошенников. При регистрации таких аккаунтов предпочтение отдавалось бесплатным сервисам. На долю последних в прошлом году пришлось 66% почтовых ящиков, ассоциированных с фиш-паками; половину из них составляли адреса Gmail и Яндекс.Почта.

Альтернативные способы вывода краденых данных предусматривали около 6% наборов для фишинга, однако Group-IB ожидает, что их доля будет расти — в основном за счет использования Telegram.

Подпишитесь на новости

GlobalSign готовит новый отзыв сертификатов у российских сайтов

GlobalSign уведомил «Руцентр» о новой волне отзыва SSL/TLS-сертификатов российских организаций. Речь идёт о десятках сертификатов, в том числе компаний из последнего санкционного списка ЕС. Для бизнеса это риск внезапно получить ошибки соединения на работающем сайте.

Как сообщает РБК, об уведомлении рассказал представитель «Руцентра» Георгий Казаров.

По его данным, зарубежные удостоверяющие центры уже отозвали 11 тыс. сертификатов у 1,3 тыс. российских организаций. На GlobalSign пришлось 4830 сертификатов, на греческий HARICA — 3456.

Смена поставщика тоже не гарантирует ничего. По словам Казарова, некоторые компании после GlobalSign перешли к HARICA, но затем столкнулись с отзывом и там. Иногда сертификаты отзывали за считаные секунды, и времени на замену практически не оставалось.

Последствия все давно известны: браузер может показать предупреждение или заблокировать соединение, а клиентские и внутренние сервисы — перестать работать.

В «Руцентре» говорят и об ошибочных отзывах. Некоторые сертификаты удаётся исключить из списков после переговоров с удостоверяющими центрами. Но рассчитывать на такой исход заранее владельцам сайтов не приходится.

Комментарий Яндекс Браузера:

«Важно, чтобы у пользователей сохранялся стабильный доступ к российским цифровым сервисам. Расширение использования сертификатов НУЦ Минцифры — один из способов обеспечить такой доступ. При этом уже сегодня есть удобные решения: например, Яндекс Браузер поддерживает отечественные сертификаты, позволяя получать доступ к сайтам без дополнительных настроек. Востребованность такой возможности подтверждается в том числе и ростом аудитории Браузера. Пользователи других браузеров также могут установить сертификаты в операционную систему самостоятельно, если это необходимо.

Помимо поддержки сертификатов, важны дополнительные механизмы безопасности. Например, Яндекс Браузер проверяет, зарегистрирован ли сертификат сайта в публичных журналах Certificate Transparency (CT), которые позволяют отслеживать выпуск сертификатов и выявлять нарушения требований безопасности. Если сертификат не проходит необходимые проверки, Браузер блокирует соединение и предупреждает пользователя, не позволяя ему перейти на потенциально небезопасный сайт».

RSS: Новости на портале Anti-Malware.ru