



Хакеры используют новый конструктор вредоносных документов в кибератаках

Хакеры используют новый конструктор вредоносных документов в кибератаках

Хакеры используют новый конструктор вредоносных документов в кибератаках

Распространители зловредов взяли не вооружение конструктор вредоносных документов EtterSilent. Созданные с его помощью файлы-ловушки раздаются в виде вложений в спам и пока плохо детектируются антивирусами из коллекции VirusTotal.

Новый инструмент для проведения email-атак продвигается на хакерских форумах как минимум с середины прошлого года. Согласно рекламе, его использование помогает эффективно обходить Windows Defender, Windows AMSI (Antimalware Scan Interface) и защитные фильтры популярных email-сервисов, включая Gmail.

Проведенное в Intel 471 исследование показало, что EtterSilent позволяет создавать поддельные документы Microsoft Office двух видов — с эксплойтом либо вредоносным макросом. Из эксплойтов в арсенале билдера числятся CVE-2017-8570, CVE-2017-11882 и CVE-2018-0802, использование которых бессмысленно на Windows с новейшей версией Office.

Как правило, авторы email-атак отдают предпочтение варианту с вредоносным макросом, так как он совместим с любой версией Microsoft Office, поддерживаемой EtterSilent (с 2007 по 2019). Потенциальную жертву нужно лишь убедить активировать соответствующую функцию.

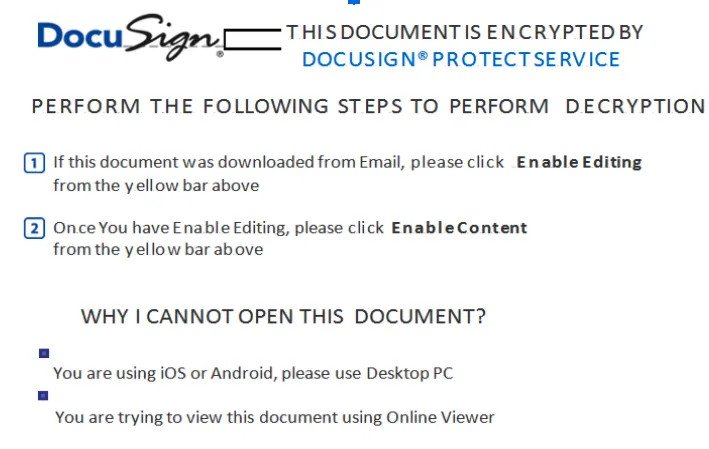
Такие документы пока распространяются от имени DocuSign или DigiCert. Примечательно, что в данном случае используется XML-макрос Excel 4.0, а не VBA, как в большинстве других аналогов.


На настоящий момент признаки использования EtterSilent замечены в email-рассылках, нацеленных на распространение Trickbot, BazarLoader, а также банковских троянов IcedID/BokBot, QakBot/QBot и Ursnif, он же Rovnix, Gozi и Papras.

Билдеры вредоносных документов Microsoft Office, облегчающие задачу злоумышленникам, создавались и ранее — достаточно вспомнить Rubella трехлетней давности. Использование таких инструментов оправдывает себя до тех пор, пока не накопится база сигнатур созданных с их помощью фальшивок. Так, неделю назад результаты применения EtterSilent, со слов BleepingComputer, различали лишь несколько антивирусных сканеров из набора VirusTotal, а теперь их детектирует треть, а то и половина.

Подпишитесь на новости

Signal расширил защищённые бэкапы на версии для iOS и десктопов

Signal завершил первый этап внедрения защищённых резервных копий на Android, iOS, Windows, macOS и Linux. Финальным шагом стал выпуск Signal 8.30 для iOS, сообщили разработчики. Теперь локальные зашифрованные копии доступны и на iPhone, и на компьютерах.

На выбор — два варианта. Облачные бэкапы Signal бесплатно сохраняют переписку и медиа за последние 45 дней, платный тариф предлагает до 100 ГБ.

Локальные копии не имеют установленного сервисом лимита размера: сколько позволяет хранилище, столько и сохраняйте.

Оба варианта защищены сквозным шифрованием и требуют ключ восстановления. Но есть нюанс: ключ локального бэкапа открывает все прошлые копии, зашифрованные с его помощью. Поэтому хранить его рядом с архивом — идея примерно как приклеить ключ к сейфу.


Медиафайлы теперь хранятся отдельно от архива, а дубликаты сохраняются один раз. При подключении нового устройства оно сможет получить старые вложения, которых не хватает в переписке. Подписчикам также доступна возможность оставлять на устройстве только миниатюры, загружая оригиналы из облачной копии по необходимости.

Исчезающие сообщения с таймером до 24 часов в бэкапы не попадают. При восстановлении локального архива сообщения с уже истёкшим сроком пропускаются.

Ещё один бонус для владельцев iPhone — обновлённый перенос между двумя смартфонами через локальное соединение Wi-Fi Aware со сквозным шифрованием. Signal обещает более быструю и надёжную миграцию.

RSS: Новости на портале Anti-Malware.ru