



50% жертв шифровальщиков платят выкуп. Меньше трети вернули свои данные

50% жертв шифровальщиков платят выкуп. Меньше трети вернули свои данные

50% жертв шифровальщиков платят выкуп. Меньше трети вернули свои данные

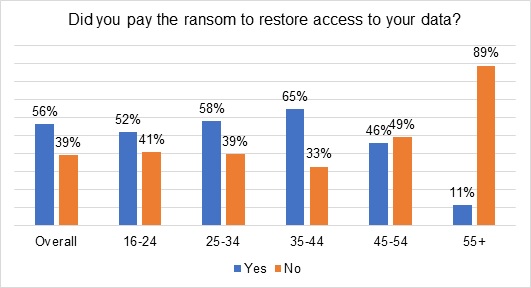
Согласно результатам опроса, проведенного «Лабораторией Касперского», выкуп за восстановление файлов платят больше половины (56%) жертв вымогательских программ. Для 17% оплата ключа расшифровки обернулась потерей всех данных.

Глобальный опрос о рисках, связанных с использованием информационных технологий, ИБ-компания провела (PDF) в сентябре и октябре прошлого года. В мероприятии приняли участие более 15 тыс. пользователей из 23 стран, в том числе России.

Как оказалось, невзирая на многочисленные предупреждения, жертвы атак шифровальщиков предпочитают заплатить злоумышленникам за возврат доступа к заблокированным данным. Наиболее часто такое решение принимают пользователи в возрасте от 35 до 44 лет. Менее прочих обещаниям вымогателей склонны верить пожилые, умудренные опытом люди.


Вернуть все данные после заражения удалось лишь 29% респондентов — независимо от того, прибегали они к выкупу или нет. Половина плательщиков пожаловались на утрату ряда файлов, притом у 32% такие потери оказались значительными. В 13% случаев жертва заражения лишилась почти всех своих данных.

Во избежание неприятностей Kaspersky советует следовать нехитрым правилам:

  • не пренебрегать резервным копированием;
  • воздерживаться от перехода по ссылкам в спам-сообщениях и на незнакомых сайтах, не открывать вложения в письма, если отправитель не вызывает доверия;
  • не пользоваться USB-носителями, происхождение которых неизвестно;
  • обязательно использовать средства защиты — лучше комплексные.

Жертвам шифровальщиков эксперты настоятельно рекомендуют не вступать в переговоры с преступниками, а сразу обращаться в правоохранительные органы. Можно также попытаться выяснить название вредоносной программы, что облегчит экспертизу и выбор бесплатного декриптора, созданного специалистами по ИБ.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru