



50% жертв шифровальщиков платят выкуп. Меньше трети вернули свои данные

50% жертв шифровальщиков платят выкуп. Меньше трети вернули свои данные

50% жертв шифровальщиков платят выкуп. Меньше трети вернули свои данные

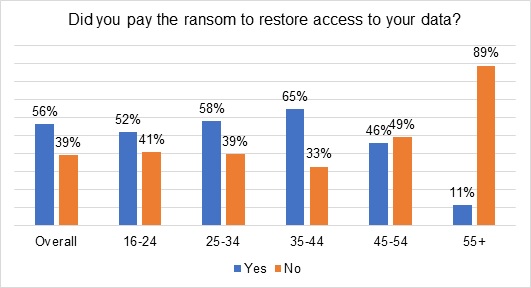
Согласно результатам опроса, проведенного «Лабораторией Касперского», выкуп за восстановление файлов платят больше половины (56%) жертв вымогательских программ. Для 17% оплата ключа расшифровки обернулась потерей всех данных.

Глобальный опрос о рисках, связанных с использованием информационных технологий, ИБ-компания провела (PDF) в сентябре и октябре прошлого года. В мероприятии приняли участие более 15 тыс. пользователей из 23 стран, в том числе России.

Как оказалось, невзирая на многочисленные предупреждения, жертвы атак шифровальщиков предпочитают заплатить злоумышленникам за возврат доступа к заблокированным данным. Наиболее часто такое решение принимают пользователи в возрасте от 35 до 44 лет. Менее прочих обещаниям вымогателей склонны верить пожилые, умудренные опытом люди.


Вернуть все данные после заражения удалось лишь 29% респондентов — независимо от того, прибегали они к выкупу или нет. Половина плательщиков пожаловались на утрату ряда файлов, притом у 32% такие потери оказались значительными. В 13% случаев жертва заражения лишилась почти всех своих данных.

Во избежание неприятностей Kaspersky советует следовать нехитрым правилам:

  • не пренебрегать резервным копированием;
  • воздерживаться от перехода по ссылкам в спам-сообщениях и на незнакомых сайтах, не открывать вложения в письма, если отправитель не вызывает доверия;
  • не пользоваться USB-носителями, происхождение которых неизвестно;
  • обязательно использовать средства защиты — лучше комплексные.

Жертвам шифровальщиков эксперты настоятельно рекомендуют не вступать в переговоры с преступниками, а сразу обращаться в правоохранительные органы. Можно также попытаться выяснить название вредоносной программы, что облегчит экспертизу и выбор бесплатного декриптора, созданного специалистами по ИБ.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru