



50% жертв шифровальщиков платят выкуп. Меньше трети вернули свои данные

50% жертв шифровальщиков платят выкуп. Меньше трети вернули свои данные

50% жертв шифровальщиков платят выкуп. Меньше трети вернули свои данные

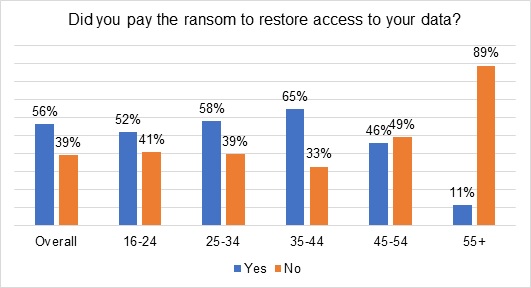
Согласно результатам опроса, проведенного «Лабораторией Касперского», выкуп за восстановление файлов платят больше половины (56%) жертв вымогательских программ. Для 17% оплата ключа расшифровки обернулась потерей всех данных.

Глобальный опрос о рисках, связанных с использованием информационных технологий, ИБ-компания провела (PDF) в сентябре и октябре прошлого года. В мероприятии приняли участие более 15 тыс. пользователей из 23 стран, в том числе России.

Как оказалось, невзирая на многочисленные предупреждения, жертвы атак шифровальщиков предпочитают заплатить злоумышленникам за возврат доступа к заблокированным данным. Наиболее часто такое решение принимают пользователи в возрасте от 35 до 44 лет. Менее прочих обещаниям вымогателей склонны верить пожилые, умудренные опытом люди.


Вернуть все данные после заражения удалось лишь 29% респондентов — независимо от того, прибегали они к выкупу или нет. Половина плательщиков пожаловались на утрату ряда файлов, притом у 32% такие потери оказались значительными. В 13% случаев жертва заражения лишилась почти всех своих данных.

Во избежание неприятностей Kaspersky советует следовать нехитрым правилам:

  • не пренебрегать резервным копированием;
  • воздерживаться от перехода по ссылкам в спам-сообщениях и на незнакомых сайтах, не открывать вложения в письма, если отправитель не вызывает доверия;
  • не пользоваться USB-носителями, происхождение которых неизвестно;
  • обязательно использовать средства защиты — лучше комплексные.

Жертвам шифровальщиков эксперты настоятельно рекомендуют не вступать в переговоры с преступниками, а сразу обращаться в правоохранительные органы. Можно также попытаться выяснить название вредоносной программы, что облегчит экспертизу и выбор бесплатного декриптора, созданного специалистами по ИБ.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru