



Akamai зафиксировала рекордные DDoS-атаки с целью вымогательства

Akamai зафиксировала рекордные DDoS-атаки с целью вымогательства

Akamai зафиксировала рекордные DDoS-атаки с целью вымогательства

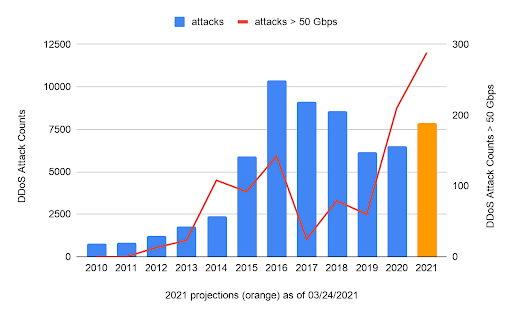
С начала года эксперты Akamai Technologies наблюдают рост количества DDoS-атак мощностью более 50 Гбит/с. Два таких инцидента произошли в феврале: злоумышленники предлагали европейским игорным заведениям откупиться и в подтверждение своих возможностей провели показательные атаки, превысившие 800 Гбит/с.

В целом результаты анализа данных за I квартал показали, что дидосеры становятся агрессивнее и продолжают расширять свои горизонты, демонстрируя разнообразие мишеней по профилю и географическому местоположению.

Число DDoS-атак, ежемесячно фиксируемых у клиентов Akamai, продолжает расти почти рекордными темпами. Злоумышленники также стали более настойчивыми: могут атаковать одну и ту же мишень целый месяц, перебирая IP-адреса в блоке и сменяя векторы, чтобы найти слабое место в обороне.

Количество DDoS-атак мощностью свыше 50 Гбит/с, заблокированных защитными решениями Akamai в период с января по март, превысило показатель за весь 2019 год. По оценке экспертов, такого потока вполне достаточно, чтобы эффективно положить любой ординарный сайт.


Вымогательские DDoS, участившиеся с середины прошлого года, стали более дерзкими; их мощность тоже заметно возросла. За отчетный период специалистам по защите от DDoS довелось отражать три атаки шантажистов, на пике показавшие 824, 812 и 594 Гбит/с. Столь убедительной демонстрации в Akamai еще ни разу не регистрировали. Эти атаки были направлены против двух игорных сайтов в Западной Европе и одной из азиатских платформ для видеоигр.

В конце марта злоумышленники попытались добавить в свой арсенал новый вектор — сервис DCCP (работает на порту 33). Несколько атак, проведенных с использованием этого протокола, показали, что для отражения и усиления мусорного потока он мало пригоден: запрос размером 54 байт возвращал ответ всего на 8 байт больше, хотя подмена IP-адреса источника запроса при этом возможна.

По всей видимости, экспериментаторы решили таким образом обойти традиционные средства защиты, ориентированные на TCP и UDP. Дополнительная защита от перегрузки каналов при использовании DCCP обычно не применяется или реализуется на прикладном уровне, так как этот протокол редко используется. К счастью, последний фактор способен заставить дидосеров отказаться от дальнейших экспериментов с DCCP: им не удастся собрать достаточно посредников для создания сокрушительного DDoS-потока.

HTML-экспорт Telegram позволял красть переписку, патч уже доступен

Исследователи из ExPatch обнаружили уязвимость в десктопной версии Telegram, позволявшую незаметно встраивать JavaScript в экспортированную историю переписки. В самом мессенджере вредоносное сообщение выглядело обычно, но после открытия HTML-файла в браузере скрипт мог скопировать сообщения на сервер злоумышленника или подменить содержимое страницы.

Проблема скрывалась в кнопках, которые боты размещают под сообщениями. Telegram экранировал потенциально опасные символы в тексте переписки, именах отправителей и других полях, но забывал делать это с подписями кнопок.

Бот мог спрятать там скрипт, замаскировав кнопку невидимыми символами. Ему необязательно было находиться в атакуемой группе. Сообщение с веб-кнопкой сохранялось при пересылке, поэтому участник мог самостоятельно занести скрипт в чат. Там он спокойно ждал экспорта хоть несколько месяцев.

После открытия заражённого файла код запускался без дополнительных кликов и получал доступ к сообщениям, именам отправителей, датам и другим данным внутри конкретной HTML-страницы.

Telegram делит крупные экспорты на файлы по тысяче сообщений, поэтому весь аккаунт одним махом не раскрывался. Зато скрипт мог переписать отображаемую историю или показать фальшивую форму проверки Telegram. На сервере переписка при этом не менялась.

Для атаки требовалось совпадение трёх условий: экспорт создали в уязвимой версии Telegram Desktop, вредоносное сообщение попало в файл, а пользователь открыл его в браузере с активным JavaScript. Случаи реальной эксплуатации не зафиксированы.

Уязвимость присутствовала в версиях с 4.15.1 по 6.9.3. Исправление вошло в бету 6.9.4 и стабильную версию 7.0.1, выпущенную 14 июля. Однако обновление не лечит уже сохранённые HTML-файлы.

Исследователи советуют повторно экспортировать старые чаты после обновления либо открывать прежние копии с отключённым JavaScript.

RSS: Новости на портале Anti-Malware.ru