


Google зафиксировала атаки на пользователей Android через известный баг

Google зафиксировала атаки на пользователей Android через известный баг

Google зафиксировала атаки на пользователей Android через известный баг

Специалисты Google зафиксировали кибератаки на пользователей мобильной операционной системы Android. По словам американской корпорации, злоумышленники эксплуатируют известную уязвимость в Android, патч для которой вышел ещё в январе 2021 года.

Речь идёт о баге под идентификатором CVE-2020-11261, затрагивающем графический компонент Qualcomm, который поставляется с Android-устройствами. Согласно описанию разработчиков, брешь можно использовать для вызова ошибки повреждения памяти.

Эксплуатация возможна в том случае, когда некое вредоносное приложение запрашивает доступ к большому количеству памяти мобильного устройства. Однако баг можно задействовать только локально, что вынуждает киберпреступников доставлять вредоносный код на девайсы жертв при помощи уже установленных в системе приложений.

Другой способ — получить физический доступ к устройству, но в этом случае атака выглядит уже не так серьёзно. Тем не менее, по словам представителей Project Zero, как минимум одной киберпреступной группе удалось создать и реализовать сложный сценарий кибератаки.

Несмотря на отсутствие деталей этой кампании, легко сделать вывод, что это была целевая атака. Имена жертв по понятным причинам также не разглашаются.

Сложно сказать, связана ли эксплуатация CVE-2020-11261 с теми операциями, о которых Google писала буквально на днях. Напомним, что интернет-гигант сообщил о таинственной группе киберпреступников, использующей по меньшей мере 11 уязвимостей нулевого дня (0-day).

Эти злоумышленники выбрали себе в жертвы пользователей Android, iOS и Windows. Так или иначе, любителям Android рекомендуют как можно скорее установить все вышедшие патчи (если они доступны для ваших устройств, конечно).

Энтузиаст создал бесплатный аналог Photoshop, потратив $2000 на ИИ

Разработчик-одиночка собрал с помощью GPT-6 Astra и Claude Fable графический редактор Photon. Программа напоминает Adobe Photoshop, работает на Windows 11, macOS и Linux и распространяется бесплатно. Вот только слово бесплатно относится к пользователям, автору генерация кода обошлась примерно в $2000 (168 тыс. рублей).

Проект начался с режима глубокого исследования. Энтузиаст собрал информацию о функциях Photoshop и передал её GPT-6 Astra Extra High.

Нейросеть составила план разработки, пользователь внёс правки, после чего модель с первой попытки выдала работающий прототип. Правда, вместе с кодом приехал стандартный комплект вайб-кодинга: баги, нестабильность и необходимость долго объяснять машине, что именно она сломала.
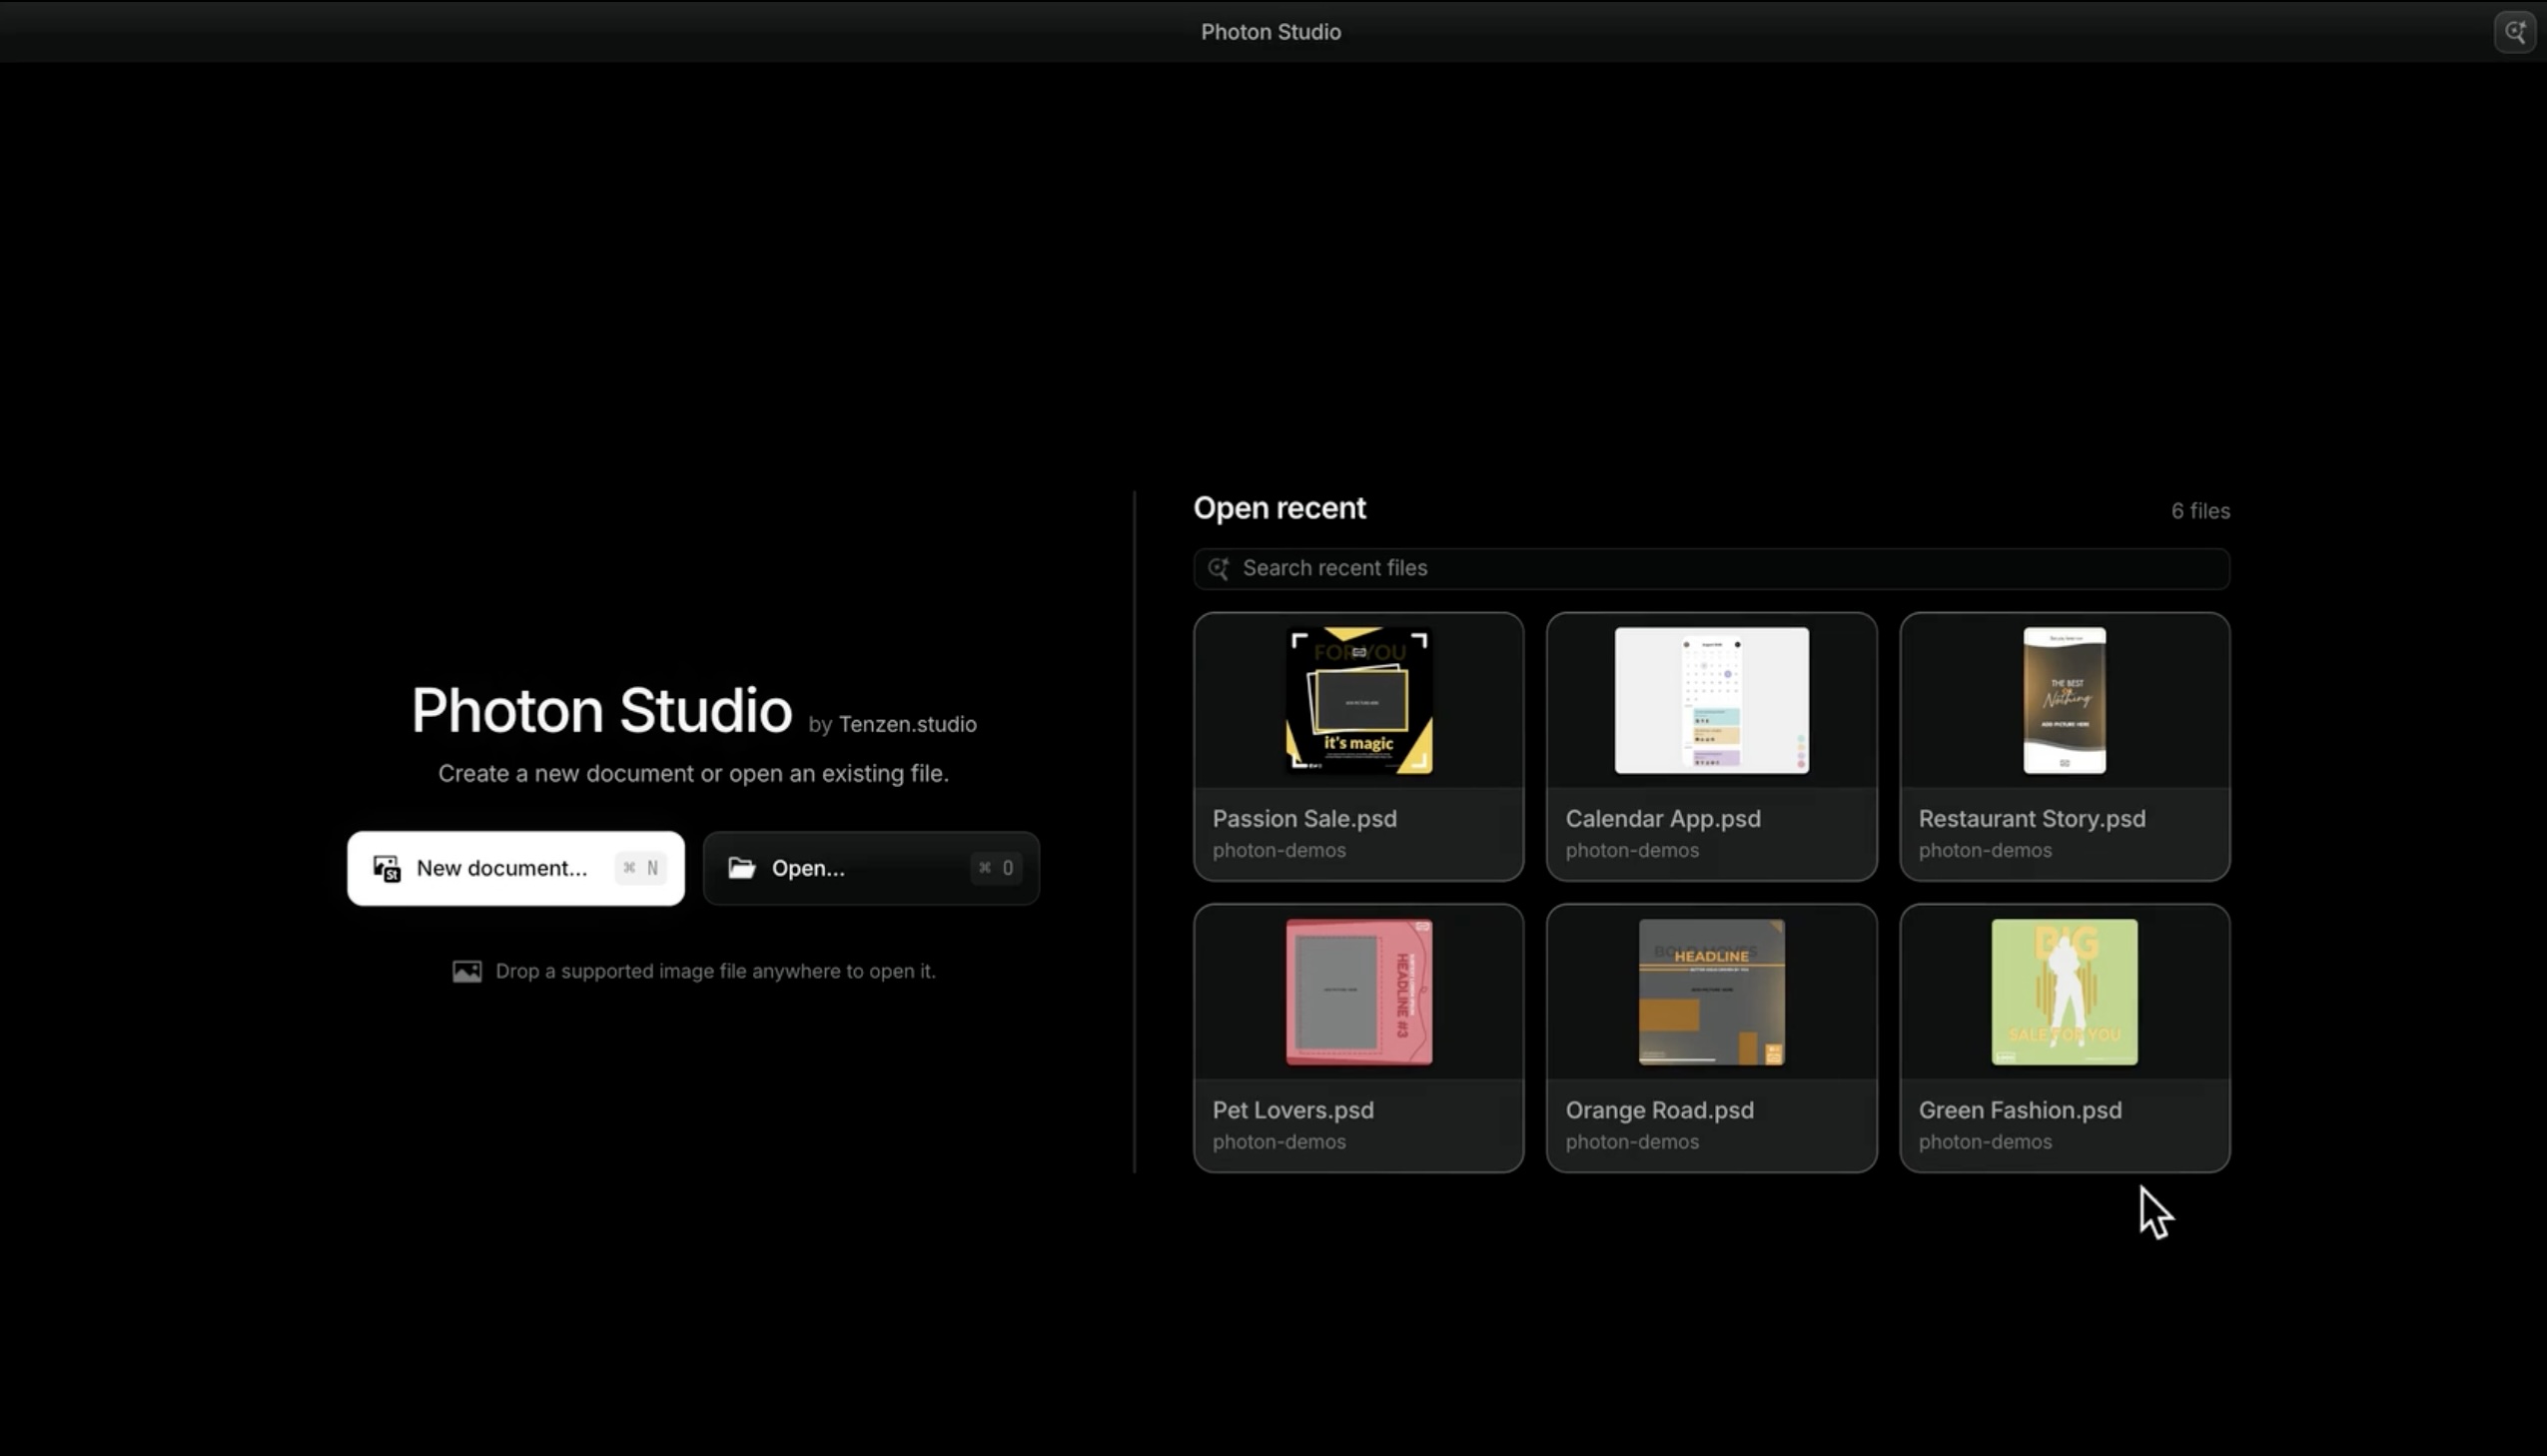

Дальше автор тестировал Photon и поочерёдно отправлял найденные ошибки GPT-6 Astra и Claude Fable. Какая именно версия Fable использовалась — 5 или 5.1 — он не уточнил.

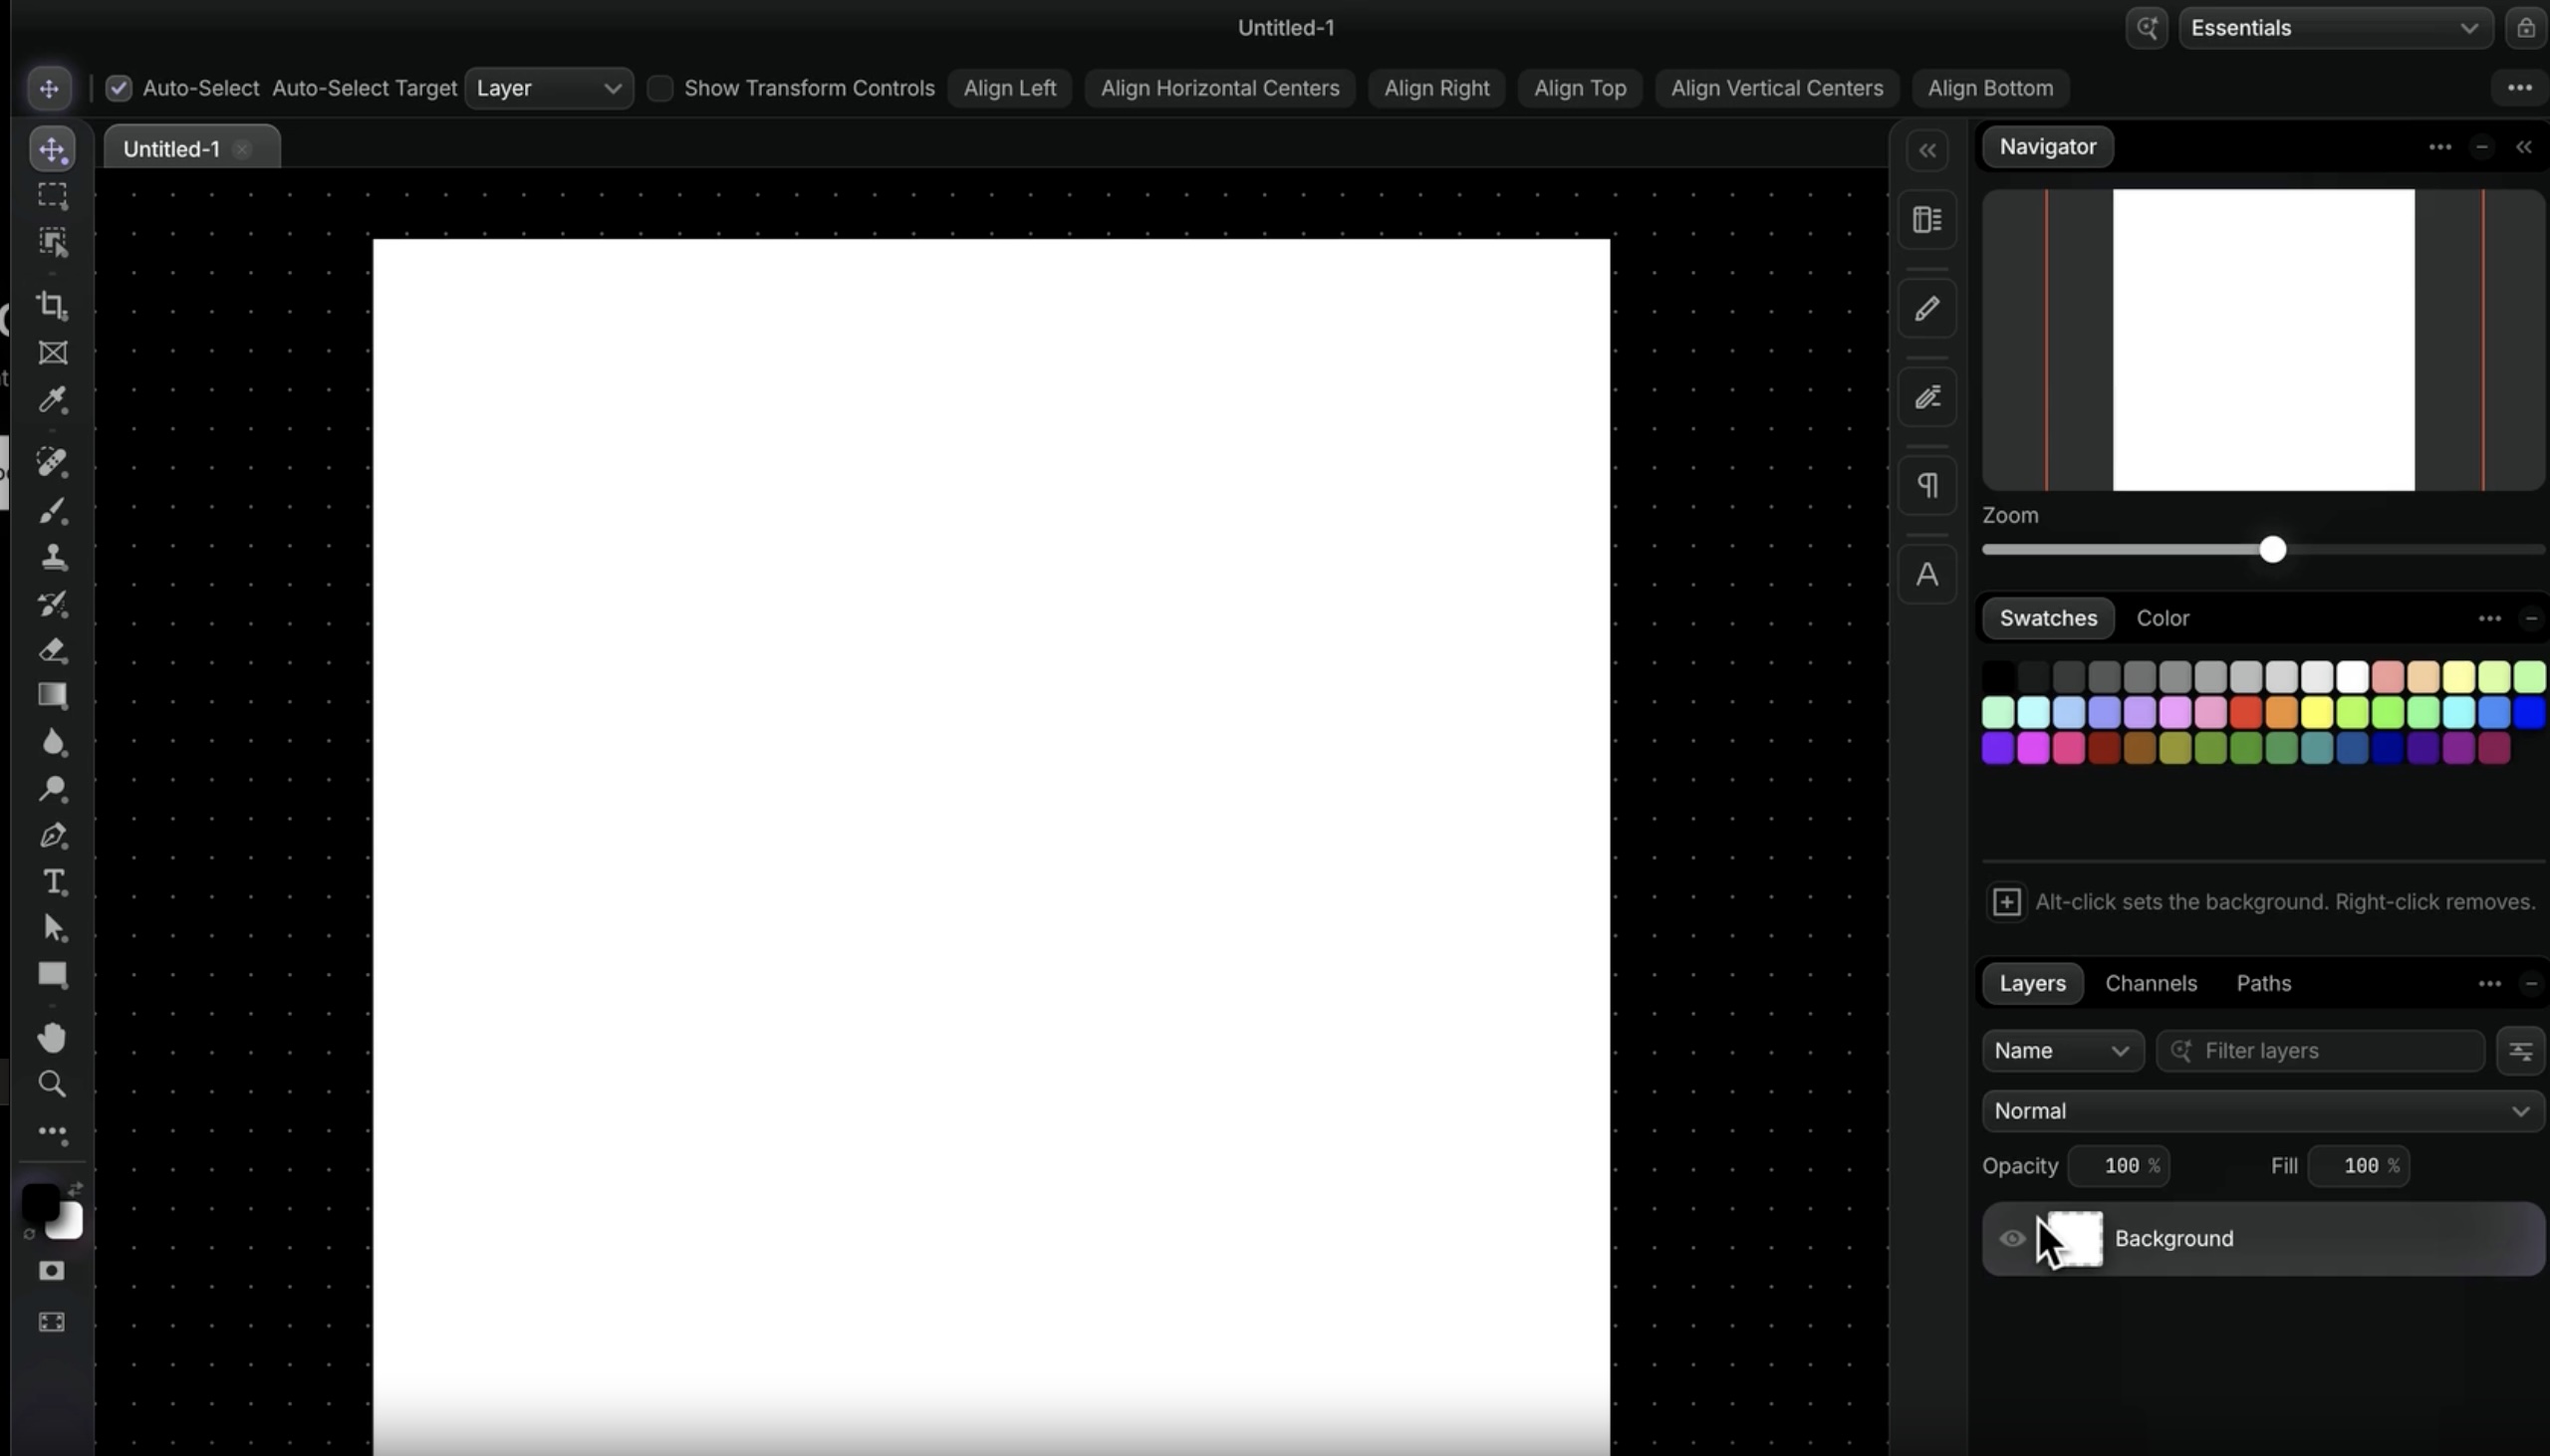
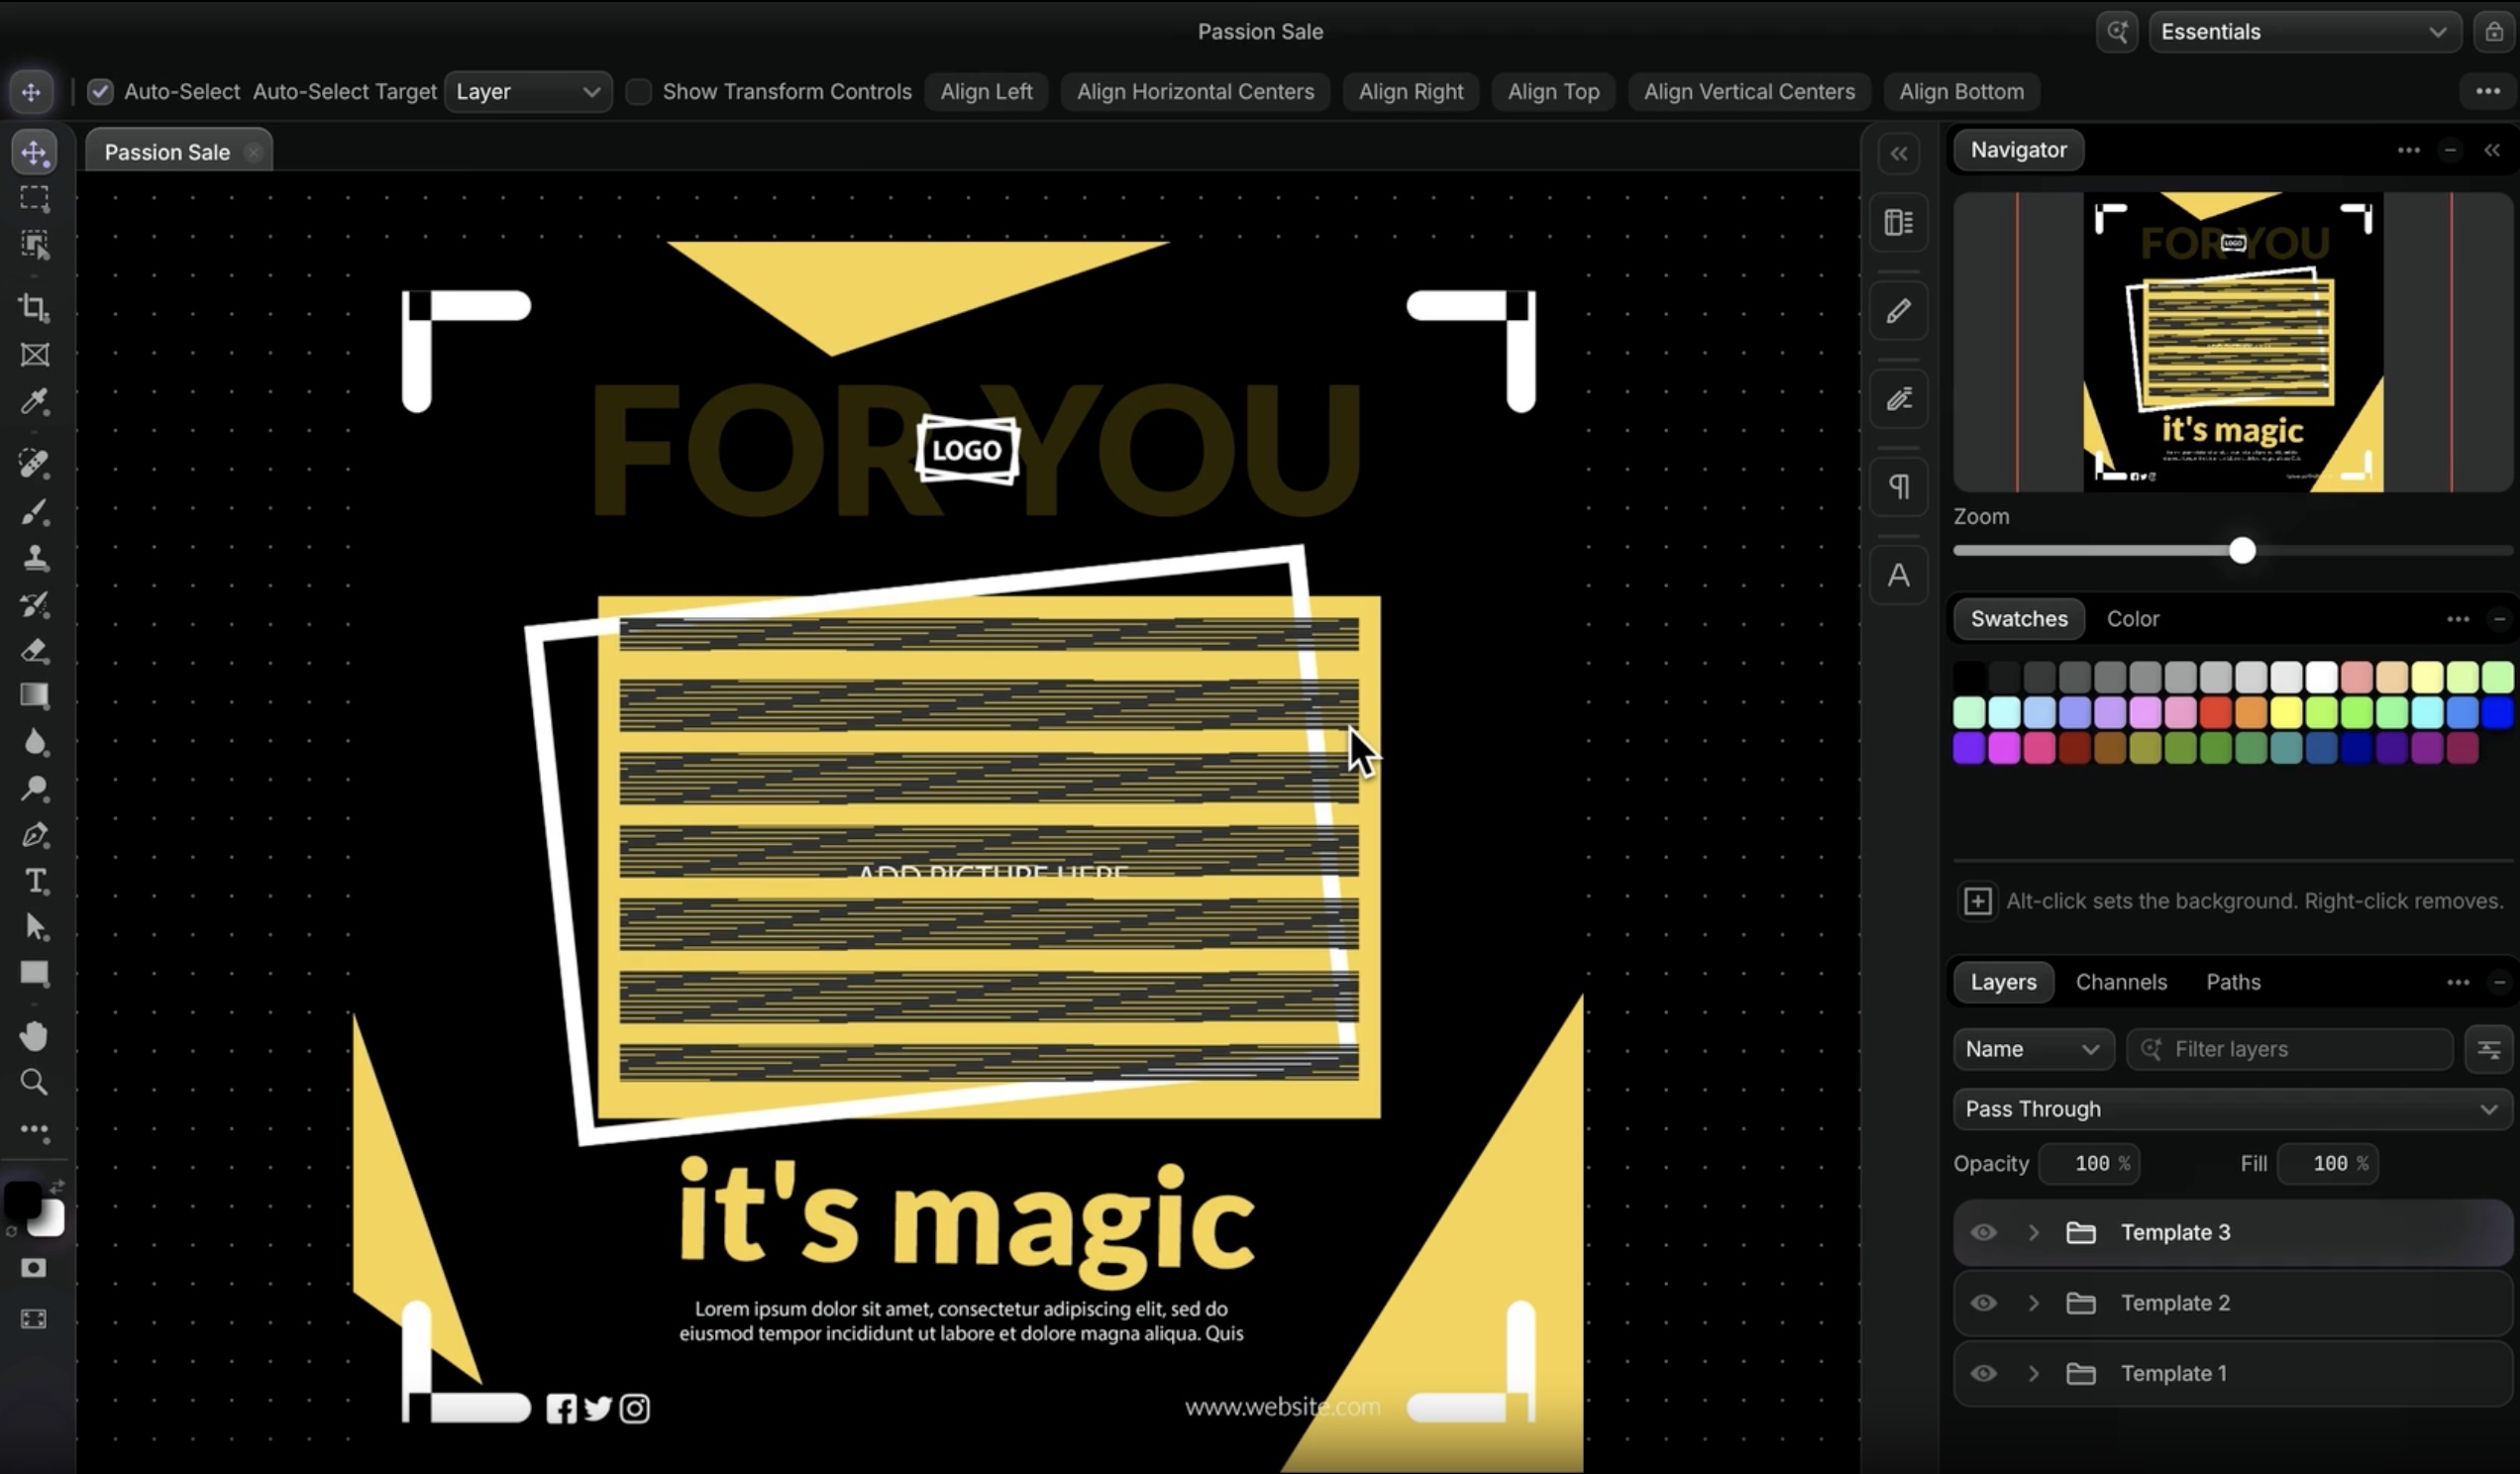
В результате редактор получил слои, маски, смарт-объекты, кривые, эффекты, выделение, удаление фона, инструмент «Пластика» и поддержку PSD. Обработка выполняется локально, поэтому загружать изображения в облако не требуется.

Photon уже можно бесплатно скачать с сайта проекта. В первый день редактором воспользовались 170 человек. Автор признаёт, что ради одной лишь экономии на подписке Adobe затея финансового смысла не имела: токены съели стоимость нескольких лет Creative Cloud. Зато теперь готовый инструмент доступен всем желающим.

Называть Photon полноценной заменой Photoshop пока рано. За Adobe стоят десятилетия разработки, плагины и отлаженные профессиональные процессы. Но эксперимент получился показательный: один человек и две нейросети сумели собрать кросс-платформенный редактор за сумму, которой раньше едва хватило бы на начало коммерческой разработки.

RSS: Новости на портале Anti-Malware.ru