



Microsoft Defender теперь автоматически блокирует эксплойты ProxyLogon

Microsoft Defender теперь автоматически блокирует эксплойты ProxyLogon

Microsoft Defender теперь автоматически блокирует эксплойты ProxyLogon

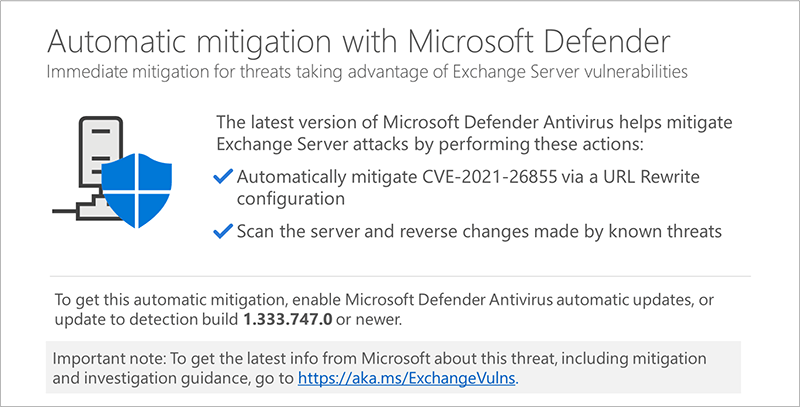
Встроенный антивирус Microsoft Defender и System Center Endpoint Protection теперь защищают пользователей от кибератак, эксплуатирующих связку уязвимостей ProxyLogon, затрагивающую серверы Microsoft Exchange.

О нововведениях, призванных обезопасить людей и организации от опасных действий киберпреступников, сообщила сама Microsoft. По словам разработчиков, в Microsoft Defender и System Center Endpoint Protection реализовали автоматическую защиту от эксплойтов для ProxyLogon:

«Сегодня мы приняли решение усилить защиту наших клиентов, которые до сих пор не установили необходимые патчи, а значит, остаются уязвимыми для атак с использованием ProxyLogon», — пишет Microsoft.

«Благодаря нововведениям Microsoft Defender и System Center Endpoint Protection будут автоматически нивелировать опасность CVE-2021-26855 на каждом из серверов Exchange».


По данным корпорации из Редмонда, как минимум одна киберпреступная группа (HAFNIUM), поддерживаемая китайским правительством, использует связку уязвимостей ProxyLogon в атаках на серверы Exchange.

Напомним, что бреши в Exchange Server использовались также в атаках и на российские компании. А буквально на днях мы приводили свежую статистику: число уязвимых Microsoft Exchange сократилось до 80 000.

Подпишитесь на новости

Сбой Microsoft 365 оставил пользователей по всему миру без почты и Teams

Вечером 12 ноября пользователи Microsoft 365 столкнулись с массовым сбоем. Сначала не работал доступ к почтовым ящикам Exchange Online, затем проблемы распространились на другие сервисы, которые от него зависят. Microsoft отсчитывает начало инцидента с 19:17 по московскому времени.

Microsoft сообщила о проблеме в аккаунте Microsoft 365 Status в соцсети X. В первом сообщении компания написала, что изучает жалобы пользователей из Северной и Южной Америки, которые не могут открыть почту разными способами.

Позже Microsoft уточнила, что сбой может затронуть подключение к Microsoft 365 в любом регионе. Около 21:26 по московскому времени корпорация сообщила о второй проблеме у всех сервисов, связанных с Exchange Online. В списке затронутых оказались Teams, SharePoint Online, Microsoft 365 Copilot, Defender XDR, Planner и To Do.

Причиной Microsoft назвала повышенную нагрузку на инфраструктуру. По словам компании, ее вызвал не рост трафика: часть серверов неожиданно стала недоступна, и нагрузка легла на оставшиеся.

На Downdetector число жалоб на Outlook в пике превысило 130 тысяч, сообщает NBC Chicago. Сбой продолжился и 13 ноября.

RSS: Новости на портале Anti-Malware.ru