



Microsoft Defender теперь автоматически блокирует эксплойты ProxyLogon

Microsoft Defender теперь автоматически блокирует эксплойты ProxyLogon

Microsoft Defender теперь автоматически блокирует эксплойты ProxyLogon

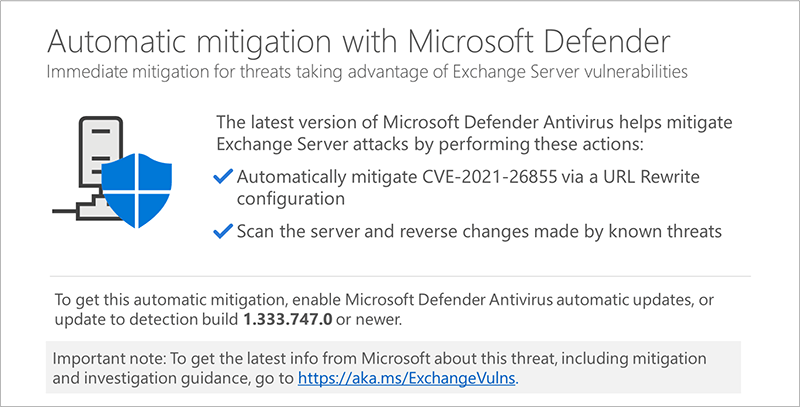
Встроенный антивирус Microsoft Defender и System Center Endpoint Protection теперь защищают пользователей от кибератак, эксплуатирующих связку уязвимостей ProxyLogon, затрагивающую серверы Microsoft Exchange.

О нововведениях, призванных обезопасить людей и организации от опасных действий киберпреступников, сообщила сама Microsoft. По словам разработчиков, в Microsoft Defender и System Center Endpoint Protection реализовали автоматическую защиту от эксплойтов для ProxyLogon:

«Сегодня мы приняли решение усилить защиту наших клиентов, которые до сих пор не установили необходимые патчи, а значит, остаются уязвимыми для атак с использованием ProxyLogon», — пишет Microsoft.

«Благодаря нововведениям Microsoft Defender и System Center Endpoint Protection будут автоматически нивелировать опасность CVE-2021-26855 на каждом из серверов Exchange».


По данным корпорации из Редмонда, как минимум одна киберпреступная группа (HAFNIUM), поддерживаемая китайским правительством, использует связку уязвимостей ProxyLogon в атаках на серверы Exchange.

Напомним, что бреши в Exchange Server использовались также в атаках и на российские компании. А буквально на днях мы приводили свежую статистику: число уязвимых Microsoft Exchange сократилось до 80 000.

Подпишитесь на новости

Гособлако недогрузили на 2,7 млрд рублей, Минцифры объяснило причины

На ресурсы «Гособлака», не достигавшие целевой загрузки, потратили 2,7 млрд рублей. Такой вывод сделала Счётная палата после проверки работы платформы в 2023-2026 годах. В отдельных случаях мощности были загружены менее чем наполовину.

Как пишут «Ведомости», ознакомившиеся с отчётом аудиторов, один из примеров — виртуальная оперативная память в тестовой среде Социального фонда.

Её загрузка большую часть исследованного периода оставалась ниже установленного порога в 80%.

Минцифры возражает: низкая загрузка ещё не означает, что ресурсы бесполезны. Мощности резервируют для отказоустойчивости, нагрузка меняется из-за сезонности и разработки систем. Убрать запас — значит рисковать сбоями при её резком росте.

В отчёте есть и другая претензия: Минцифры предъявило «Ростелекому» неустойки на 1,35 млрд рублей. Замечания касались доступности систем, сведений о соисполнителях и отчётности об использовании ресурсов. Поставщик от комментариев отказался.

При этом аудиторы зафиксировали экономию: управление ресурсами позволило сократить первоначально запланированные заказы на 16,6 млрд рублей, или 30,2%.

RSS: Новости на портале Anti-Malware.ru