



Microsoft Defender теперь автоматически блокирует эксплойты ProxyLogon

Microsoft Defender теперь автоматически блокирует эксплойты ProxyLogon

Microsoft Defender теперь автоматически блокирует эксплойты ProxyLogon

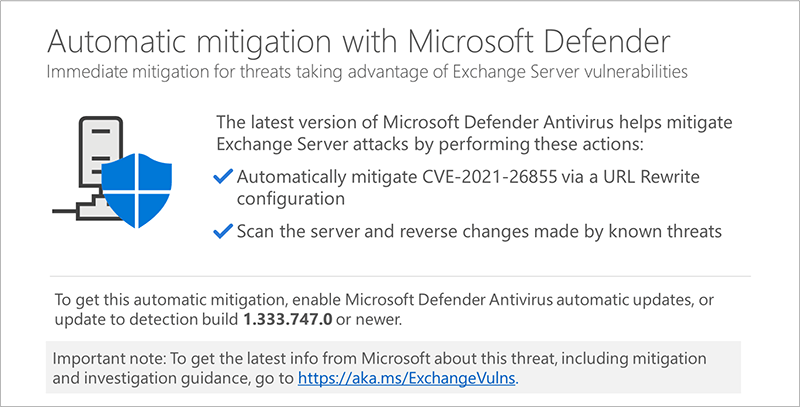
Встроенный антивирус Microsoft Defender и System Center Endpoint Protection теперь защищают пользователей от кибератак, эксплуатирующих связку уязвимостей ProxyLogon, затрагивающую серверы Microsoft Exchange.

О нововведениях, призванных обезопасить людей и организации от опасных действий киберпреступников, сообщила сама Microsoft. По словам разработчиков, в Microsoft Defender и System Center Endpoint Protection реализовали автоматическую защиту от эксплойтов для ProxyLogon:

«Сегодня мы приняли решение усилить защиту наших клиентов, которые до сих пор не установили необходимые патчи, а значит, остаются уязвимыми для атак с использованием ProxyLogon», — пишет Microsoft.

«Благодаря нововведениям Microsoft Defender и System Center Endpoint Protection будут автоматически нивелировать опасность CVE-2021-26855 на каждом из серверов Exchange».


По данным корпорации из Редмонда, как минимум одна киберпреступная группа (HAFNIUM), поддерживаемая китайским правительством, использует связку уязвимостей ProxyLogon в атаках на серверы Exchange.

Напомним, что бреши в Exchange Server использовались также в атаках и на российские компании. А буквально на днях мы приводили свежую статистику: число уязвимых Microsoft Exchange сократилось до 80 000.

Подпишитесь на новости

Камеры на работе: суд отказался восстановить заклеивавшую их сотрудницу

Первый кассационный суд общей юрисдикции признал законным увольнение ветеринарного врача из Брянска, которая заклеивала камеры в лечебнице. Сначала сотруднице объявили выговор. Она ознакомилась с приказом, но продолжила закрывать объективы, после этого работодатель её уволил.

Как рассказывает «Российская газета» со ссылкой на материалы суда, женщина объясняла свои действия защитой частной жизни: камеры якобы охватывали кабинет целиком и мешали переодеваться.

Однако при разбирательстве выяснилось, что для переодевания и приёма пищи было оборудовано отдельное помещение, которое в кадр не попадало. Камеры снимали входную дверь и рабочую зону. Аргумент о вмешательстве в частную жизнь суд не убедил.

Проверку провело и управление Роскомнадзора по Брянской области. Нарушений законодательства о персональных данных ведомство не обнаружило.

В лечебнице действовало положение, запрещавшее устанавливать камеры в туалетах, раздевалках, комнатах отдыха и столовой. Проверяющие установили, что эти ограничения соблюдаются.

Юрист Марина Воронцова пояснила изданию: видеонаблюдение на работе необходимо оформить локальным нормативным актом, а сотрудников ознакомить с ним под подпись. Работодатель также должен обеспечить хранение записей.

RSS: Новости на портале Anti-Malware.ru