



Microsoft Defender теперь автоматически блокирует эксплойты ProxyLogon

Microsoft Defender теперь автоматически блокирует эксплойты ProxyLogon

Microsoft Defender теперь автоматически блокирует эксплойты ProxyLogon

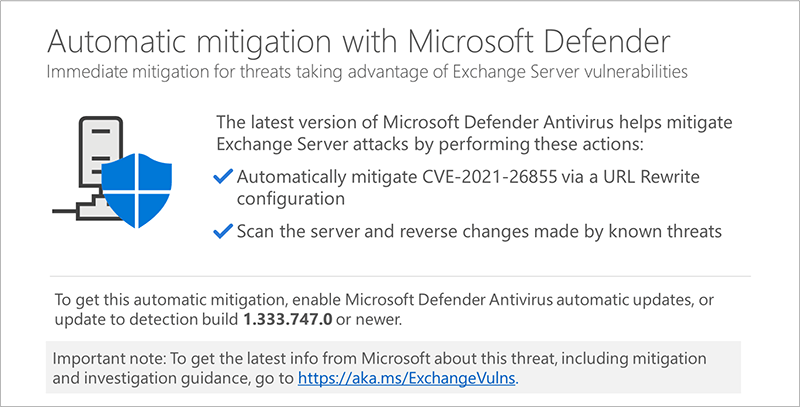
Встроенный антивирус Microsoft Defender и System Center Endpoint Protection теперь защищают пользователей от кибератак, эксплуатирующих связку уязвимостей ProxyLogon, затрагивающую серверы Microsoft Exchange.

О нововведениях, призванных обезопасить людей и организации от опасных действий киберпреступников, сообщила сама Microsoft. По словам разработчиков, в Microsoft Defender и System Center Endpoint Protection реализовали автоматическую защиту от эксплойтов для ProxyLogon:

«Сегодня мы приняли решение усилить защиту наших клиентов, которые до сих пор не установили необходимые патчи, а значит, остаются уязвимыми для атак с использованием ProxyLogon», — пишет Microsoft.

«Благодаря нововведениям Microsoft Defender и System Center Endpoint Protection будут автоматически нивелировать опасность CVE-2021-26855 на каждом из серверов Exchange».


По данным корпорации из Редмонда, как минимум одна киберпреступная группа (HAFNIUM), поддерживаемая китайским правительством, использует связку уязвимостей ProxyLogon в атаках на серверы Exchange.

Напомним, что бреши в Exchange Server использовались также в атаках и на российские компании. А буквально на днях мы приводили свежую статистику: число уязвимых Microsoft Exchange сократилось до 80 000.

Хакеры потребовали у Revolut $3 млн за данные клиентов

Киберпреступники потребовали от Revolut $3 млн, пригрозив распродать данные клиентов другим преступникам. Группировка iamnotavillain запустила на своём сайте цифровой таймер и дала финтех-компании сутки на размышления. Злоумышленники хотят получить 6 тыс. монет Monero — анонимной криптовалюты, особенно любимой вымогателями.

Если деньги не поступят вовремя, похищенную информацию обещают выставить на продажу в киберкриминальной среде.

По данным Financial Times, утечка затронула как минимум 680 клиентских счетов. В руках хакеров могли оказаться истории транзакций, копии паспортов и водительских удостоверений, а также фотографии, которые пользователи загружали для подтверждения личности.

Набор неприятный: такими данными можно не только шантажировать, но и пользоваться в других мошеннических схемах.

Самое интересное — предполагаемый способ проникновения. Утверждается, что злоумышленники взломали электронную почту итальянского государственного ведомства, после чего несколько месяцев отправляли Revolut запросы от имени правоохранительных органов.

Если эта версия подтвердится, никакую инфраструктуру банка ломать напрямую не потребовалось: достаточно было надеть цифровую форму полицейского и убедительно попросить выдать данные.

В Revolut заявили, что не получали от группировки прямых требований о выкупе. Компания оказывает поддержку пострадавшим клиентам и сотрудничает с правоохранительными органами.

RSS: Новости на портале Anti-Malware.ru