



Google рассказала о мистической кибергруппе, использовавшей 11 0-day

Google рассказала о мистической кибергруппе, использовавшей 11 0-day

Google рассказала о мистической кибергруппе, использовавшей 11 0-day

Таинственная группа киберпреступников использовала по меньшей мере 11 уязвимостей нулевого дня (0-day) в ходе хорошо подготовленной операции, затронувшей в 2020 году пользователей Android, iOS и Windows. О сложных кибератаках рассказала команда Google.

Интересно, что злоумышленники разнесли две свои кампании по времени: первая прошла в феврале 2020 года, а вторая — уже в октябре. Непонятно, для чего нужен был такой перерыв, но известно, что атакующие пытались заманить жертв на специальные сайты, перенаправлявшие их на серверы преступников.

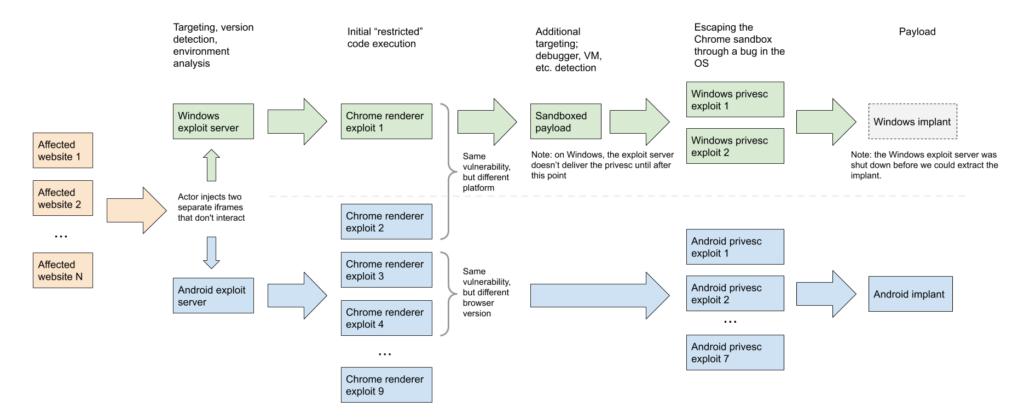
Там пользователей ждала эксплуатация целой цепочки различных уязвимостей, связанных между собой. Набор багов позволял атакующим проникнуть в систему жертвы, выбраться из песочницы браузера и повысить права в системе.

При этом в атаках злоумышленники не всегда рассчитывали на 0-day, а скорее комбинировали их с известными дырами, для которых разработчики уже выпустили патчи. Но самое крутое в исполнении киберпреступников — возможность на лету менять 0-day баги, если один из них патчился производителем.

На действия хорошо подготовленных и организованных атакующих обратили внимание в Google. Команда безопасности даже опубликовала отчёт, описывающий кампании преступников. Из эксплуатируемых хакерами 0-day можно отметить следующие бреши:

  • CVE-2020-6418 – уязвимость в Chrome TurboFan (устранена в феврале 2020 года);
  • CVE-2020-0938 – уязвимость шрифта в Windows (устранена в апреле 2020 года);
  • CVE-2020-1020 – уязвимость шрифта в Windows (устранена в апреле 2020 года);
  • CVE-2020-1027 – CSRSS-дыра в Windows (устранена в апреле 2020 года).


Google пока затрудняется сказать, кто же стоит за столь сложными атаками. Удивительно, что эти кибероперации пока даже не приписали российским властям.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru